
ダーティCOW(Dirty COW)脆弱性とは?知っておくべき脅威の実態と対策のすべて
2016年後半に発見された「Dirty COW(ダーティカウ)」は、Linuxベースのあらゆるシステムに影響を及ぼすコンピュータセキュリティ上の脆弱性です。驚くべきことに、このカーネルレベルの欠陥は2007年からLinuxカーネルに存在していましたが、実際に発見・悪用されるまでには実に9年の歳月を要しました。
本記事では、この脆弱性の正体、影響を受けるシステム、そして自分自身を守るための具体的な方法について詳しく解説します。
ダーティCOW脆弱性とは何か?
Dirty COWは「権限昇格(特権エスカレーション)」と呼ばれる種類の攻撃手法で、Linuxベースのシステム上でrootユーザー権限を不正に取得することを可能にします。セキュリティ専門家によれば、この種の攻撃自体は珍しいものではありませんが、その悪用の手軽さと、11年以上もの間放置されてきたという事実は非常に憂慮すべき点です。
実際、Linus Torvalds氏自身が2007年にこの問題を認識していたことを認めており、当時は「理論的な脆弱性」として軽視していたとのことです。
「Dirty COW」という名前は、カーネルのメモリ管理機構におけるコピーオンライト(Copy-On-Write:COW)方式に由来します。悪意のあるプログラムは、競合状態(レースコンディション)を意図的に引き起こすことで、ファイルの読み取り専用マッピングを書き込み可能なマッピングへと変換できます。これにより、通常の権限しか持たないユーザーでも、この脆弱性を利用してシステム上での権限を昇格できてしまうのです。
root権限を奪取した悪意あるプログラムは、システムへの無制限なアクセスを獲得します。そこから先は、システムファイルの改ざん、キーロガーの設置、デバイス内に保存された個人情報へのアクセスなど、あらゆる被害が起こり得ます。
影響を受けるシステムは?
Dirty COW脆弱性は、2007年にリリースされたバージョン2.6.22以降のすべてのLinuxカーネルに影響します。Wikipediaによれば、この脆弱性はカーネルバージョン4.8.3、4.7.9、4.4.26以降で修正されています。2016年に最初のパッチが公開されましたが、問題を完全には解決していなかったため、2017年11月に改めて修正パッチがリリースされました。
現在お使いのカーネルのバージョン番号を確認するには、Linuxシステムで以下のコマンドを実行してください。
uname -rUbuntu、Debian、Arch Linuxといった主要なLinuxディストリビューションは、いずれも適切な修正版をリリース済みです。まだの方は必ずLinuxカーネルをアップデートしましょう。
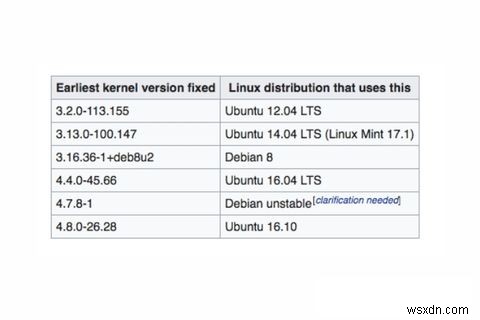
ほとんどのシステムがすでにパッチ適用済みなら、リスクは低減されたと言えるのでしょうか? 実は、そう単純ではありません。
主流のシステムの多くは修正済みですが、依然として脆弱性を抱えたままのLinuxベース組み込みデバイスが数多く存在します。こうした組み込みデバイス、特に安価な製品の多くは、メーカーからアップデートが一切提供されません。残念ながら、ユーザー側でできることは限られています。
そのため、IoT(モノのインターネット)機器を購入する際は、信頼できるアフターサポートを提供しているメーカーの製品を選ぶことが極めて重要です。
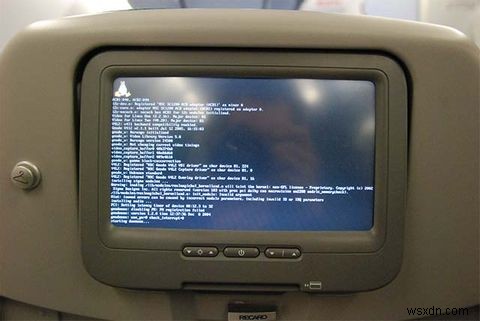
AndroidはLinuxカーネルをベースとしているため、大多数のAndroid端末もこの脆弱性の影響を受けます。
Dirty COWがAndroid端末に与える影響
ZNIUは、Dirty COW脆弱性を悪用した初のAndroid向けマルウェアです。Android 7.0 Nougatまでの任意のAndroid端末をroot化するために利用されます。脆弱性自体はすべてのAndroidバージョンに影響しますが、ZNIUが特に標的とするのはARM/X86の64ビットアーキテクチャを採用した端末です。
Trend Microの報告によると、2017年9月時点でZNIUを仕込んだ悪意あるアプリが30万件以上確認されています。中国、インド、日本など世界50か国のユーザーが被害を受けており、これらのアプリの多くはアダルトアプリやゲームに偽装しています。
ZNIU Androidマルウェアの仕組み
ZNIUに感染したアプリは、悪質なウェブサイト上でソフトポルノアプリとして表示されることが多く、ユーザーを騙してダウンロードさせます。Androidはアプリのサイドローディング(非公式経由でのインストール)が容易なため、初心者ユーザーがこの罠に引っかかるケースが後を絶ちません。
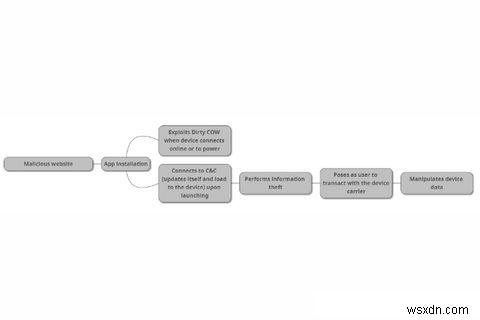
感染アプリが起動されると、まずコマンド&コントロール(C&C)サーバーと通信を行います。その後、Dirty COW脆弱性を悪用して自身にスーパーユーザー権限を付与します。この脆弱性はリモートから直接悪用できないものの、悪意あるアプリはバックドアを仕掛け、将来的に遠隔操作攻撃を実行できる状態を作り出せてしまいます。
root権限を取得したアプリは、キャリア情報を収集してサーバーへ送信します。続いて、SMSベースの決済サービスを通じてキャリアと取引を行い、キャリアの決済サービス経由で金銭を回収します。Trend Microの研究者によれば、支払いは中国に拠点を置くペーパーカンパニーへ送金されているとのことです。
標的が中国国外にいる場合、キャリアを通じた少額取引は行えませんが、それでも他の悪意あるアプリをインストールするためのバックドアを仕掛けられます。
このマルウェアの興味深い点は、検知を避けるために月額約3ドル程度の少額取引にとどめていることです。さらに、取引完了後にすべてのメッセージを削除する賢さも備えており、発見を一層困難にしています。
ZNIUから身を守る方法
Googleはこの問題に迅速に対応し、2016年12月に修正パッチをリリースしました。ただし、このパッチが適用されるのはAndroid 4.4 KitKat以降を搭載した端末です。
2018年1月時点でも、全端末の約6%がAndroid 4.4 KitKat未満のバージョンを使用していました。
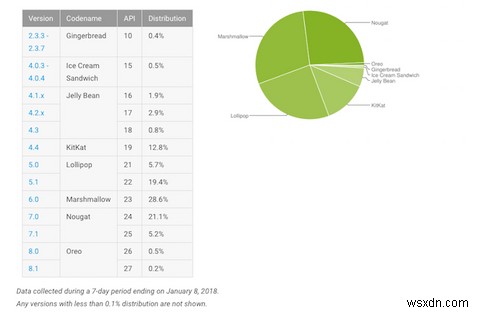
割合としては大きく聞こえないかもしれませんが、それでも相当数の人々がリスクにさらされていることになります。
お使いの端末がAndroid 4.4 KitKat以降であれば、最新のセキュリティパッチが適用されているか必ず確認してください。確認方法は、「設定」>「端末情報」を開き、一番下までスクロールして「Androidセキュリティパッチレベル」をチェックします。
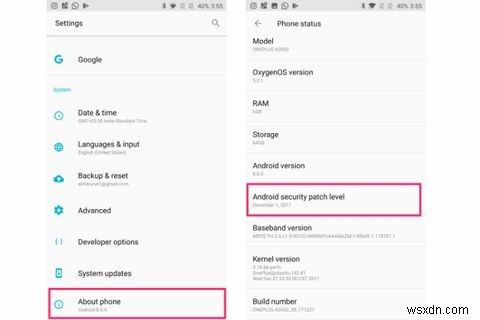
インストール済みのセキュリティパッチが2016年12月より新しければ、この脆弱性から保護されているはずです。
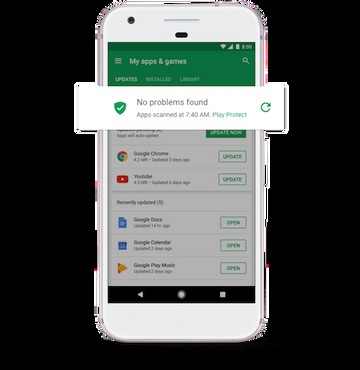
またGoogleは、Google Play Protectが感染アプリをスキャンし、セキュリティ維持に役立つことも確認しています。ただし、Google Play Protectが正しく機能するには、端末がGoogle認証を受けている必要があります。メーカーは互換性テストに合格した後にのみ、Google Play Protectのような独自アプリを搭載できます。幸い、主要メーカーの大半はGoogle認証を取得済みです。そのため、極端に安価な模倣品のAndroid端末を購入しない限り、過度に心配する必要はないでしょう。
Androidのウイルス対策アプリは、このような権限昇格攻撃を検知することはできますが、防ぐことはできません。アンチウイルスアプリは盗難防止などの他の機能では役立ちますが、このケースにおいてはあまり有効とは言えません。
最後の予防策として、出所不明のアプリをインストールする際は十分注意しましょう。Android 8.0 Oreoでは出所不明のアプリのインストールがやや安全になりましたが、それでも慎重に進めるべきです。
安全を守るために:重要なポイント
Dirty COW脆弱性が多数のシステムに影響を与えているのは周知の事実です。幸いにも、各企業は迅速に行動し、被害の拡大を食い止めました。Ubuntu、Debian、Arch Linuxなどの主要なLinuxベースシステムは修正済みであり、GoogleもAndroid向けにPlay Protectを展開して感染アプリのスキャンを行っています。
しかし残念ながら、影響を受けたLinuxカーネルを搭載した組み込みシステムの多くのユーザーは、おそらく二度とセキュリティアップデートを受け取れないまま、リスクにさらされ続けることになります。安価な模倣品Android端末を販売するメーカーはGoogle認証を受けていないため、購入者はセキュリティアップデートどころか、Androidバージョンのアップデートすら受け取れません。
したがって、そうしたメーカーの端末の購入は避けることが極めて重要です。もし既に所有しているなら、今すぐ使用を控えるべきでしょう。コストパフォーマンスに優れたおすすめのAndroidスマートフォンも数多く存在します。その他のユーザーは、アップデートを速やかに適用し、常識的な判断でインターネット上の安全を確保しましょう。
あなたのLinuxシステムはDirty COW脆弱性やZNIUマルウェアの影響を受けたことはありますか? セキュリティアップデートを速やかに適用していますか? ぜひ下のコメント欄でご意見をお聞かせください。
-
Android 10徹底解説:知っておくべき新機能と変更点のすべて
Googleは最新OS「Android 10」を正式リリースし、Google Pixelスマートフォン向けにインストールが可能になりました。このアップデートにより、Androidユーザーはついにダークテーマを利用できるようになります。リリース直前には、これまで各バージョンに使われてきたデザート(お菓子)由来のコードネームを廃止するという噂も流れていました。 「遅くてもやらないよりはまし」という言葉通り、Googleはデザート名が覚えにくい、世界中のユーザーにとって分かりづらいというフィードバックを受け、ついに行動に移したのでしょう。 それでは、Android 10ではどのような進化が遂げられ、
-
Wi-Fi 6(802.11ax)とは?特徴・メリット・導入のポイントを徹底解説
テクノロジーの世界では毎年のように新しい驚きが登場しますが、その中でも特に注目すべき存在が「Wi-Fi 6」です。Wi-Fi 6は次世代の無線通信規格で、正式名称は「802.11ax」。従来のWi-Fiに比べて通信速度と性能が大幅に向上しており、特に多くの機器が接続される混雑した環境でこそ真価を発揮します。スマートフォンやタブレット、PCなどデジタル機器が生活に深く浸透するほど、この新世代Wi-Fiの存在は大きな朗報となるでしょう。また、Wi-Fi 6では新しい命名規則が採用され、デバイス上に「Wi-Fi 5」「Wi-Fi 6」といったバージョン番号が表示されるようになりました。これにより、ど