
【解決】Windowsで保存したRDP資格情報が機能しないときの対処法
Windows標準のリモートデスクトップクライアント(mstsc.exe)には、リモートコンピューターへの接続に使用するユーザー名とパスワードを保存する機能があります。保存済みのRDP資格情報を利用すれば、リモートデスクトップに接続するたびにパスワードを入力する手間が省けます。本記事では、Windows 10やWindows Server 2012 R2/2016環境でRDP接続用の保存資格情報を構成する方法と、すべての設定を行ってもパスワードが保存されず毎回入力を求められる場合の対処法を詳しく解説します。
グループポリシーによるRDP保存資格情報の委任設定
既定では、WindowsはユーザーによるRDP接続パスワードの保存を許可しています。保存するには、RDPクライアントのウィンドウで接続先コンピューター名とユーザー名を入力し、「資格情報を保存することを許可する(Allow me to save credentials)」チェックボックスをオンにします。「接続」ボタンをクリックするとRDPサーバーからパスワードの入力を求められ、入力したパスワードは.RDPファイルではなくWindowsの資格情報マネージャーに保存されます。
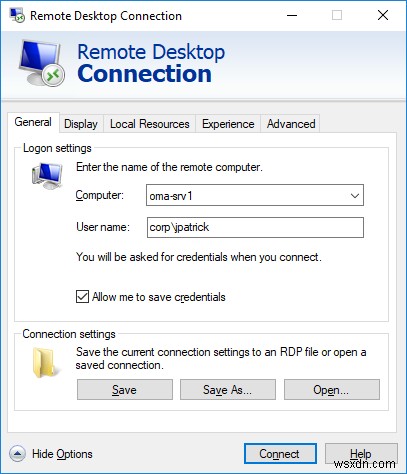
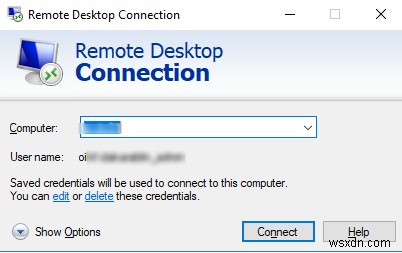
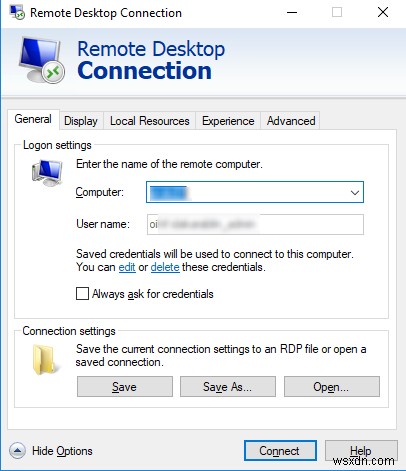
これにより、次回以降同じユーザー名で同じRDPサーバーに接続すると、資格情報マネージャーから自動的にパスワードが取得され、RDP認証に使用されます。該当するコンピューターの保存済みパスワードがある場合は、RDPクライアント画面に次のようなメッセージが表示されます。
保存された資格情報を使用してこのコンピューターに接続します。これらの資格情報は編集または削除できます。
なお、セキュリティの観点から、管理者として一般ユーザーにパスワードの保存を推奨するのは避けたいところです。ドメイン環境であれば、SSO(シングルサインオン)による透過的なRDP認証を利用する方がより安全です。
ドメイン参加コンピューターから、別のドメインまたはワークグループに属するコンピューター/サーバーへ接続する場合、既定では保存された資格情報をRDP接続に使用できません。資格情報マネージャーにパスワードが保存されていても、システムはそれを使わずパスワードの入力を求めてきます。また、ドメインアカウントではなくローカルアカウントで接続する場合も、保存されたRDPパスワードは利用できません。
この状態で保存済みパスワードを使って接続しようとすると、次のエラーメッセージが表示されます。
資格情報が機能していません(Your credentials did not work)
システム管理者が、リモートコンピューター CompName へのログオンに保存された資格情報を使用することを許可していません。このコンピューターの ID が完全に検証されていないためです。新しい資格情報を入力してください。
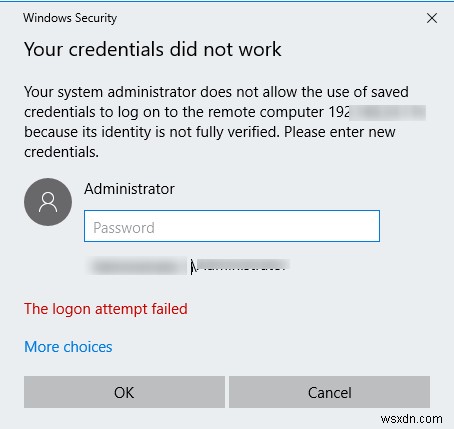
これは、接続元コンピューターと別ドメイン(またはワークグループ)のリモートコンピューターとの間に信頼関係がないため、Windowsがその接続を安全でないと判断するために起こります。
この設定は、RDP接続を確立しようとしている側(接続元)のコンピューターで変更できます。手順は以下の通りです。
Win + Rキーを押して「gpedit.msc」と入力し、ローカルグループポリシーエディターを開きます。- エディター内で コンピューターの構成 → 管理用テンプレート → システム → 資格情報の委任 へ移動し、「NTLMのみのサーバー認証での保存された資格情報の委任を許可する(Allow delegating saved credentials with NTLM-only server authentication)」というポリシーを探します。
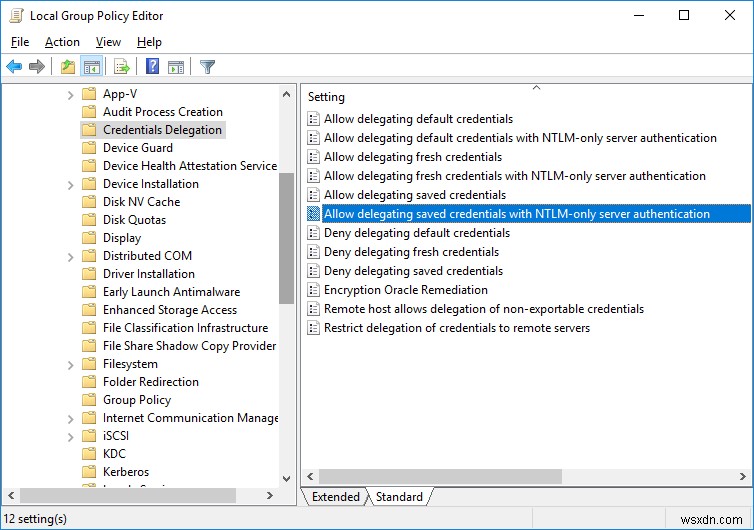
- ポリシーをダブルクリックして「有効」にし、「表示」ボタンをクリックします。
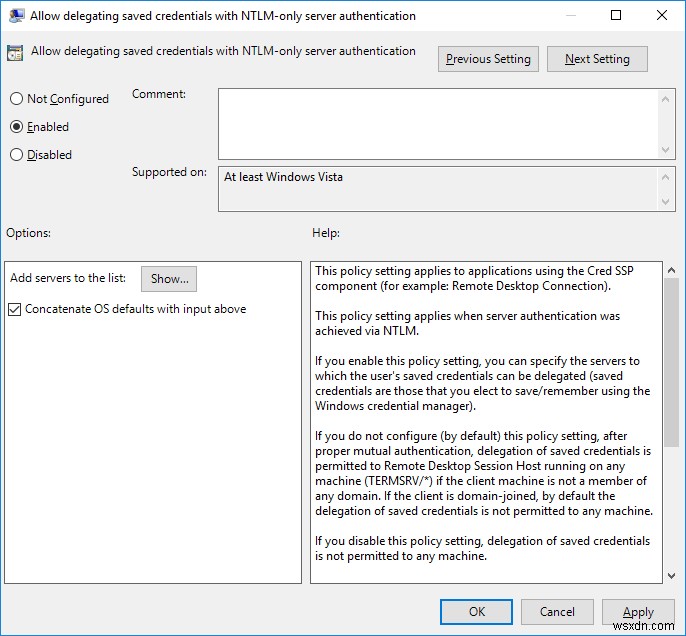
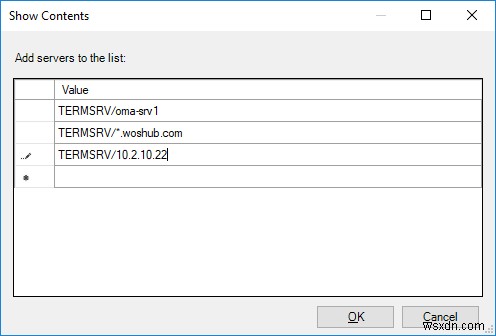
- RDP経由のアクセス時に保存済み資格情報の使用を許可するリモートコンピューター(サーバー)の一覧を指定します。指定形式は以下の通りです。
TERMSRV/server1— 特定のコンピューター/サーバーへのRDPアクセスで保存済み資格情報の使用を許可TERMSRV/*.woshub.com— woshub.comドメイン内のすべてのコンピューターへのRDP接続で保存済み資格情報の使用を許可TERMSRV/*— 任意のリモートコンピューターへの接続で保存済みパスワードの使用を許可
- 変更を保存し、次のコマンドでグループポリシー設定を更新します:
gpupdate /force
これで、RDP接続時にmstscクライアントが保存済み資格情報を使用できるようになります。
なお、ローカルグループポリシーエディターで変更できるのはローカルコンピューターの設定のみです。ドメイン内の複数のコンピューターにこの設定を適用したい場合は、gpmc.msc(グループポリシー管理)コンソールで構成したドメインGPOを使用してください。
それでもRDP接続時にパスワードを求められる場合は、同じ要領で「保存された資格情報の委任を許可する(Allow delegating saved credentials)」ポリシーも有効化して構成してみてください。また、「保存された資格情報の委任を拒否する(Deny delegation saved credentials)」ポリシーが有効になっていないことも必ず確認してください。拒否ポリシーの方が優先度が高いためです。
WindowsがRDP資格情報を保存してくれない場合
上記の手順どおりに設定しても、RDPクライアントが接続のたびにパスワードを要求してくる場合は、以下の項目を順番に確認してください。
- RDP接続ウィンドウで「オプションの表示」をクリックし、「常に資格情報の入力を要求する」オプションにチェックが入っていないことを確認します。
- 保存済みの.RDPファイルを使って接続している場合は、パラメーター「prompt for credentials」の値が0になっているか確認します(
prompt for credentials:i:0)。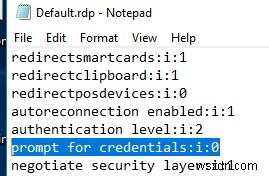
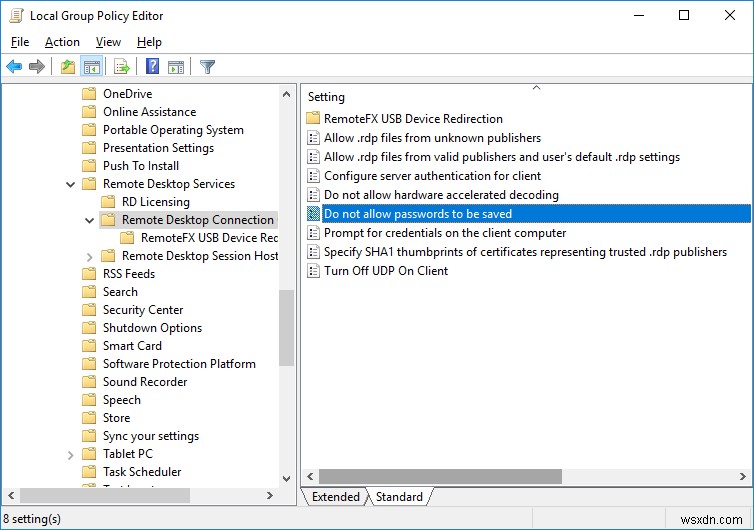
- グループポリシーエディター(gpedit.msc)を開き、コンピューターの構成 → 管理用テンプレート → Windowsコンポーネント → リモートデスクトップサービス → リモートデスクトップ接続クライアント へ移動します。「パスワードの保存を許可しない」が「未構成」または「無効」になっている必要があります。また、gpresultコマンドでHTMLレポートを作成し、実際に適用されているグループポリシーでこの設定が無効化されていることも確認してください。
- 資格情報マネージャーから保存済みパスワードをすべて削除します。
control userpasswords2を実行し、「ユーザーアカウント」ウィンドウの「詳細設定」タブにある「パスワードの管理」をクリックします。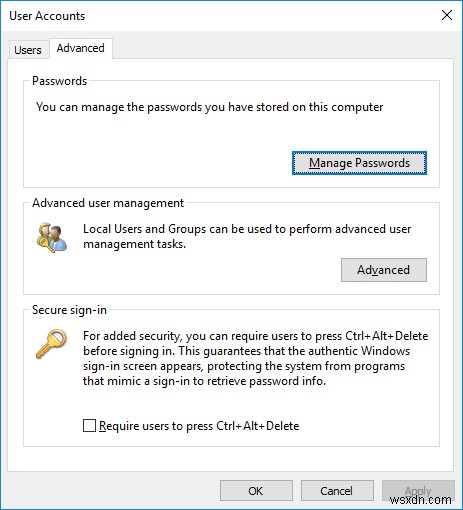
- 次の画面で「Windows資格情報」を選択します。保存されているRDPパスワード(
TERMSRV/…で始まるエントリ)をすべて見つけて削除してください。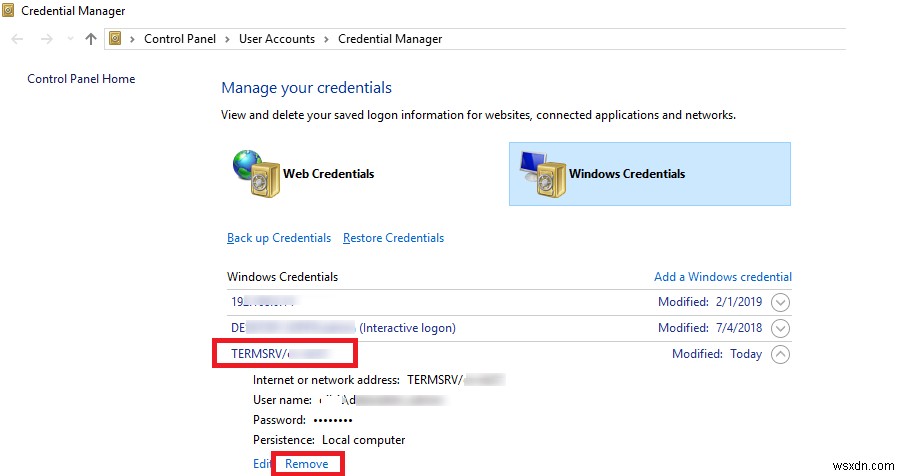 この画面では、RDP接続用の資格情報を手動で追加することも可能です。その際、RDPサーバー/コンピューター名は
TERMSRV/server_name1形式で指定する必要があります。また、コンピューターのRDP接続履歴を消去するときは、保存済みパスワードも忘れずに一緒に削除しましょう。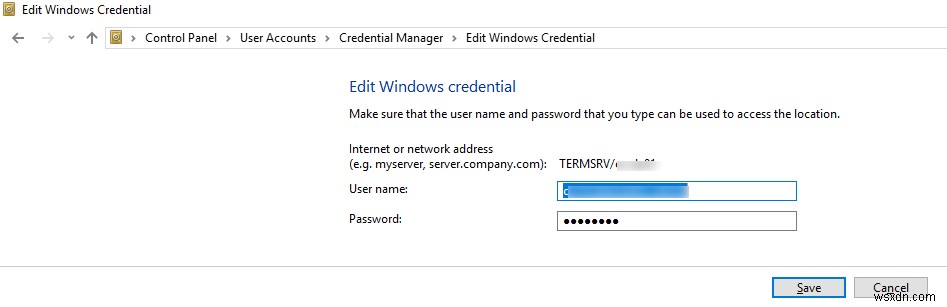
- リモートサーバーが長期間更新されていない場合、保存済みRDP資格情報ではログオンできず、接続を試みるとCredSSP暗号化オラクルの修復(encryption oracle remediation)に関するエラーが表示されることがあります。
以上の確認と設定を完了すれば、ユーザーは保存済みパスワードを使ってRDP接続できるようになるはずです。
-
Windows 11/10で「ネットワーク資格情報の入力」エラーを修正する4つの対処法
自宅のネットワークにPCを接続できずにお困りですか?多くのユーザーから、Windows 11にアップグレードした後に「ネットワーク資格情報の入力」エラーでつまずいたという報告が寄せられています。このエラーが表示されると、続けて次のようなメッセージが出ます。 ユーザー名またはパスワードが正しくありません。 ネットワーク資格情報は、Windows PCをネットワークに接続する際に必要となるものです。Microsoftアカウントのユーザー名とパスワード、あるいはローカルアカウントの情報のいずれかを使用します。 このエラーを回避する方法をお探しですか?ここでは、Windows 11およびWindow
-
「Windowsが正しく読み込まれませんでした」エラーの原因と5つの解決方法を徹底解説
Windows 8.1からWindows 10 Proへアップグレードした後に問題が発生したという報告が多く寄せられています。「PCは正常にシャットダウンしているのに、再起動すると『Windowsが正しく読み込まれませんでした』というメッセージが表示される」という声が目立ちます。このメッセージは、何らかのトラブルによってWindowsの起動プロセスが妨げられていることを示しています。 ご安心ください。本記事では、このエラーの基本的な仕組みを解説し、素早く解決するための具体的な方法をご紹介します。 このエラーが発生する主な原因 Windows PCでこのエラーが発生する主な原因は、以下の3つ