
WSUSアップデートの承認・拒否方法を徹底解説!手動承認から自動承認ルール設定まで
WSUS(Windows Server Update Services)管理者の主な業務の一つは、Windowsコンピューターやサーバーにインストールする更新プログラムの承認管理です。WSUSサーバーのインストールと構成が完了すると、選択した製品向けの新しい更新プログラムがMicrosoft Updateサーバーから定期的にダウンロードされるようになります。
WSUSターゲットグループの管理
更新プログラムがWSUSサーバーにダウンロードされた後、管理対象のコンピューターへ展開できます。コンピューターが新しい更新プログラムをダウンロード・インストールする前に、WSUS管理者による承認(または拒否)が必要です。なお、本番環境のコンピューターに適用する前に、一部のワークステーションやサーバーで新しいMicrosoft更新プログラムをテストすることが強く推奨される点に注意しましょう。
ドメイン内のコンピューターやサーバーへのテストおよび更新プログラムの適用を効率的に管理するため、WSUS管理者はコンピューターグループを作成する必要があります。ビジネス要件、ユーザーワークステーションの種類、サーバーのカテゴリに応じて、さまざまなグループを作成できます。一般的には、WSUSコンソールの「コンピューター」→「すべてのコンピューター」セクションで、以下のようなWSUSターゲットグループを作成するのが合理的です。
- Test_Srv_WSUS — テストサーバーのグループ(業務上クリティカルでないサーバーや、本番環境と同一構成のテスト環境を持つ専用サーバー)
- Test_Wks_WSUS — テスト用ワークステーション
- Prod_Srv_WSUS — 本番環境のWindowsサーバー
- Prod_Wks_WSUS — すべてのユーザーワークステーション
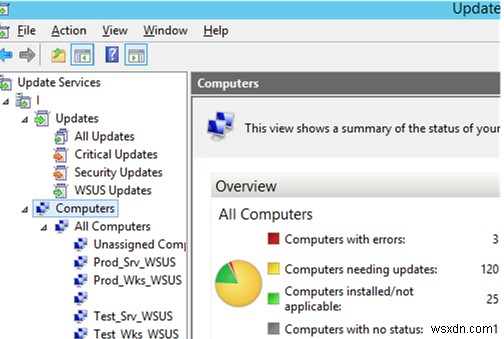
これらのコンピューターグループには、コンピューターオブジェクトを手動で追加する方法(通常はテストグループ向けに有効)と、グループポリシーの「クライアント側のターゲットを有効にする(Enable client-side targeting)」設定を使ってコンピューターやサーバーをWSUSグループに割り当てる方法があります。
WSUSグループを作成したら、グループごとに更新プログラムを承認できるようになります。更新プログラムの承認方法には「手動」と「自動」の2通りがあります。
WSUSを使用した手動承認と更新プログラムのインストール
WSUS(Update Services)コンソールを開き、「更新プログラム」セクションを選択します。ここには利用可能なすべての更新プログラムの概要が表示され、デフォルトでは「すべての更新プログラム」「緊急の更新プログラム」「セキュリティ更新プログラム」「WSUS更新プログラム」の4つのサブセクションに分かれています。特定の更新プログラムを承認するには、これらのセクションから目的の更新プログラムを探すか(KB番号やMicrosoftセキュリティ情報番号で検索可能)、リリース日でフィルタリングします。
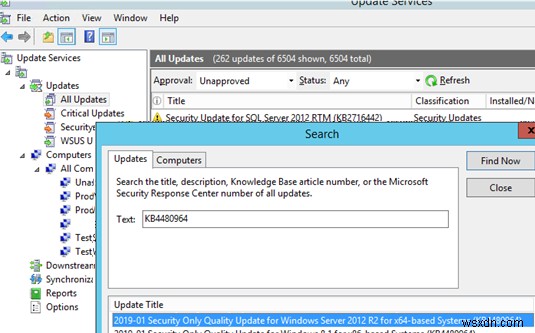
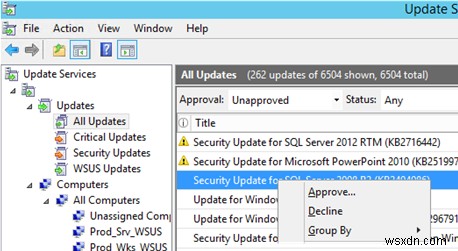
未承認の更新プログラムだけを表示するには、「承認=未承認」フィルターを使用します。目的の更新プログラムを見つけて右クリックし、メニューから「承認」を選択します。
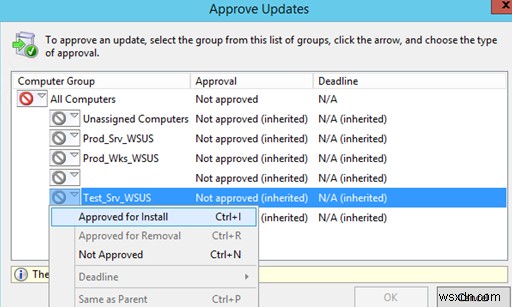
次のウィンドウで、この更新プログラムのインストールを承認するWSUSコンピューターグループを選択します(例:Test_Srv_WSUS)。そして「インストールのために承認」を選びます。「すべてのコンピューター」を選択すれば全グループに対して一括承認することも、グループごとに個別に承認することも可能です。例えば、まずテストグループにのみ承認し、問題が発生しなければ4〜7日後に全コンピューターへ承認を拡大する、といった段階的な運用が推奨されます。
承認結果を示すウィンドウが表示され、正常に承認されれば「結果:成功」というメッセージが表示されます。確認できたらウィンドウを閉じます。
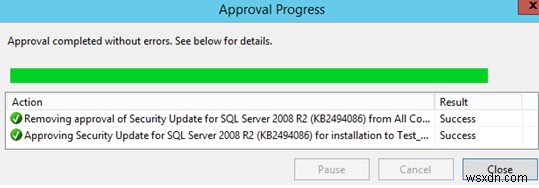
以上が特定の更新プログラムを手動で承認する流れです。ただし、この方法では更新プログラムごとに個別に操作が必要なため、かなり手間がかかります。手動作業を減らしたい場合は、次に紹介する自動承認ルール(自動承認)の活用がおすすめです。
WSUSで自動承認ルールを構成する方法
自動承認を設定すると、管理者の介入なしに、WSUSサーバーに新着した更新プログラムを自動的に承認し、ターゲットコンピューターグループへのインストールを割り当てられます。WSUSの自動承認は「承認ルール」に基づいて動作します。
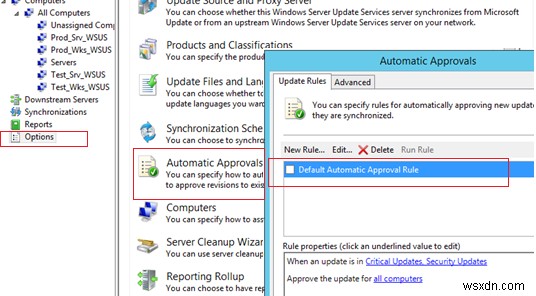
WSUS管理コンソールで「オプション」を開き、「自動承認」を選択します。
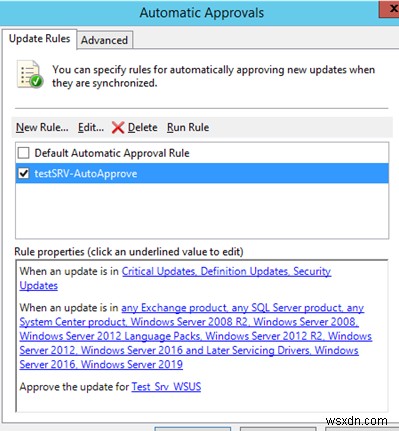
「更新規則」タブには、デフォルトで無効化されている「既定の自動承認規則」という1つのルールのみが存在します。
新しいルールを作成するには、「新しい規則」をクリックします。
承認ルールの構成は3つのステップで行います。①更新プログラムのプロパティ(分類など)、②更新プログラムを適用するWSUSコンピューターターゲットグループ、③ルール名の指定です。
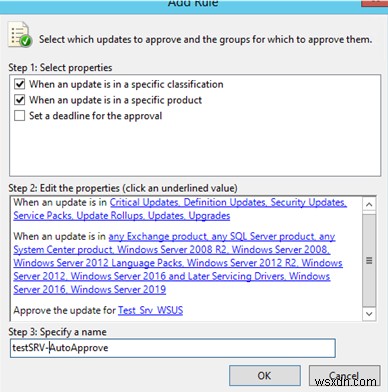
青いリンクをクリックすると、対応するプロパティ設定ウィンドウが開きます。
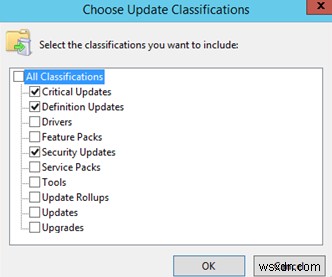
例えば、テストサーバー向けにセキュリティ関連の更新プログラムを自動承認するルールを作成できます。「更新の分類の選択」セクションで「緊急の更新プログラム」「セキュリティ更新プログラム」「定義更新プログラム」にチェックを入れ、他のオプションは解除します。次に「更新プログラムの承認先」ダイアログで、Test_Srv_WSUSグループを選択します。
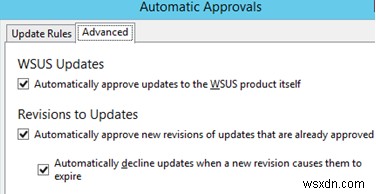
「詳細」タブでは、WSUS製品自体への更新プログラムを自動承認するか、Microsoftによって改訂された更新プログラムを自動承認するかなどのオプションを設定できます。通常はこのタブのすべてのオプションにチェックを入れておきます。
これで、WSUSサーバーが毎月第2火曜日(Patch Tuesday)に新しい更新プログラムをダウンロードする際、または手動でインポートした際に、それらが自動的に承認され、テストサーバーグループへ展開されるようになります。なお、デフォルトではWindowsは22時間ごとにWSUSサーバーをスキャンします。重要なコンピューターにできるだけ早く更新プログラムを届けたい場合は、「自動更新の検出頻度」ポリシーで同期間隔を数時間に1回へ短縮できます(PSWindowsUpdateモジュールを使って手動でスキャンする方法もあります)。
また、WSUSサーバーに2,000台以上もの大量のクライアントが接続している場合、標準構成では更新サーバーのパフォーマンスが低下し、windowsupdate.logにエラー0x80244022が繰り返し記録されることがあります。そのようなケースではサーバー構成の最適化が必要です。
WSUSでインストール済みの更新プログラムを拒否(取り消し)する方法
承認済みの更新プログラムがコンピューターやサーバーで問題を引き起こした場合、WSUS管理者はその更新プログラムを拒否できます。手順は簡単で、WSUSコンソールで該当する更新プログラムを見つけて右クリックし、「拒否」を選択するだけです。
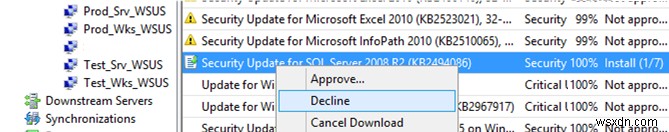
続いて、インストールを取り消したいWSUSグループを選択し、「削除のために承認」を指定します。しばらくすると、WSUSクライアントから該当の更新プログラムがアンインストールされます(詳細なプロセスについては、Windows更新プログラムのアンインストールに関する記事を参照してください)。
本番環境向けのWSUS更新プログラム承認の効率化
テストグループで更新プログラムをインストール・検証し、問題がないことを確認できたら(通常テスト期間は3〜6日程度)、本番システムへの承認に進めます。しかし残念ながら、WSUSコンソールには「7日後に本番環境へ自動承認する」といった遅延承認の機能は用意されていません。
さらに、WSUSコンソールには、あるWSUSグループから別のグループへ承認済み更新プログラムの一括コピー機能もありません。そのため、新しい更新プログラムを手動で探して本番グループへ承認していくことになり、非常に時間がかかります。
そこで便利なのが、テストグループに承認済みの更新プログラム一覧を取得し、それらを本番グループへ自動承認するPowerShellスクリプトです(詳細は「Copying Approvals Between WSUS Target Groups」の記事を参照)。運用としては、テストグループで更新プログラムのインストールと検証が完了してから7日後にスクリプトを実行します。問題のあるパッチが見つかった場合は、事前にテストグループに対して拒否しておきましょう。
-
Windows 10のWindows Updateとセキュリティ設定の使い方・カスタマイズ方法
Windows Updateは、Windowsの更新プログラムを監視・インストールするための設定機能です。Windows 10では仕組みが大きく変わり、以前のようにコントロールパネルからではなく、「設定」アプリから操作するようになりました。 この記事では、PCの「Windows Update」と「セキュリティ」設定を調整・カスタマイズする方法を詳しく解説します。 Windows Update設定画面へのアクセス方法 Windowsボタンの横にある検索バーに「設定」と入力するか、タスクバーの右側から「すべての設定」を選択してください。「設定」ウィンドウが開いたら、「更新とセキュリティ」をクリック
-
Windows 11でWindows Updateを停止する3つの方法【一時停止からレジストリ設定まで】
Microsoftは、セキュリティパッチ、新機能、不具合の修正などを含むアップデートを定期的にWindows OSへ提供しています。これらのアップデートは強く推奨されており、継続的に適用することが望ましいとされています。しかし、PCが従量制課金のネットワーク接続を使用している場合など、一時的にWindows Updateを無効化し、ダウンロードやインストールを止めたい場面もあるでしょう。この記事では、Windows Updateを停止するためのいくつかの方法を詳しく解説します。 Windows Updateを停止するさまざまな方法 方法1:Windows Updateを一時停止する 最初の方法