
【マイクロソフト警告】偽コールセンターが「サブスク解約」メールでマルウェアを拡散――BazarCall詐欺の手口と対策
パンデミック以降、サイバー犯罪者の活動は一段と活発化しています。リモートワークやオンライン学習、家族とのオンライン交流など、PCとインターネットに頼る機会が急増したことが背景にあると考えられます。ハッカーの目的は、どんな手段を使ってでもシステムにマルウェアを侵入させることであり、その手口はケースごとに異なります。マイクロソフトのサイバーセキュリティ研究チームは、偽のメールやコールセンターを通じて「BazarLoader」マルウェアを拡散する攻撃者グループについて、全ユーザーに警戒を呼びかけています。
BazarLoaderとは何か?
BazarLoaderは、感染したWindows PCへのバックドアアクセスをハッカーに提供するマルウェアです。一度PCにダウンロードされるとバックドアが開かれ、犯罪者は検知されることなく他の深刻なマルウェアを送り込んだり、同じネットワーク上の別のPCを攻撃したりできるようになります。攻撃が成功すると、ハッカーは環境をスキャンし、ファイルを暗号化して生活や業務を麻痺させるランサムウェアを送り込む恐れがあります。端的に言えば、PCに存在してはならない危険物なのです。
BazarLoaderはどのように拡散されるのか?
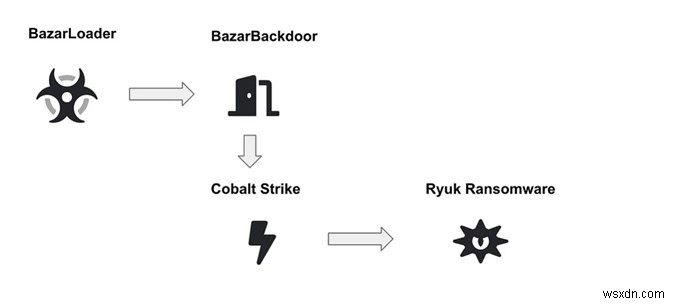
悪意ある者たちは、さまざまな手法でこのマルウェアを拡散しています。代表的なのは、偽メールに添付ファイルを同封する方法と、警告メッセージを送って記載の電話番号へ架電させる方法です。ユーザーが電話をかけると、通話は攻撃者が運営するコールセンターにつながり、オペレーターが特定のウェブサイトへの誘導、ファイルのダウンロード、そして実行まで段階的に指示します。
この詐欺はどのように発見されたのか?
マイクロソフトのサイバーセキュリティ研究者たちは、同一の手口が使われた複数の事例を追跡しました。このコールセンターを活用した手法は「BazarCall」と呼ばれ、ITに詳しくない何十万人もの人々を狙ったものです。Microsoft Security IntelligenceはTwitterでこの件を公表し、偽メールや詐欺電話を無視するよう注意喚起しました。しかし問題は、「本物と偽物のメールや電話をどう見分けるか」という点にあります。
攻撃者は標的となる人物を特定する技術を大幅に向上させており、多彩な手法で人々を騙しています。さらにマイクロソフトは、攻撃者がCobalt Strikeペネトレーションテストキットを使用し、それによってユーザーの認証情報やActive Directoryデータベースを奪取していたことも報告しています。
かつてハッカーは感染ファイルをメール添付で送っていましたが、現在では主要なメールサービスが容易に検出し、開封を防いでいます。そこで攻撃者は新たな手法に切り替えました。感染ファイルを一切含まない、緊急性の高い内容のメールだけを送る方法です。この種のメールは、現行のメールセキュリティスキャナーでは検出が困難です。Microsoft DefenderとOffice 365アプリはクロスドメインの可視性を備えており、このタイプの攻撃に対する有力な防御策となります。また、マイクロソフトはBazarCall詐欺の最新情報を提供するGitHubページも公開しています。
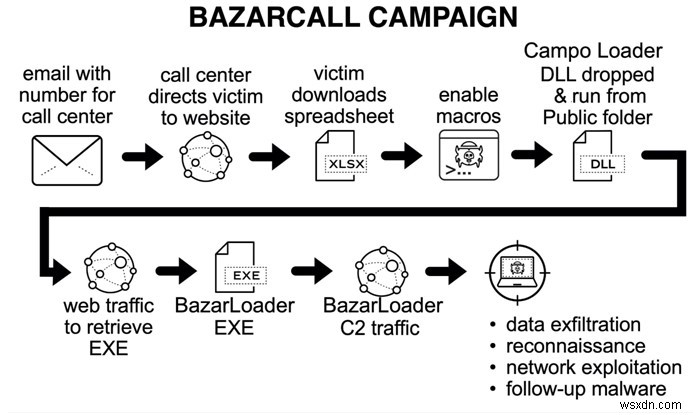
BazarCall手口の実行ステップ
以下は、この手口がどのようにPCへ侵入するかの具体例です。同様のメールや電話を受け取った際の警戒にぜひ役立ててください。
注意: 家族や友人にもこの情報を共有し、詐欺被害への警戒を広めましょう。
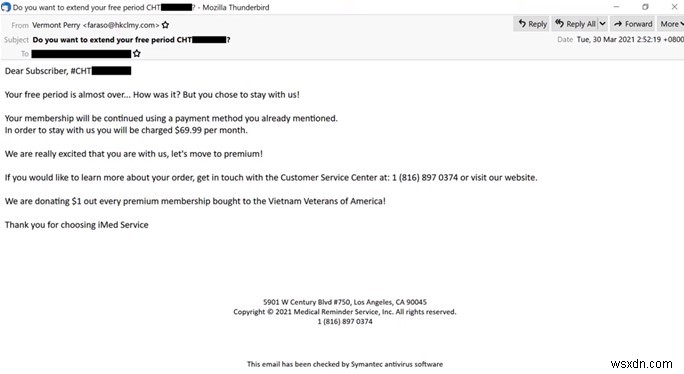
ステップ1: ユーザーのもとに、「契約中の無料トライアル(体験版)サブスクリプションがまもなく期限切れになる。期限切れ後は自動的に有料プランへ移行し、クレジットカードに料金が請求される。請求を回避したい場合は記載の番号に電話して解約せよ」という内容のメールが届きます。
ステップ2: 突然の請求に恐怖を覚えたユーザーは、慌てて記載された番号に電話をかけます。
ステップ3: 電話に出た相手は、ユーザーに関する一定の情報をすでに把握している場合もあります。まず氏名、電話番号、メールアドレスなどの個人情報を尋ねられます。
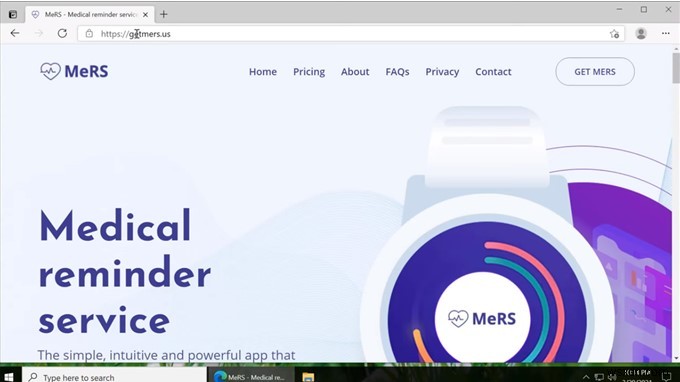
ステップ4: 「問題を解決する」と安心させられたユーザーは、偽のウェブサイトへ誘導され、メールに記載されていたサブスクリプション番号の入力を求められます。これにより、ExcelファイルがPCにダウンロードされます。
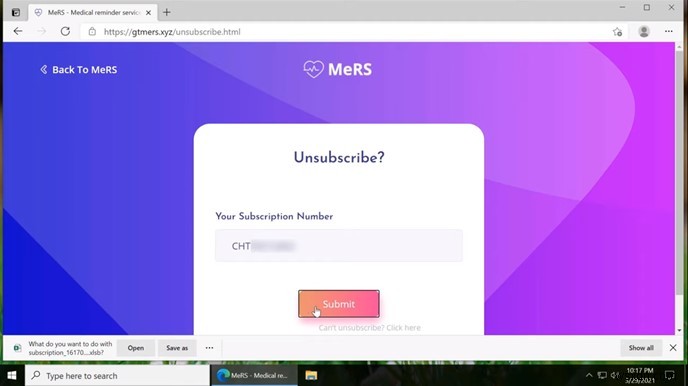
ステップ5: コールセンターのオペレーターが、そのファイルの実行を指示します。
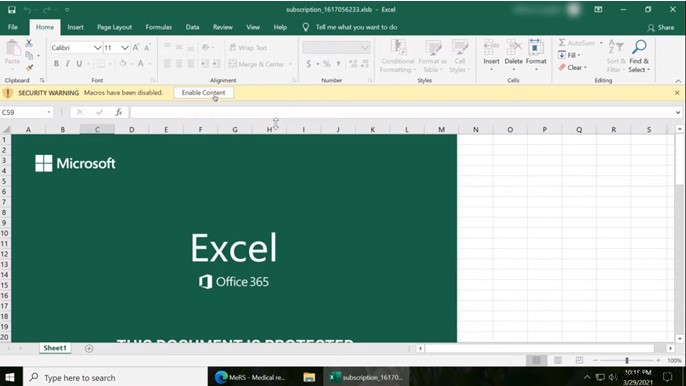
ステップ6: ファイルはExcel形式のためMS Excelで開くことになり、マクロの有効化を求められます。マクロを許可した瞬間、マルウェアがシステム内で実行されます。その後、オペレーターは「サブスクリプションは解除されたので、カードに請求されることはない」と告げて通話を終えます。
マルウェア攻撃を防ぐには?
前述のとおり、サイバー犯罪者は巧妙かつ多様な手法を駆使するため、簡単に見分けることはできません。常に同じ手順を踏むわけでもないため、ある状況で有効な予防策が別の状況では通用しないこともあります。基本となるのは、クレジットカードの明細をこまめに確認すること、HTTPSプロトコルに対応していないウェブサイトを訪問しないことです。常時の警戒心と、自分の金銭状況や登録済みサービスへの正しい理解が何より重要です。
実際に、似たような詐欺の通話中にユーザーが「そもそも自分はクレジットカードを持っていないのに、どうやって請求されるのか?」と気づき、通話が突如切断されたという例もあります。
リアルタイムアンチウイルスが救世主に
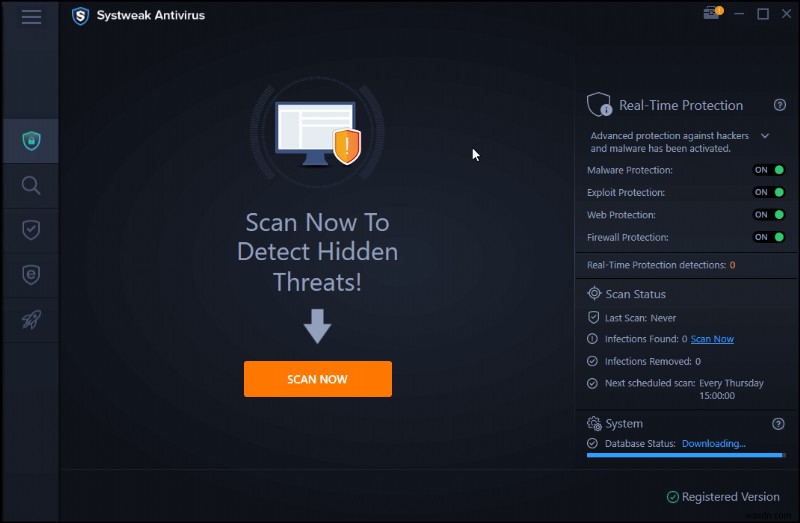
リアルタイムアンチウイルスとは、PCの電源が入っている間、24時間体制でスキャンを行い、ウイルス定義リストにまだ反映されていない潜在的な脅威を検出するソフトウェアです。定義リストはアンチウイルスベンダーによって頻繁に更新され、最新のウイルスやマルウェアの情報が追加されています。ただし、リストに存在しない新型マルウェアに対処するには、エクスプロイト保護機能を備えたアンチウイルスが必要です。リアルタイムスキャンとエクスプロイト保護を両立させた製品の中でも、信頼できる選択肢の一つがSystweak Antivirusです。
- Systweak Antivirusは24時間365日、常時オンのリアルタイム保護を提供
- ユーザーのニーズに応じて選べる複数のスキャンモードを搭載
- StopAll Ads拡張機能により安全なウェブブラウジングを実現
- 起動時間を遅くするスタートアップ項目の削除をサポート
- システム全体のパフォーマンスを向上させるオールインワンソリューション
まとめ:偽メールと無料試用版を悪用するコールセンターマルウェアについて
マルウェアは長年にわたり厄介な脅威であり続けており、侵入を完全に防ぐ万能薬は存在しません。アンチウイルス企業があるマルウェアを特定しても、悪意ある者は新しい亜種を開発し、その対抗策が見つかるまで人々を騙し続けます。このいたちごっこは終わりません。できる対策は、リアルタイムアンチウイルスを導入するとともに、日頃からPC上での行動に細心の注意を払うことです。
-
メールを無料でアーカイブする方法|MailStore Homeの活用ガイド
G Suite Legacy無料版の終了とGoogle Workspaceへの移行について2012年頃、Googleは新規顧客向けに「G Suite Legacy(レガシーエディション)」と呼ばれる無料版の提供を終了しました。ただし、すでに無料アカウントを保有していたユーザーは、これらのサービスを引き続き無料で利用できました。その後約10年にわたる数多くのアップデートを経て、Googleは2022年6月をもって、すべての無料G Suite Legacyサービスを終了することを決定しました。ユーザーはGoogle Workspaceへアップグレードし、ビジネスニーズに合ったプランを選択する必要が
-
Andariel攻撃とは?その手口とPCを守るための対策方法を徹底解説
Kaspersky(カスペルスキー)のアナリストは、Andarielグループが特定の業界に絞らず、あらゆる企業を標的にする姿勢を見せていると結論付けています。今年6月には、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、企業や政府機関を狙う「Maui」ランサムウェアの主要な標的は米国の医療業界であると発表しました。しかし、インド、ベトナム、ロシアでの複数の被害事例に加え、日本の企業に対する攻撃も少なくとも1件確認されています。 Andarielグループの攻撃手法(モード・オペランディ)とは? Andarielグループが使用する主力兵器は、有名なスパイウェア「DTr