
Andariel攻撃とは?その手口とPCを守るための対策方法を徹底解説
Kaspersky(カスペルスキー)のアナリストは、Andarielグループが特定の業界に絞らず、あらゆる企業を標的にする姿勢を見せていると結論付けています。今年6月には、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、企業や政府機関を狙う「Maui」ランサムウェアの主要な標的は米国の医療業界であると発表しました。しかし、インド、ベトナム、ロシアでの複数の被害事例に加え、日本の企業に対する攻撃も少なくとも1件確認されています。
Andarielグループの攻撃手法(モード・オペランディ)とは?
Andarielグループが使用する主力兵器は、有名なスパイウェア「DTrack」です。これは被害者のデータを収集し、リモートホストへ送信する機能を持ちます。DTrackはブラウザ履歴を収集して別ファイルに保存するほか、さまざまな情報を吸い上げます。Andariel攻撃で使われる変種は、収集したデータを被害者ネットワーク内のリモートホスト上に一時保持し、HTTP経由でハッカーのサーバーへ送信することが可能です。
攻撃者が重要なデータを発見すると、「Maui」ランサムウェアが投入されます。標的となったホスト上では、通常DTrackが起動してから約10時間後に検出されます。ランサムウェアは攻撃者が手動で操作し、暗号化対象のデータを選択する仕組みです。
また、「3Proxy」というツールも攻撃に利用されているとみられます。非常に軽量であることから、攻撃者はこの信頼性の高い無料のクロスプラットフォーム対応プロキシサーバーに関心を寄せています。侵害したコンピュータへのリモートアクセスを維持するために使われるものです。
Andarielのマルウェアはどのように拡散するのか?
ハッカーは、パッチが未適用のオープンソース製Webサービスを悪用します。ある事例では、攻撃者がHFS(HTTPファイルサーバー)経由でマルウェアをダウンロードした後、未知のエクスプロイトを使ってリモートサーバーからPowerShellスクリプトを実行しました。別の事例では、脆弱性「CVE-2017-10271」を突いてWebLogicサーバーの制御権を奪取し、最終的にスクリプトの実行に成功しています。
安全を確保するためにはどうすればいい?
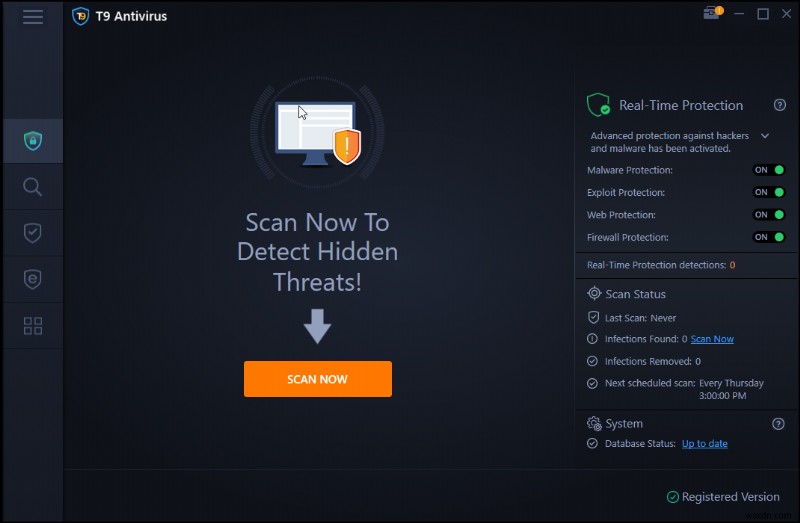
Andariel攻撃に対する万能な解決策は存在しませんが、リアルタイム型アンチウイルスを導入することで、彼らが使用するマルウェアツールから身を守ることができます。この分野で特に評価が高いのが「T9アンチウイルス」で、2年前にVB100認証を取得して以来、現在までそれを維持しています。同ソフトウェアの主なメリットは以下の通りです。
マルウェア保護
T9アンチウイルスは、ウイルス感染、ゼロデイ攻撃、マルウェア、トロイの木馬、PUP(潜在望ましくないプログラム)、アドウェアなど、幅広い脅威からシステムを防御します。
リアルタイム保護
リアルタイムセキュリティ機能により、マルウェアがPCに感染する前に検知・遮断できます。これにより、情報漏洩、なりすまし被害、その他の脅威を未然に防げます。
不要なスタートアップアプリの削除
不要なスタートアップ項目を素早く検出・削除することで、バックグラウンドで動作し、PCやデータのセキュリティを脅かす常駐プログラムによる悪用を防ぎます。
エクスプロイト対策
信頼性の高いT9アンチウイルスの「Exploit Protection」モジュールが、セキュリティホールを悪用したマルウェア感染からシステムを守ります。
ウイルス定義の定期更新
ハッカーの手口が巧妙化し、新種のマルウェアが次々と登場する中、アンチウイルスソフトは定期的な更新が不可欠です。T9アンチウイルスは最新の定義データベースを自動更新することで、常に最新の脅威からユーザーを保護します。
最先端の脅威から自分を守る
現代のネットワーク社会において、高度なサイバー攻撃のリスクは最大級のセキュリティ課題です。こうしたリスクを最小限に抑える最善の方法は、リアルタイム保護と多層防御を備えたT9アンチウイルスのような先進的なセキュリティソフトを導入することです。データが侵害される前に脅威を検知し、効果的に対処します。
まとめ:Andariel攻撃の実態とPC保護のポイント
Lazarus APTグループの下部組織であると考えられているAndarielは、そのサイバー作戦により深刻な被害をもたらしています。悪意のあるハッカーたちは、DTrackスパイウェアとMauiランサムウェアを駆使して世界中の企業を標的にしています。Lazarusの常套手段どおり、この攻撃でも金銭的利益のために身代金を要求してきます。
Facebook、Instagram、YouTubeなどのSNSでも情報を発信しています。ご質問やご提案があれば、お気軽にお問い合わせください。一般的なテクノロジーに関するトラブルへのアドバイスや解決策を随時発信しております。
-
Telegramをマルウェアから守る方法|仮想通貨ウォレット型マルウェアの脅威と対策
記事のポイント: サイバー犯罪者がTelegramユーザーを標的にし、暗号資産(クリプト)ウォレットを盗むマルウェアが拡散しています。偽のTelegramデスクトップアプリによる深刻なマルウェア攻撃も確認されており、自分自身をマルウェアから守る方法を詳しく解説します。 Telegramは、Android・iOS・Windowsに対応したクラウドベースのクロスプラットフォーム型メッセージングサービスです。高いプライバシー保護ポリシーで知られ、多くのユーザーから支持を集めています。しかしその人気の裏で、同アプリはマルウェア攻撃の標的となっています。近年、サイバー犯罪者は一度に多数のユーザーへ到達で
-
バックドアとは?仕組みと種類を解説|2022年に実践したいバックドア攻撃の防止策
サイバー犯罪者、政府機関、技術者など、誰であれ、あなたの知識や許可なくデバイスを遠隔操作できるあらゆる手段は「バックドア」と呼ばれます。 バックドアとは何か? ハッカーは、マルウェアの使用、ソフトウェアの脆弱性の悪用、さらにはデバイスのチップセットに直接バックドアを組み込むといった手法で、あなたのデバイスにバックドアを仕掛けます。ハッカーは顧客のデバイスへのアクセスを得るために常に新しい手法やマルウェアを考案しており、バックドアによるハッキングの被害から完全に免れることはできません。 ソフトウェアやハードウェアの開発者が、リモートでの技術サポートを目的としてバックドアを設置するケースもありま