
MicrosoftがWindowsデバイスの暗号化キーをOneDriveに保存する理由とその対処法
新しいWindowsデバイスでMicrosoftアカウントを使ってサインインすると、Windowsは自動的にデバイスを暗号化し、Windows 11/10のデバイス暗号化キーをOneDriveに保存します。本記事では、Microsoftがこのような仕組みを採用している理由を解説します。さらに、この暗号化キーを削除する方法や、Microsoftと共有しない独自のキーを生成する方法についてもご紹介します。
Windows 11/10のデバイス暗号化キーとは
新しいWindows 11/10パソコンを購入し、Microsoftアカウントでサインインすると、Windowsによってデバイスが暗号化され、暗号化キーが自動的にOneDriveに保存されます。実はこの機能はWindows 8の時代から存在しているものですが、近年になってセキュリティに関する疑問が提起されるようになりました。
この機能を利用できるかどうかは、ハードウェアの仕様に依存します。具体的には、接続スタンバイ(Connected Standby)に対応し、Windowsハードウェア認定キット(HCK)が定めるTPMおよびSecure Bootの要件を満たしている必要があります。お使いのデバイスがこの機能に対応していれば、「設定」>「システム」>「バージョン情報」から該当の設定項目を確認でき、ここでデバイス暗号化のオン・オフを切り替えられます。
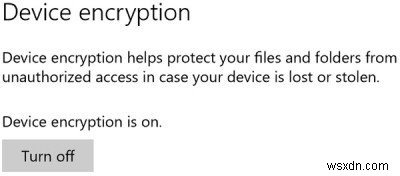
Windows 11/10におけるディスク(デバイス)暗号化は非常に優れた機能で、Windows 10では既定で有効になっています。この機能は、デバイスを暗号化したうえで、暗号化キーをMicrosoftアカウント経由でOneDriveに保存する仕組みです。
TechNetによると、デバイス暗号化は自動的に有効化され、常にデバイスが保護されるようになっています。その仕組みは以下の通りです。
- Windows 8.1/10のクリーンインストールが完了し、コンピューターの初期設定が行われる際、OSドライブおよび固定データドライブに対して「クリアキー」によるデバイス暗号化が初期化されます。
- デバイスがドメインに参加していない場合、管理者権限を持つMicrosoftアカウントでのサインインが必要です。管理者がMicrosoftアカウントでサインインすると、クリアキーが削除され、回復キーがオンラインのMicrosoftアカウントにアップロードされ、TPM保護機能が作成されます。回復キーが必要になった場合は、別のデバイスから回復キーアクセスURLにアクセスし、Microsoftアカウントの資格情報を使って回復キーを取得するよう案内されます。
- ドメインアカウントでサインインした場合は、デバイスをドメインに参加させ、回復キーがActive Directoryドメインサービスに正常にバックアップされるまで、クリアキーは削除されません。
これはBitLockerとは異なる点です。BitLockerの場合、ユーザー自身がBitLockerを起動して手順に従う必要がありますが、デバイス暗号化はコンピューターのユーザーが意識したり操作したりすることなく、すべて自動的に行われます。なお、BitLockerを有効にする際には回復キーのバックアップが必須となり、「Microsoftアカウントに保存」「USBメモリに保存」「印刷する」という3つの選択肢から選ぶことになります。
ある研究者は次のように指摘しています。
回復キーがいったんコンピューターの外に出てしまえば、その行方を知るすべはありません。ハッカーがすでにあなたのMicrosoftアカウントを侵害しており、削除する前に回復キーのコピーを作っている可能性もあります。あるいは、Microsoft自身がハッキングされる、ユーザーデータにアクセスできる不正な従業員が存在するといった事態も考えられます。さらに、法執行機関や諜報機関がMicrosoftに対してアカウント内の全データ提出を要請すれば、法的に回復キーの引き渡しが強制されます。これは、パソコンのセットアップ直後に真っ先にキーを削除したとしても変わりません。
これに対してMicrosoftは次のように述べています。
デバイスが回復モードになり、ユーザーが回復キーにアクセスできない場合、ドライブ上のデータは永久にアクセス不能になります。この結果が生じる可能性と、顧客からのフィードバックに関する幅広い調査に基づき、私たちはユーザーの回復キーを自動的にバックアップすることを選択しました。回復キーを使用するにはユーザーデバイスへの物理的なアクセスが必要であり、それなしでは役に立ちません。
つまりMicrosoftは、デバイスが回復モードに入り、ユーザーが回復キーを持っていない場合でもデータを失わないよう、暗号化キーを自社サーバーに自動バックアップする方針を採ったのです。
このように考えてみると、この機能が悪用されるためには、攻撃者がバックアップされた暗号化キーへのアクセスと、あなたのコンピューター本体への物理的アクセスの両方を手に入れる必要があることがわかります。これが現実になる可能性は極めて低いため、過度に心配する必要はないでしょう。大切なのは、Microsoftアカウントをしっかりと保護し、デバイス暗号化の設定は既定のままにしておくことです。
それでも、Microsoftのサーバーからこの暗号化キーを削除したいという方は、以下の手順を参考にしてください。
暗号化キーを削除する方法
新しいWindowsデバイスが初回のMicrosoftアカウントログイン時に回復キーをアップロードすることを防ぐ方法はありません。ただし、アップロード済みのキーを削除することは可能です。
Microsoftに暗号化キーをクラウドへ保存されたくない場合は、OneDriveの該当ページにアクセスしてキーを削除し、その後ディスク暗号化機能をオフにする必要があります。ただし注意してください。この操作を行うと、パソコンの紛失や盗難時に備えた組み込みのデータ保護機能を利用できなくなります。
このウェブサイト上のアカウントから回復キーを削除すると、キーは即座に削除され、フェイルオーバーおよびバックアップ用ドライブに保存されているコピーも、その後まもなく削除されます。
回復キーのパスワードは、顧客のオンラインプロファイルから直ちに削除されます。フェイルオーバーおよびバックアップ用のドライブは最新データと同期されるため、同期のタイミングでキーも削除されます(Microsoft談)。
独自の暗号化キーを生成する方法
Windows 10 ProおよびEnterpriseのユーザーは、Microsoftに送信されない新しい暗号化キーを生成できます。そのためには、まずBitLockerをオフにしてディスクを復号化し、その後再度BitLockerを有効にします。
この作業中に、BitLockerドライブ暗号化の回復キーをどこにバックアップするかを尋ねられます。このキーはMicrosoftと共有されませんが、紛失すると暗号化されたすべてのデータにアクセスできなくなる可能性があるため、必ず安全な場所に保管してください。
-
Windows 11の自動デバイス暗号化を無効にする方法【データ消失を防ぐ設定手順】
データ暗号化とは、大切なデータを頑丈な金庫にしまい、鍵を持つ人だけがアクセスできるようにする仕組みです。一見すると非常に優れたアイデアに思えますが、鍵を忘れてしまえば、自分自身もデータにアクセスできなくなります。データ暗号化が成功するのは、所有者がいつでもどこでも鍵を使ってデータを解除できる場合のみ。そうでなければ、データは永遠にロックされ、何の役にも立たない「デジタルゴミ」と化してしまうのです。 Microsoftはユーザーデータのセキュリティと安全性に常に配慮しており、その一環として2007年にWindows VistaへBitLockerを導入しました。このアプリケーションはデータを暗号
-
Microsoft Officeのプロダクトキーを紛失時に確認・再取得する方法
WindowsとMicrosoft Officeは切っても切れない関係ですが、新しいデバイスを購入した際にWord、Excel、PowerPointが必ずしもプリインストールされているとは限りません。 実際、Windows 11にはMicrosoft Officeは標準搭載されていません。Microsoft 365のサブスクリプション料金を払いたくない場合は、単体版のOfficeを購入するのが現実的な選択肢となるでしょう。 最近のバージョンは自動的にMicrosoftアカウントと紐付けられるため、インストールしたい各デバイスでアカウントにサインインするだけで利用できます(複数台のインストールが