
macOSでNTFS形式のTrueCryptコンテナにアクセスする方法【完全ガイド】
こんなシチュエーションを想定してみましょう。あなたはWindowsユーザーだった(または現在も使っている)。かつてTrueCrypt(あるいは後継のVeraCrypt)に出会い、使い始めた。互換性のために、コンテナはNTFS形式でフォーマットしている。そのコンテナは外付けUSBドライブに保存されており、ドライブ自体もNTFSファイルシステムだ。そして新しいMacBook(Apple Silicon搭載、つまりARMプロセッサ)を手に入れた。さあ、この新しいマシンで従来のWindows環境のデータを使いたい——チェックメイトです。
筆者自身もまさにこの課題に直面しました。問題はいくつもあります。まずプロセッサアーキテクチャ。Apple Silicon系のチップ向けにネイティブなTrueCryptビルドは存在しません。VeraCryptならビルドがありますが、レガシーコンテナをサポートするバージョンはやや古いものになります。さらにmacOSはNTFSを読み取り専用でしか扱えず、書き込みはできません。障害になり得る要素を挙げればきりがありません。幸い、解決策は存在します。簡単ではありませんが、実現可能です。ただし、これはマニア向けの方法です。それでは始めましょう。
ステップ1:Linux仮想マシンをセットアップする
これが必要な理由は主に2点あります。1つ目は、NTFSを読み書き両方で扱えるようにするため。2つ目は、特定のソフトウェアバージョンに依存することなく、TrueCryptコンテナをネイティブにマウントできるようにするため。ちなみに、これらのトピックについてはすでに個別のチュートリアルを公開しています。
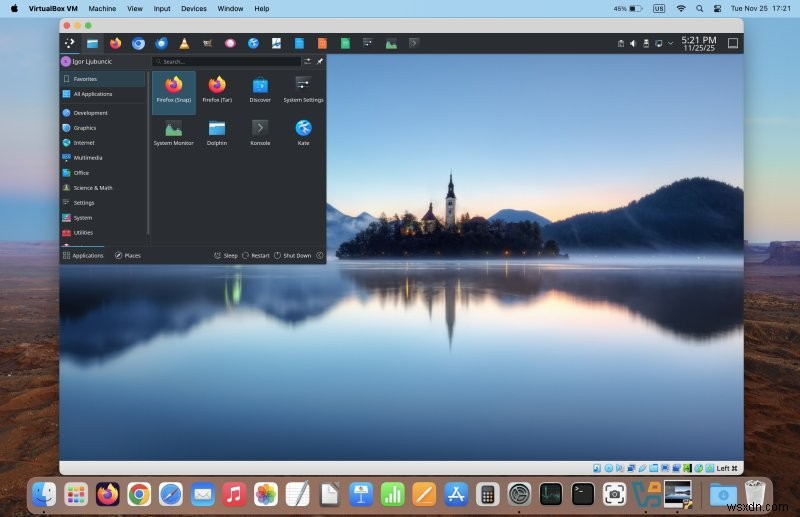
まずはPlasmaデスクトップ環境の構築ガイドをご紹介します。実際に行うのは、UbuntuのARM版サーバーエディションにPlasmaデスクトップを載せた構成を、macOS上のVirtualBox仮想マシンにゲストOSとしてインストールする作業です。動作も見た目も良好で、便利なツールやオプションへのアクセスもまとめて手に入ります。
ステップ2:外付けUSBドライブをマウントし、VMにパススルーする
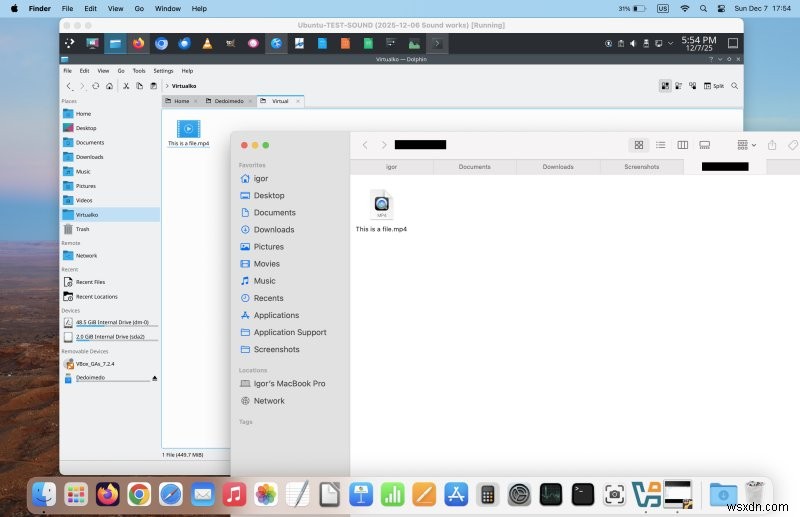
はい、こちらにも専用のチュートリアルがあります。この手順により、NTFSボリュームへの読み書きアクセスが可能になります。こうしてLinuxマシン内でTrueCryptコンテナをマウントできれば、コンテナ内のファイルシステムに格納されたデータに対して、さまざまな操作を行えるようになります。
ステップ3:TrueCryptコンテナをネイティブにマウントする
はい、必要なガイドは3つとも揃いました!この方法についても解説記事を書いています。cryptsetup(dmcrypt)ユーティリティを使えば、オリジナルのTrueCryptにも、その後継であるVeraCryptにも依存せず、さらに特定のLinuxディストリビューションやアーキテクチャ向けのコンパイル済みバイナリにも縛られることなく、TrueCryptボリュームをマウントできます。この機能はシステム本体に組み込まれているため、環境を選ばず利用可能です。多くのモダンなLinuxディストリビューションが対応しているはずですが、筆者のお気に入りはUbuntuとその派生版です。
コマンドの基本形は以下の通りです。
sudo cryptsetup tcryptOpen [コンテナ名] [マウントポイント]
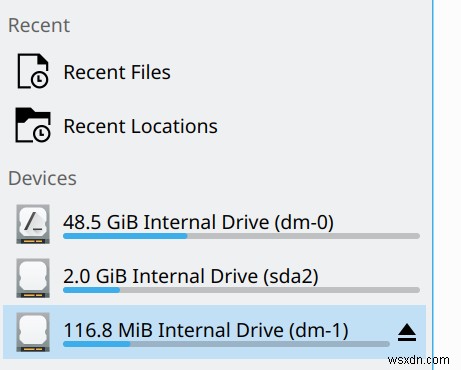
これで完成です。3つのステップを組み合わせればゴール!データへのアクセス、コピー、移動など、思いのままです。
まとめ
本チュートリアルは、「仮想化」「Linux」、さらにいくつかのLinuxツールを使いこなす必要があるため、決して簡単な方法ではありません。しかし完全に無料で、手順どおり進めれば問題なく動作するはずです。ただし、驚異的なパフォーマンスや完璧なファイルシステムの挙動は期待しないでください。ある意味、これは一種の「裏技」であり、公式にサポートされていない手法によって高度な機能を実現しています。言い換えれば、これを主要な、あるいは唯一のデータ保存・バックアップ手段として使うのは避けてください。本ガイドは主に、「取り出せなくなった」データを救出するときや、どうしても必要な場面で活用すべきものです。常用すればデータ破損につながる恐れがあるため、十分ご注意ください。なお、macOS用の市販NTFSドライバを購入するという選択肢もありますが、それは本記事の範囲外であり、TrueCryptコンテナの問題は解決しません。
とはいえ、あなたがオタク気質なら——正直なところ、そうでなければこの記事を読んでいないはずです——ぜひ実際に試して、どこまでできるか確かめてみてください。最後までやり遂げられれば、クロスプラットフォーム、クロスシステム、クロスアーキテクチャ環境における貴重な知識と自由な操作性を手に入れられるでしょう。主要な3つのデスクトップOSすべてで、データに自由にアクセスし、書き込むことさえ可能になります。このチュートリアルが役に立ったなら、少なくとも勉強になって楽しんでもらえたなら嬉しい限りです。それでは、またお会いしましょう。
それでは、良い一日を!
-
Flatpakを標準サポートするおすすめLinuxディストリビューション8選
商用ソフトウェアが充実したWindowsやmacOSなどのOSが市場を支配する中、Linuxユーザーはこうした高品質アプリケーションのオープンソース版を活用していく必要があります。 そんなLinux上でディストリビューションに依存せずにソフトウェアを配布できる仕組みとして注目されているのが「Flatpak」です。現在、FlatpakパッケージはLinuxユーザーの間で急速に話題となっています。 では、Flatpakとはどのようなもので、どのLinuxディストリビューションがFlatpakへ移行しているのでしょうか。詳しく見ていきましょう。 Flatpakとは何か? Flatpakは、サンドボッ
-
LinuxにMicrosoft Defenderをインストールして使う方法【RPM系・Debian系対応】
エンタープライズ環境以外の多くのLinuxユーザーは、Linux上でMicrosoft製ツールを使うことにピンとこないかもしれません。しかし、企業内でLinuxを運用している人なら、その価値を十分に理解しているはずです。Active Directoryをはじめとする職場の標準となったMicrosoftエコシステムとの統合は、デスクトップLinuxにとって大きなメリットであり、お気に入りのディストリビューションがビジネス現場でも実用的なOSへと変わります。そして企業において最も重要な要素のひとつがセキュリティです。本記事では、LinuxにMicrosoft Defenderをインストールして使用