
セキュアブート証明書が2026年6月に失効 —— 今すぐ更新してPCを守る方法
お使いのPCが2年以上前のモデルであれば、Windowsのセキュアブート証明書は2026年6月に失効します。失効後はセキュアブート関連の更新プログラムが届かなくなり、最終的には起動トラブルにつながる恐れもあります。MicrosoftはWindows Updateを通じて新しい証明書を段階的に展開していますが、展開スケジュールを待つ不安を避けたいなら、このガイドの手順に従って今すぐセキュアブート証明書を更新してしまいましょう。
セキュアブート証明書とは
PCのUEFIに搭載されたセキュアブート機能は、信頼できるメーカーがデジタル署名したソフトウェアだけを起動時に実行することを保証します。この認証プロセスは複数のステップで構成されており、その最初で最も重要なのが、コードが1行も実行される前に公開証明書を使って信頼済みのソフトウェアメーカーを識別するという仕組みです。
このため、PCのUEFIファームウェアにはメーカー証明書のリストが保存されており、これらはソフトウェアの出所が信頼できることを確認する「身分証明書」のような役割を果たします。おかげで、ブートキットやルートキットといったマルウェアは、登録済みメーカーの証明書を持たない限り動作できず、起動プロセスへの感染を防ぐことができます。
最新のセキュアブート証明書へ更新が必要な理由
セキュアブート証明書にも、他の証明書と同様に有効期限があります。2024年より前に製造されたほとんどのPCでは「Microsoft Corporation UEFI CA 2011」証明書が使われており、これは2026年6月に失効します。期限が切れると、PCはWindowsブートマネージャーの更新を受け取れなくなり、新たな脅威に対して脆弱になります。さらに、新しい証明書で署名された最新ハードウェアの利用にも支障が出ます。
そこで必要になるのが、最新の「Windows UEFI CA 2023」証明書への更新です。実際、MicrosoftはすでにOEM各社と連携し、Windows Update経由での有効化作業を進めています。ただし、手動ですぐに有効化したい理由はいくつもあります。主なものは以下の通りです。
- Microsoftが期限前にあなたのPCで証明書を有効化してくれる保証はない。自動展開はデバイスの重要度に基づいて行われるため、何ヶ月も待たされる(あるいは最後まで有効化されない)可能性もある。
- 古い2011年版の証明書は、セキュアブートを回避できる「BlackLotus」ブートキットに対して脆弱。今すぐ更新すれば、その対策を即座に得られる。
- PCでWindows Updateを無効化している場合や、更新を自分で管理したい場合は、証明書を手動で更新する必要があるかもしれない。
- 回復ドライブを作成している場合、証明書の更新後に動作しなくなる可能性がある。自分のタイミングでインストールしておけば、新しい回復ドライブを計画的に作成できる。
最新の証明書をインストールしなくてもPCから締め出されることはありませんが、セキュリティが損なわれ、将来のハードウェアアップグレードも難しくなります。
PCが最新のセキュアブート証明書を使っているか確認する
MicrosoftがすでにあなたのPCで証明書を有効化している可能性もあります。PowerShellコマンドを実行して確認できます。
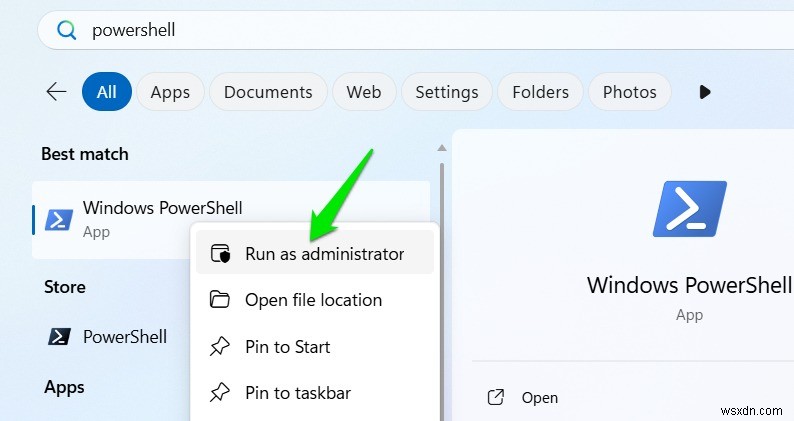
Windows検索で「powershell」と入力し、「Windows PowerShell」を右クリックして「管理者として実行」を選択します。
次のコマンドを実行します。
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'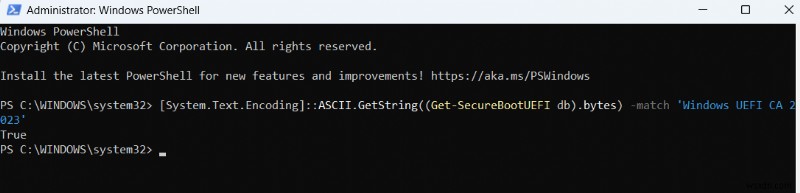
出力が「True」であれば、すでに最新の証明書が導入済みなので、これ以上何もする必要はありません。「False」と表示された場合は、更新と有効化を行う必要があります。
Windowsに2023年版セキュアブート証明書をインストールする
Windows UEFI CA 2023証明書は、おそらくすでにPC内に存在しています。実はMicrosoftは、2024年2月のWindows 11累積更新プログラムですべてのPCにこれらの証明書を追加しましたが、有効化はしていませんでした。2024年2月以降に少なくとも1回Windows Updateを適用していれば、以下の手順で証明書を展開・有効化できます。
再びPowerShellを管理者として開き、次のコマンドを実行します。
reg add HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Secureboot /v AvailableUpdates /t REG_DWORD /d 0x5944 /f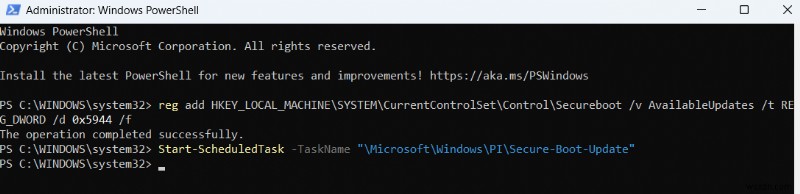
このコマンドはレジストリを編集して2023年版証明書を展開します。コマンド内の「0x5944」というビットマスクは、実際には6つの異なる命令を実行し、Windows UEFI CA 2023をインストールできる状態にPCを準備します。
次に、上記のコマンドで設定した命令を有効化するため、PowerShellで以下のコマンドを実行します。
Start-ScheduledTask -TaskName "\Microsoft\Windows\PI\Secure-Boot-Update"このコマンドにより、次回起動時に証明書をインストールするために必要な処理(互換性チェックや、WinSxSフォルダーからステージング領域への新しい証明書の移動など)が実行されます。コマンドの実行中にPCが一瞬固まるように感じることがあります。
最も重要なのは、Windowsを2回再起動することです。必ず「再起動」を行ってください。シャットダウン後に電源を入れ直す方法では不十分です。高速スタートアップが有効になっている場合、単純なシャットダウンではメモリがクリアされず、変更を反映させるために必要な条件を満たせません。
以上で完了です。これでPCには2038年まで有効な最新のセキュアブート証明書が導入されました。問題が発生することはまずありませんが、万一起動しなくなった場合は、Windowsが起動しない問題の解決ガイドや、無限再起動ループの修正ガイドを参照してください。
-
Windows 11/10でグループポリシーエディターを開く6つの方法【初心者向け解説】
グループポリシーエディターは、Windows 11やWindows 10に搭載されている重要な構成ツールで、組織全体の設定を一括して変更できます。主にIT管理者がリモートコンピューターの高度な設定を管理するために設計されていますが、管理者アカウントを持っていれば、個人ユーザーでも自分のPCやネットワークの細かい設定を自由に管理できます。 Windows 11/10でグループポリシーエディターを開く方法 Windowsでグループポリシーエディターを開くには、以下の6つの方法があります。 Windows検索ボックスを使う デスクトップにショートカットを作成する コマンドプロンプトまたはPower
-
Open-Shell徹底解説:Classic Shellの後継がWindows 10のスタートメニューを見事に生まれ変わりさせる
先日、新しいPCをセットアップ中、オンライン検索機能を無効化する調整を適用する直前の時点で、Windows 10の「検索すると画面が真っ暗になるバグ」に遭遇しました。本来起こり得ないはずの初歩的な不具合で、1日遅れていたら見過ごしていたところでした。しかし、この出来事はふと考えさせてくれました。「そろそろClassic Shellを再評価してみるべきではないか?」と。 Classic Shellは、デスクトップ環境において一時的な流行にすぎなかったタッチ向けの全画面スタートスクリーン(いわゆるMetro UI)を経由せずにWindows 8を使えるようにしてくれた、唯一のツールでした。その後、