
Windows Defenderで「脅威が検出されました」が繰り返し表示される原因と対処法5選
Windows Defenderは、Windowsに標準搭載されたマルウェア対策機能で、PC内のウイルスやさまざまなセキュリティ脅威を自動的にスキャン・検出してくれます。しかし優れた保護機能を持つ一方で、「PUP(望ましくない可能性のあるプログラム)などの脅威が検出され、隔離しました」という通知が数分おきに何度も繰り返し表示されるケースがあることが、多くのユーザーから報告されています。
Windows Defenderが脅威の検出を繰り返す原因
Windowsセキュリティがファイルやプロセス、フォルダ、Webサイトなどを脅威と判定した場合、その多くは実際に危険なものであるため、速やかに隔離・削除するのが安全です。ただし、実際には無害なものを悪意のあるものとして誤って検出することもあります。これを「誤検知(偽陽性)」と呼びます。誤検知が起こる主な原因は以下の通りです。
- 検出された脅威がWindows Defenderの脅威データベースに登録されていなかった。
- マルウェアを含む不審なブラウザ拡張機能を削除したものの、関連する設定が残っていたため、Windowsセキュリティがマルウェアを検出し続けている。
- 悪意のあるファイルがすでに別のアンチウイルスソフトによって隔離済みであり、Windowsセキュリティが同じマルウェアにフラグを立てている。
- Windows Defenderが、自分自身の隔離アイテムや保護履歴をマルウェアと誤認している。
Windows Defenderが脅威を検出し続ける場合の対処法
誤検知による通知に悩まされている方は、以下の5つの対処法を順番に試してみてください。
対処法1:別のアンチウイルスツールを導入する
問題を解決するまでの間、Windowsセキュリティやその一部の機能を無効化したいこともあるでしょう。その際は、Windows標準のアンチウイルスが停止している間もPCを守れるよう、サードパーティ製アンチウイルスの導入を検討しましょう。たとえばT9 Antivirusは、Windows Defenderの有力な代替手段の一つです。
T9 Antivirusがマルウェアに対して強力な防御力を発揮する主な機能は以下の通りです。
- 複数のスキャンモードでPCの隅々までマルウェアを検索
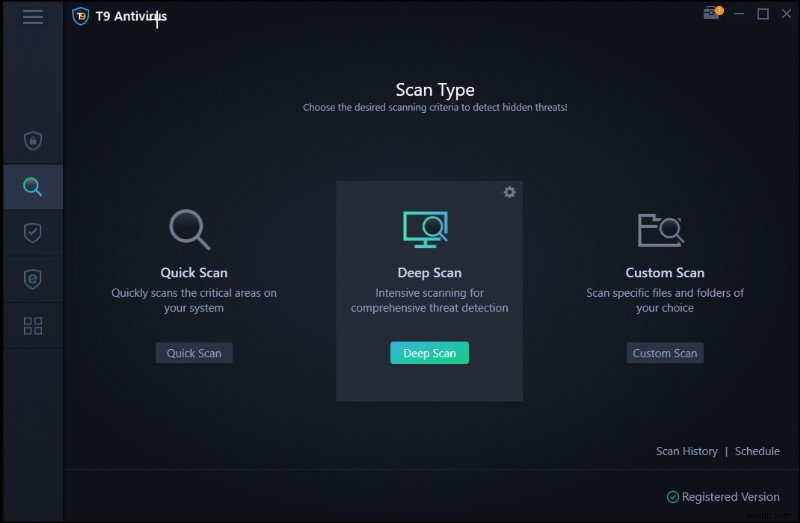
- リアルタイム保護とオンデマンドスキャンの両方に対応
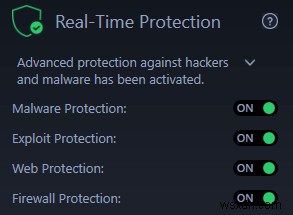
- ゼロデイ脆弱性を突く脅威から守るエクスプロイト保護
- 悪意のあるWebサイトへのアクセスを防ぐWeb保護
- 受信トラフィックを分析し、インターネットへ接続するアプリを確認できるファイアウォール保護
- 常に更新される定義データベースにより、最新のウイルスも見逃さない
T9 Antivirusの詳細については、詳細レビュー記事をご参照ください。
対処法2:スキャン履歴を削除する
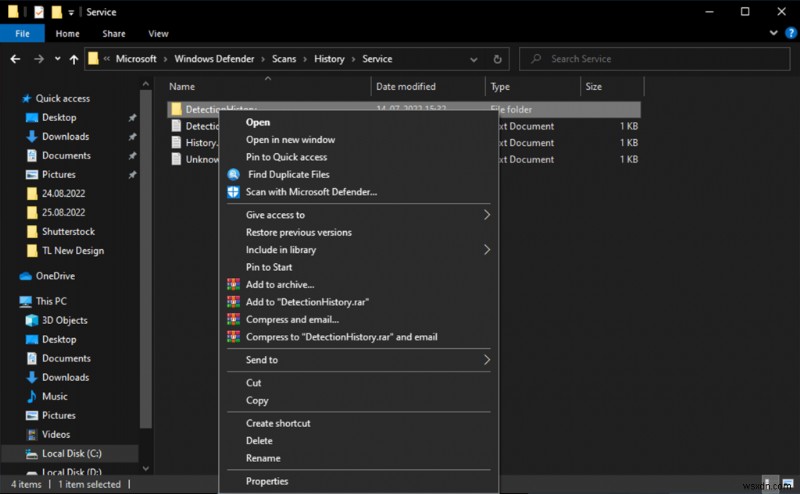
Windows Defender(Windowsセキュリティ)は、過去に検出した脅威の履歴やログをCドライブに保存しています。Windows 11/10では、このスキャン履歴を削除することで脅威通知の繰り返しを止められます。手順は以下の通りです。
- エクスプローラーを開きます。
C:\ProgramData\Microsoft\Windows Defender\Scans\History\Serviceへ移動します。- DetectionHistory を右クリックします。
- 削除 を選択します。
対処法3:フォルダをスキャン対象から除外する
Windowsセキュリティでは、特定のフォルダをスキャン対象から除外できます。除外リストにフォルダを追加すればOKです。前述のDetectionHistoryを除外リストに追加することも可能です。設定手順は以下の通りです。
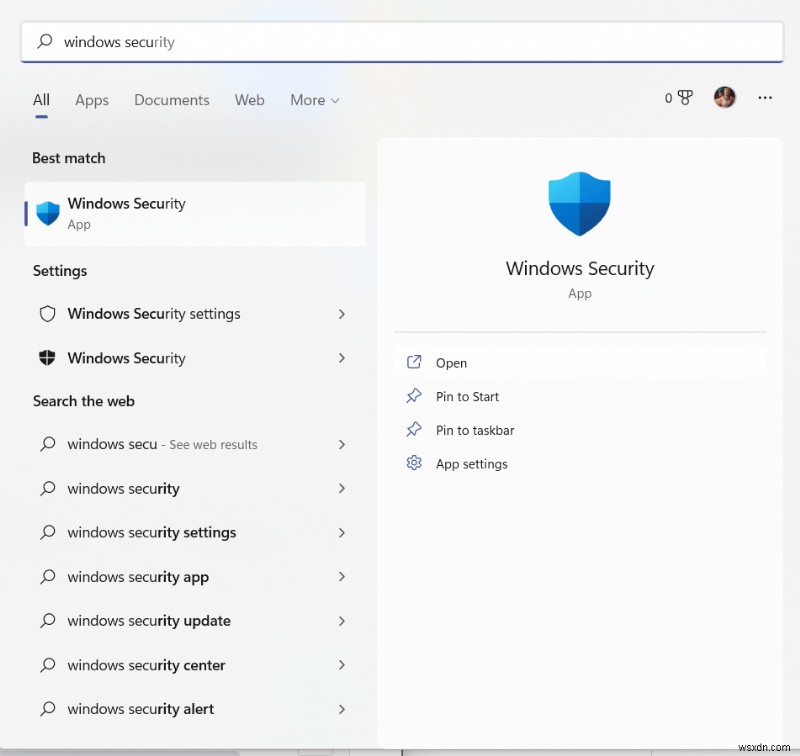
- Windowsセキュリティを開きます。
- 左側のメニューから「ウイルスと脅威の防止」をクリックします。
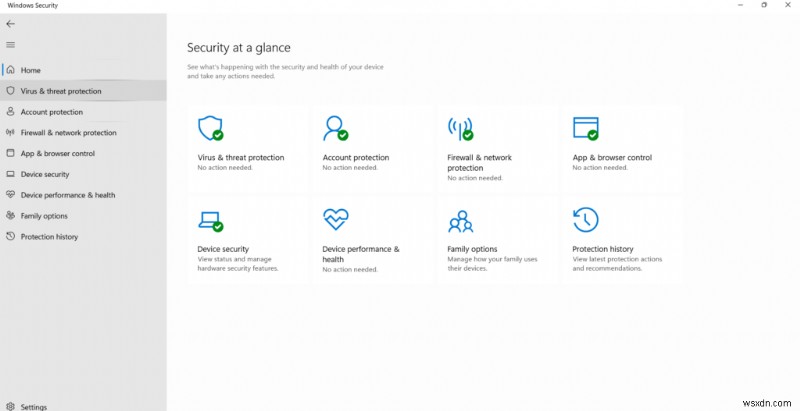
- ウイルスと脅威の防止の設定にある「設定の管理」をクリックします。
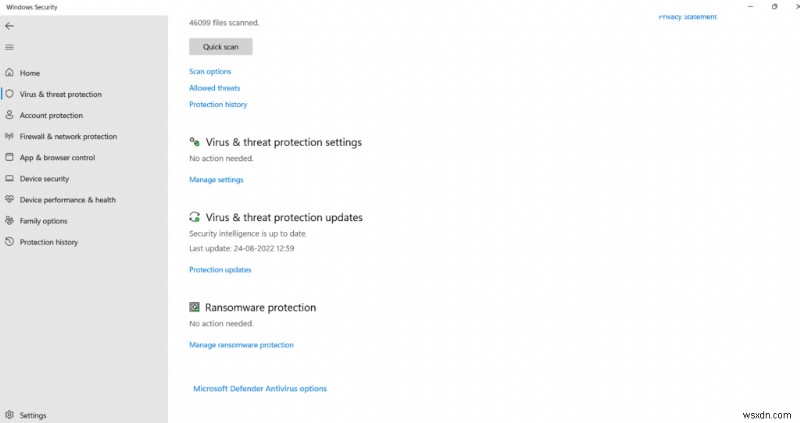
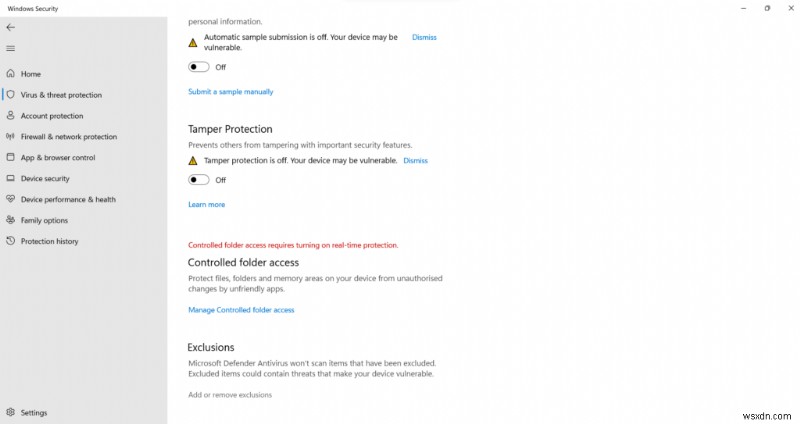
- 画面を下にスクロールし、除外の項目にある「除外の追加または削除」をクリックします。
- 「除外の追加」をクリックします。
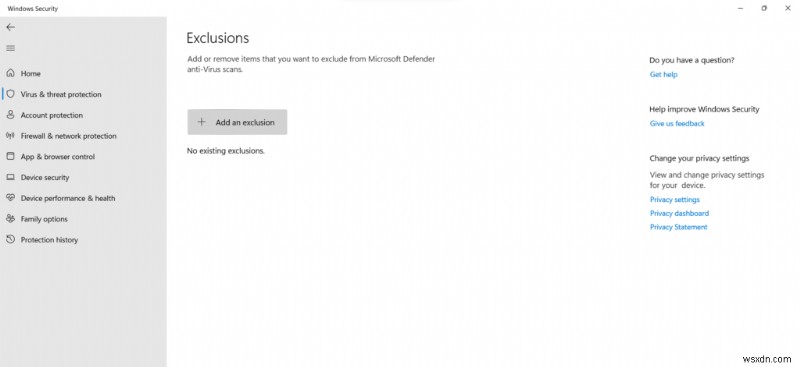
- 「ファイル」「フォルダ」「ファイルの種類」「プロセス」のいずれかを選択します。
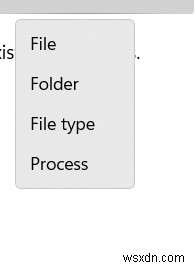
これで指定したファイルやフォルダはスキャン対象外となり、「脅威が見つかりました」という通知が表示されなくなります。
対処法4:リアルタイム保護をオフにする
前述の通り、Windows Defenderのリアルタイム保護を無効にする場合は、事前にサードパーティ製アンチウイルスを導入しておくことが重要です。リアルタイム保護をオフにする手順は以下の通りです。
- Windowsの検索バーに「Windowsセキュリティ」と入力し、右側の「開く」をクリックします。
- Windowsセキュリティが起動したら、左側のペインから「ウイルスと脅威の防止」を選択します。
- 画面を下にスクロールし、ウイルスと脅威の防止の設定にある「設定の管理」をクリックします。
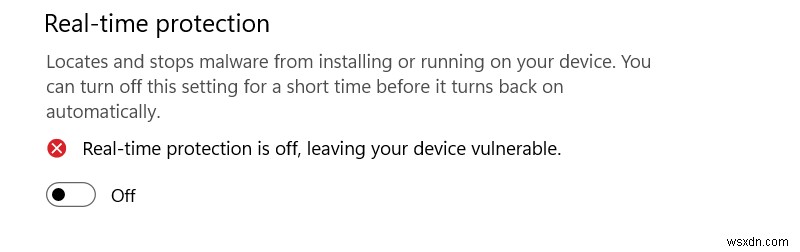
- リアルタイム保護のスイッチをオフにします。
対処法5:イベントビューアでログをクリアする
実際には脅威が存在しないのにWindows Defenderが検出通知を送り続ける場合は、イベントビューアを使ってログをクリアしましょう。手順は以下の通りです。
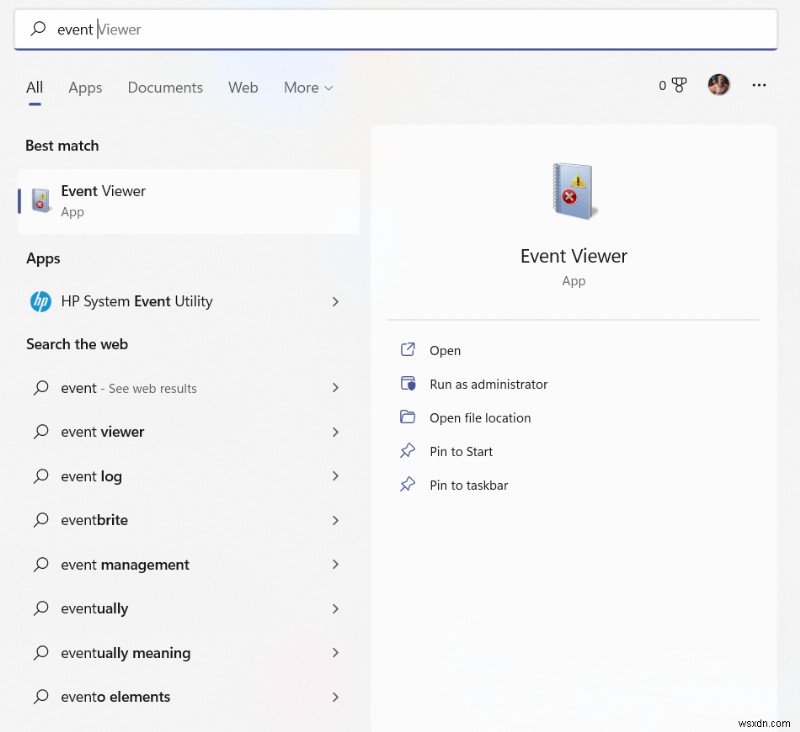
- Windowsの検索バーに「イベントビューア」と入力し、右側の「管理者として実行」をクリックします。
- 左側のペインで アプリケーションとサービス ログ > Microsoft > Windows の順に展開します。
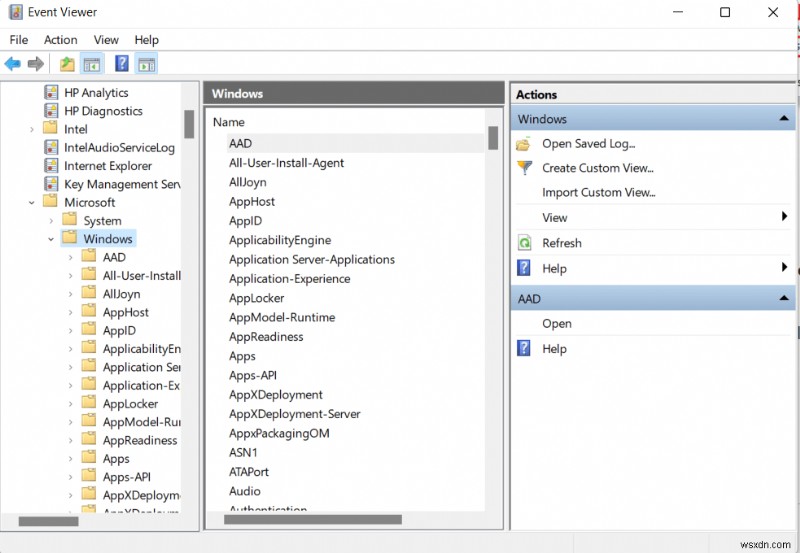
- Windows Defender を選択し、Operational をクリックします。
- Operational の配下にある「ログのクリア」をクリックします。
まとめ
以上の対処法を実行すれば、Windows Defenderによる誤った脅威通知は収まるはずです。改めて強調しておきたいのは、Windowsセキュリティを無効化する必要が生じた場合は、必ずT9 Antivirusのようなサードパーティ製アンチウイルスで代わりの保護を確保することです。当サイトでは、ほかにも役立つPCトラブルの解決記事を多数公開していますので、あわせてチェックしてみてください。
-
Windows 10でWindows Defenderを有効にする方法|初心者向けの手順解説
Microsoftは、オペレーティングシステムの分野において常にトップの座を維持してきました。特にWindows 10は、数あるOSの中でも群を抜く存在感を放ち、現時点では他社が簡単には超えられない高い評価を確立しています。 数百もの便利な機能と多彩な製品をひとつにまとめたWindows 10なら、わざわざ他のソフトウェアを探し回る必要はありません。 そんなWindows 10に標準搭載されている主要製品のひとつが「Microsoft Defender」です。優れたセキュリティ機能を備えたこのソフトウェアは、他のセキュリティソフトでは実現できない包括的な保護を提供してくれます。 ここでは、Mi
-
Windowsログオンアプリケーション(winlogon.exe)とは?主な役割と安全性の確認方法
Windowsでは、パソコンの操作中に常に多数のプロセスがバックグラウンドで動作しています。Runtime BrokerやSystem Interrupts、DWM(デスクトップ ウィンドウ マネージャー)といったプロセス名を目にしたことがある方も多いでしょう。これらのプロセスはそれぞれ重要な役割を担い、Windowsの正常な動作を支えています。 その中でも特に知っておくべき重要なプロセスの一つが「Windowsログオンアプリケーション」、すなわちwinlogon.exeです。 今回は、Windowsログオンアプリケーションとは何か、なぜ重要なのかについて詳しく解説していきます。 Window