
Googleの「詐欺サイトの先へ(Deceptive Site Ahead)」警告を修正・解除する完全ガイド
Googleが表示するさまざまな警告メッセージの中でも、「詐欺サイトの先へ(Deceptive Site Ahead)」は、フィッシングサイトと判定されたウェブサイトに最も多く表示される警告です。しかし、その原因はフィッシングだけとは限りません。マルウェア感染が引き金になっているケースもあります。自分のサイトに真っ赤な警告画面が突然表示されたら、誰でも心臓が止まりそうな思いをするものです。この記事では、恐ろしい「詐欺サイトの先へ」という警告に関する疑問に、できる限り丁寧にお答えしていきます。
時間はかかりますが、この警告をサイトから取り除くために必要なすべての対策を順番に解説します。その前にまず、「詐欺サイトの先へ」とは何なのか、そしてGoogleがなぜあなたのサイトに警告を表示すると判断したのか、その考えられる理由を整理しておきましょう。それでは始めます。
「詐欺サイトの先へ」とは?
「詐欺サイトの先へ」とは、訪問者の安全を守るため、Googleがフィッシングサイトまたはハッキングされたと判断したサイトに表示する警告メッセージです(通常、赤い画面に「詐欺サイトの先へ」という文言が表示されます)。
一方で「詐欺サイト(deceptive site)」とは、パスワードや個人情報の入力、悪意のあるリンクのクリック、悪質なJavaScriptやコードのダウンロードなど、オンライン上で危険な行為へとユーザーを誘導するサイトのことです。こうした誘導は、フィッシングやソーシャルエンジニアリングによって仕掛けられます。
「詐欺サイトの先へ」警告が表示される4つの理由
前述のとおり、フィッシングとマルウェアはGoogleがサイトを詐欺的・偽物と判断する主な要因ですが、それだけではありません。ここからは、赤い警告画面が表示される可能性のある原因を詳しく見ていきます。
1. フィッシング(Phishing)
フィッシングサイトとは、正規のサービスになりすまし、クレジットカード情報、ログイン認証情報、パスワードなどの機密性の高い個人情報を入力させるよう、無防備なユーザーを騙すサイトです。攻撃者が個人のアカウント情報を不正に取得するための悪質な手法であり、主に以下のような手口で実行されます。
- 1. ログインフォームや決済フォームなど、本来のサイトの重要なページを偽装する
- 2. ウイルスやキーロガー(キーボード入力を記録するプログラム)を仕込み、ユーザーの気づかないうちにパスワードやユーザー名を盗み出す
- 3. 緊急性を煽り、即座の行動を迫る。「今すぐ銀行の認証情報を入力しないと口座が危険になる」といった文言を見たことはありませんか?それはほぼ間違いなくフィッシングです。正当な銀行や金融機関が、オンラインで場当たり的な判断を強要することはありません。
2. マルウェア(Malware)
マルウェア(malicious software=悪意のあるソフトウェアの略)も、Googleがサイトを詐欺的と判定する理由の一つです。マルウェアとは、ウェブサイト、コンピュータ、サーバーに損害を与えることを目的としたファイルの総称です。マルウェアは、以下のような頻発するサイバー攻撃を通じてウェブサイトに仕込まれることが少なくありません。
クロスサイトスクリプティング(XSS)攻撃
ストアド型XSS攻撃は、ユーザーがページを訪れただけで自動的にダウンロードされる悪意のあるリンクを作成する手段としても悪用されます。当然ながら、Googleはこうしたサイトを「詐欺サイト」としてブラックリストに登録します。
SQLインジェクション(SQLi)攻撃
SQLiは、データベース内のレコードを追加・改ざん・削除するために使われる攻撃手法です。攻撃に投入されるコンテンツは「悪意のあるペイロード」と呼ばれ、攻撃全体の中核となります。攻撃者がペイロードを送信すると、悪意のあるSQLコマンドがデータベース上で実行されます。これもGoogleがサイトをブラックリスト登録する原因となり得ます。
さらに、マルウェアはCMS(コンテンツ管理システム)、テーマ、プラグインの脆弱性を突いてサイトに侵入することもあります。また、訪問者の環境に有害なスクリプトを読み込ませようとしているケースも見られます。
3. 悪意のある広告(マリシャスアドバタイジング)
Googleが、ランダムなポップアップ、強制的なリダイレクト広告、広告経由のマルウェア配信などを検知すると、他のユーザーを保護するために赤い警告画面を表示します。マリシャスアドバタイジング(悪意ある広告)は比較的新しい脅威で、ハッカーが乗っ取ったサイトに悪意のある広告を注入し、ウェブページ経由で拡散させる手口です。しかも、これらの広告はユーザーがクリックしなくても感染する場合があります。クリックすら不要という点が特に厄介です。そのため、Googleはこのようなケースで「詐欺サイトの先へ」警告を表示します。
4. 適切なSSL証明書が設定されていない
Googleはポリシーに対して非常に厳格です。SSL証明書を必須化した際、それは決して軽い取り組みではありませんでした。HTTPからHTTPSへ移行していないサイトが「詐欺サイト」としてフラグを立てられた事例も実際に存在します。SSL証明書をインストールするだけでなく、HTTPからHTTPSへのリダイレクト設定まで完了させて初めて要件を満たします。
さらに、一部のページだけがHTTPで、他のページがHTTPSになっている「混合コンテンツ(mixed content)」の状態も、Googleにとってマイナスのシグナルとなります。これもサイトが警告対象になる原因の一つです。
Chromeで自社サイトに「詐欺サイトの先へ」警告が表示されていてお困りですか?セキュリティ専門家への相談を検討してみてください。
「詐欺サイトの先へ」警告の修正方法
ここまでで、Googleにフラグされる主な原因を理解しました。次は、実際の修正プロセスに入りましょう。
1) WordPressサイトの場合
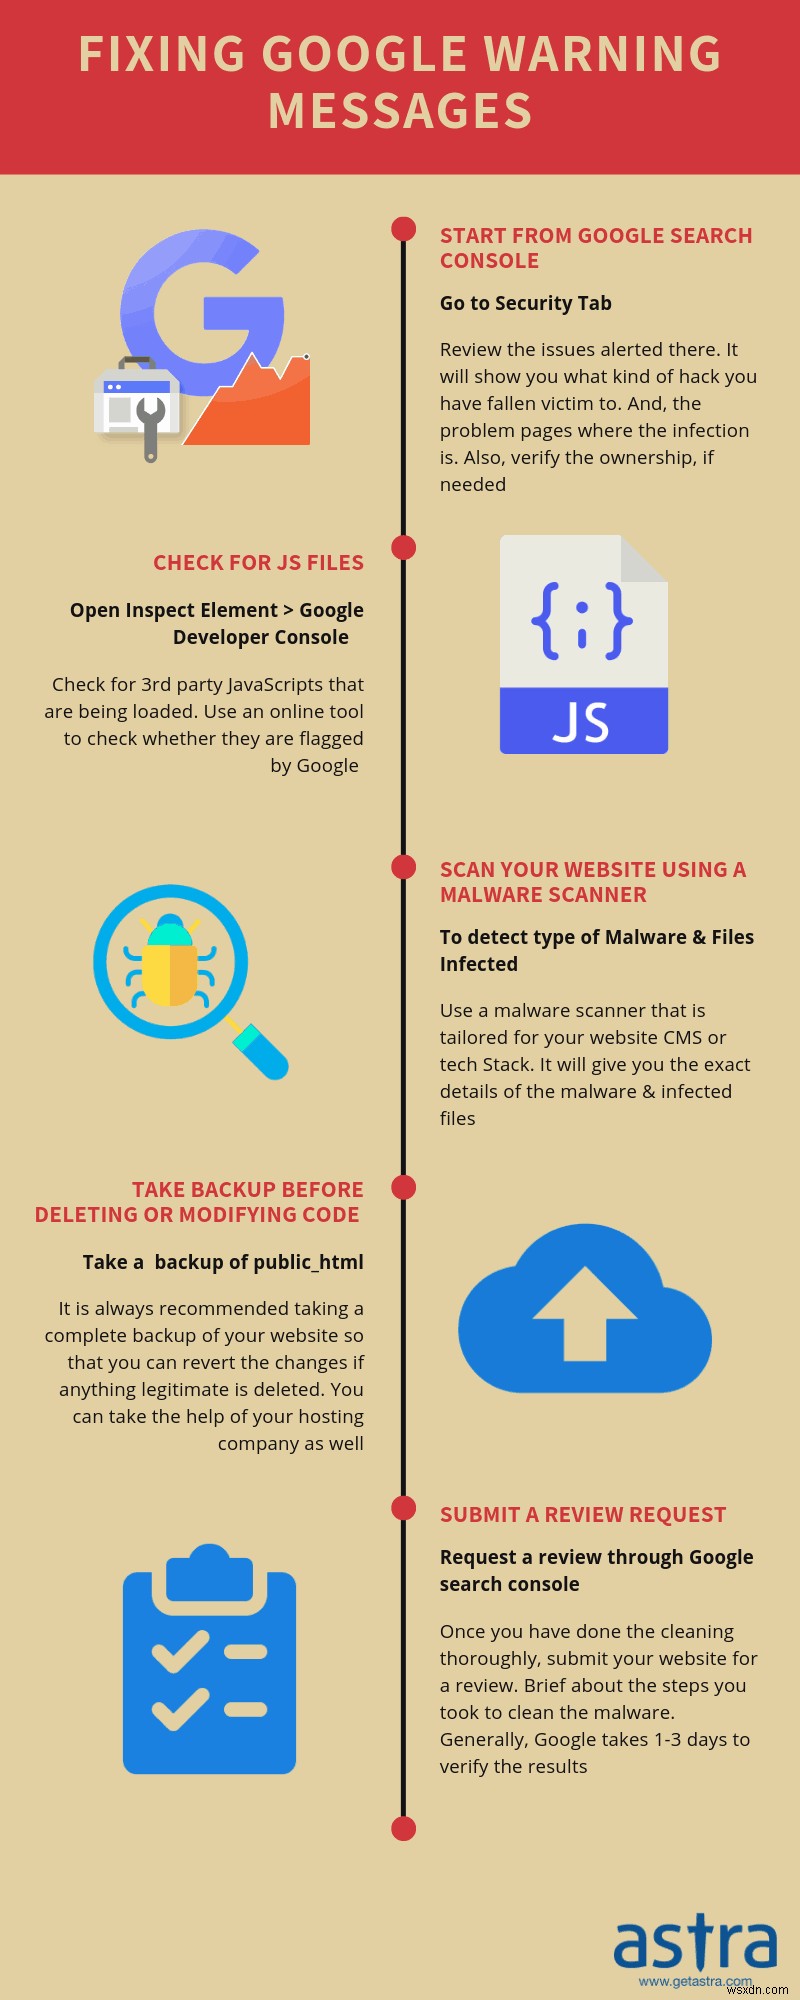
- Google Search Consoleの「セキュリティ」タブを開き、報告されている問題を確認します。どの種類のハッキング被害を受けたのか、感染が見つかった問題ページがどこなのかが表示されます。
- サイトのバックアップを取ったうえで、オンラインのマルウェアスキャナーを使ってサイトをスキャンします。セキュリティプラグインをインストールしてスキャンする方法もあります。スキャン結果を確認し、改ざんされた箇所を削除してください。
- Googleツールバー → 表示 → デベロッパー → JavaScriptコンソールを開き、悪意のあるコードがないか確認します。見つかれば削除します。
- 不正なリダイレクト、怪しい広告、信頼できないサードパーティスクリプトを取り除きます。
- 適切なSSL証明書をインストールし、必ずHTTPからHTTPSへの301リダイレクトを設定してください。
2) その他のCMS・カスタムPHPの場合
- Google Search Consoleの「セキュリティ」タブを開き、報告されている問題を確認します。被害の種類と、感染が確認されたページが表示されます。
- サイトのバックアップを取り、オンラインのマルウェアスキャナーや診断ツールでサイトをスキャンします。セキュリティプラグインの導入も有効です。スキャン結果を確認し、改ざん箇所を削除します。
- 不正なリダイレクト、怪しい広告、信頼できないサードパーティスクリプトを取り除きます。
- 適切なSSL証明書をインストールし、HTTPからHTTPSへの301リダイレクトを必ず設定します。
再審査リクエストの提出方法
クリーンアップが完了したら、Googleに再審査を申請し、「詐欺サイトの先へ」メッセージの解除を依頼できます。ただし、申請前に以下の3点を必ず確認してください。
- サイトからマルウェアが完全に除去されていること
- すべての脆弱性が修正されていること
- サイトが正常に稼働していること
申請の手順は以下のとおりです:
- Google Search Consoleの「セキュリティの問題」タブに移動します。
- 「問題を解決しました」にチェックを入れます。
- 「審査をリクエスト」をクリックします。
- 新しいウィンドウが開くので、感染を除去するために実施した対策を具体的に記載します。詳細な情報を必ず添えましょう。申請文の構成に迷う場合は、セキュリティ専門家が作成した再審査リクエストのテンプレートを参考にし、Google Search Consoleチームへ送信します。
- 最後に「手動による対策」セクションを確認します。
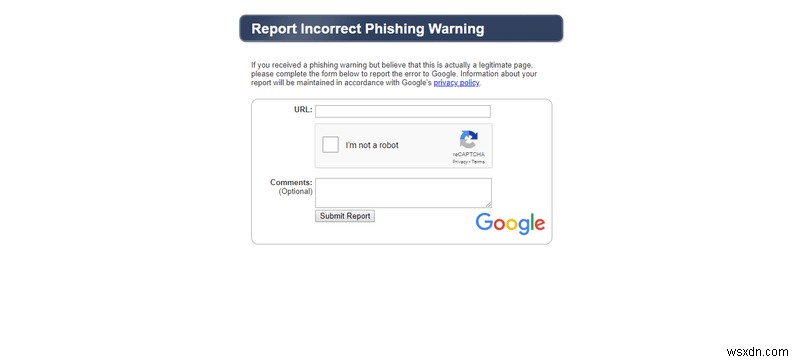
また、サイトは一切感染しておらず、「詐欺サイトの先へ」警告が誤って関連付けられていると思われる場合は、Googleの「誤ったフィッシング警告の報告」ページから異議を申し立てることも可能です。
審査には、詐欺サイトと判定されたウェブサイトの場合、およそ1日程度かかります。Googleのマルウェアスキャナーがサイトを調査し、マルウェアが検出されなければ「詐欺サイトの先へ」警告は解除されます。逆にマルウェアがまだ残っている場合は、申請は却下されます。
「詐欺サイトの先へ」警告を未然に防ぐには
この記事をお読みいただければお分かりのとおり、「詐欺サイトの先へ」警告の解除には多大な労力、時間、そして忍耐が必要です。ましてや、サイトやビジネスの評判への影響は計り知れません。しかし、以下のような小さくても効果的なセキュリティ対策を日頃から講じていれば、リスクは自然と低下します。
1. 常に最新バージョンへ更新する
アップデートとは、脆弱性が修復された改善版リリースのことです。最も簡単かつ効果的な対策は、一年中ソフトウェアを最新の状態に保つことです。古いバージョンのまま運用を続けると、予期せぬサイバー攻撃を受ける可能性が高まります。判明した脆弱性は早急に修正しましょう。
2. パスワードを定期的に変更する
パスワードをこまめに変更することは、サイトのセキュリティを比較的簡単に確保できる方法の一つです。加えて、管理パネル、データベース、APIごとに推測されにくい一意のユーザー名を設定すれば、ハッカーによる侵入はさらに困難になります。その結果、サイトはハッキングされにくくなります。
3. ファイアウォール(WAF)を導入する
ファイアウォールは、24時間365日サイトを監視・保護し続けるシステムです。AstraのようなWebアプリケーションファイアウォールは、SQLi、XSS、LFI、RFI、悪質ボット、スパムなど100以上の脅威からリアルタイムでサイトを防御します。OWASPトップ10の脅威だけでなく、既知のCVE(脆弱性情報)にも対応しています。また、サイトへの訪問パターンを学習し、悪意を持つハッカーを自動的にブロックします。ファイアウォールがあれば、あなたが眠っている間もサイトは守られ続けます。
Astra Web Securityによるプロフェッショナルなサポート
無事に感染を除去し、再審査を申請できたことを願っています。もし自力でのマルウェア除去にお困りの場合は、いつでもAstraにご相談ください。喜んでお手伝いします。正直なところ、セキュリティの専門家になれる人はそう多くありませんから。
Astra Web Securityは、WordPress、Magento、PrestaShop、OpenCart、DrupalなどのCMSやカスタムPHP向けに設計されています。当社のファイアウォールは、SQLi、XSS、悪質ボット、ブルートフォース攻撃など100以上の脅威からサイトを守ります。Astraのオンデマンド型マルウェアスキャナーなら、ボタンひとつで数分以内にサイトをスキャンできます。さらに、進化し続けるスキャナーは、スキャンを重ねるごとに精度が最適化されていきます。
まずはAstraのデモをお試しください。
-
Googleの「Deceptive Site Ahead(偽装サイト)」警告を修正・解除する完全ガイド
Googleが表示するさまざまな警告メッセージの中でも、「Deceptive Site Ahead(偽装サイトが先にあります)」は、フィッシングサイトとして識別されたサイトによく表示されます。しかし、フィッシングだけが原因とは限りません。サイトにマルウェアが感染している場合もあります。恐ろしい赤い画面とともに「偽装サイト」という警告が表示されたとき、多くのサイト運営者は青ざめることでしょう。この記事では、この厄介な警告「Deceptive Site Ahead」に関するほとんどの疑問にお答えしていきます。 まずは警告を削除する方法をご紹介する前に、「偽装サイト警告」とは何か、そしてGoogle
-
Google が URL を変更したいですか?提案。
これについて聞いたことがあるかもしれません。 Google は、人々がウェブサイトとやり取りする方法を変えるというアイデアを検討しています。より具体的には、人々がどのように URL を操作するか、つまり、アクセスした Web サイトを主に識別して記憶する、人間が読み取れる Web アドレスです。控えめに言っても、この提案をめぐる波及効果は非常に興味深いものでした。そして考えさせられました。 1 つ目は、変更に対する実際の反発は、変更自体よりも明らかです。 2 つ目は、URL を現在の形式よりも意味のあるものや便利なものにしようとするメリットは本当にあるのでしょうか?そのために、あなたはこの記