
WordPressプラグイン「WP Statistics」に深刻なSQLインジェクションの脆弱性が発見
WordPressは、TechCrunch、The New Yorker、Sony、MTVなど数多くの有名サイトを含む、10億以上のウェブサイトを支える圧倒的なシェアを誇るCMSです。しかし、その人気の高さゆえに、セキュリティの観点では攻撃者の標的になりやすいという側面も抱えています。近年、WordPressを代表する人気プラグインの一つである「WP Statistics」に欠陥が発見され、約30万のウェブサイトがオンライン上の攻撃者による悪用の危険にさらされました。
今回発見されたのは、「WP Statistics」におけるSQLインジェクションの脆弱性です。これを悪用すると、リモートから攻撃を行う攻撃者は、購読者(Subscriber)レベルの低権限アカウントであっても、ウェブサイトのデータベースから機密情報を盗み出せるほか、最悪の場合はサイトへの不正アクセスを獲得することも可能になります。専門家はこの脆弱性を「深刻(severe)」と評価しています。
技術的な詳細
SQLインジェクションとは、攻撃者がユーザー入力欄にSQL(Structured Query Language)コードを注入し、データベースの内容を不正に盗み出すWebアプリケーションへの攻撃手法のことです。今回の脆弱性は、「WP Statistics」プラグイン内の複数の関数、とりわけwp_statistics_searchengine_query()関数に存在していました。
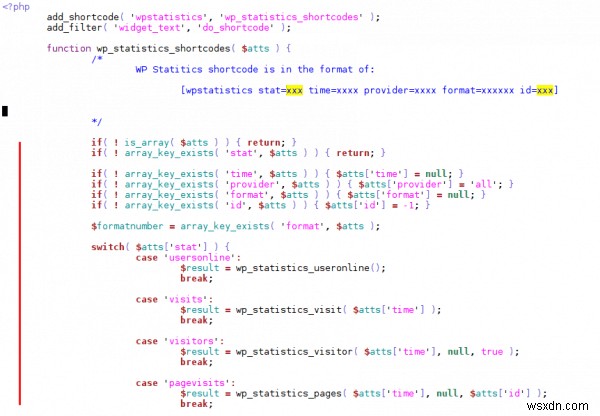
通常、管理者はショートコードを呼び出すことで、検索エンジン経由の訪問数などの詳細な統計情報を取得できます。ショートコードの属性値は重要な関数へパラメータとして渡されるため、入力値のサニタイズ(無害化)処理が不可欠です。ところが実際には、wp_statistics_searchengine_query()関数はWordPressのコア関数wp_ajax_parse_media_shortcode()を通じてAJAX機能から呼び出し可能な状態にあり、十分な権限チェックや入力検証が行われていませんでした。
問題の根本原因は、フォームクエリにデータが挿入された際に、ソフトウェア側がそのデータを適切にサニタイズできていなかった点にあります。WordPressには、開発者がショートコードを使ってページにコンテンツを埋め込める仕組みが用意されていますが、次のような「WP Statistics」のショートコードが攻撃の入口となってしまったのです。
[shortcode atts_1="test" atts_2="test"]
今すぐアップデートを
プラグインはWordPressサイトに多彩な機能をもたらしますが、今回のような脆弱性は、より大きな構造的な問題を象徴しています。迅速なリリースや新機能の早期投入を優先するあまり、アプリケーションのセキュリティが犠牲になるケースは少なくありません。現代において、WordPressのセキュリティ対策は避けて通れない重要な課題となっています。
唯一の解決策は、最新バージョンへ直ちにアップデートすることです。WordPressサイトの安全確保や潜在的な脅威の診断については、Astra WordPress Securityをご活用ください。
-
GiveWPプラグインに認証バイパスの脆弱性が発見 ― 今すぐバージョン2.5.5へ更新を
プラグイン名:GiveWP 脆弱性の種類:認証バイパスによる情報漏洩(Authentication Bypass with Information Disclosure) 影響を受けるバージョン:2.5.4 以前 修正済みバージョン:2.5.5 7万件以上のサイトにインストールされているWordPressの寄付プラグイン「GiveWP」において、先頃脆弱性が確認されました。 この脆弱性は深刻度の高いセキュリティ問題とされており、GiveWP 2.5.4以前を利用しているすべてのサイトが影響を受けます。該当する場合は、直ちにバージョン2.5.5へ更新してください。 この弱点により、未認証のユーザ
-
WPFormsプラグインに認証済み保存型XSSの脆弱性(CVE-2020-10385)が発見 ― バージョン1.5.9への即時アップデートを
WordPressの人気フォームプラグイン「WPForms」において、バージョン1.5.8.2以前に認証済みユーザーによる保存型XSS(クロスサイトスクリプティング)の脆弱性が存在することが、プラグイン監査の過程で確認されました。データのサニタイズ(無害化処理)を強化したバージョン1.5.9は、2020年3月5日にリリースされています。 CVE ID: CVE-2020-10385 概要 WPFormsは、300万以上のアクティブインストール数を誇るWordPress向けフォーム作成プラグインです。今回、認証済みユーザーによって悪用可能なクロスサイトスクリプティング(XSS)の脆弱性が発見