
本物そっくりのGoogleログインページを使った新種のフィッシング詐欺に注意
Googleドキュメントへのリンクが届き、クリックしてGoogleアカウントにサインインする――一見、ごく普通の操作に思えますよね?
しかし、それこそが罠でした。極めて巧妙なフィッシング詐欺の手口が、オンラインセキュリティの重要性を改めて世界に突きつけています。
フィッシング詐欺とは? 今回の手口が特別だった理由
フィッシング詐欺とは、偽のログインページなどを利用して、ユーザー自身にIDとパスワードを入力させる手口のことです。こうした偽ページは通常、ネットに慣れたユーザーなら見抜くことができます。しかし、今回の事例が注目を集めたのは、ログインページの完成度が異常に高かった点にあります。ほとんどの人が騙されてもおかしくないレベルで、しかもURLには本物の「google.com」ドメインが使われていたのです。
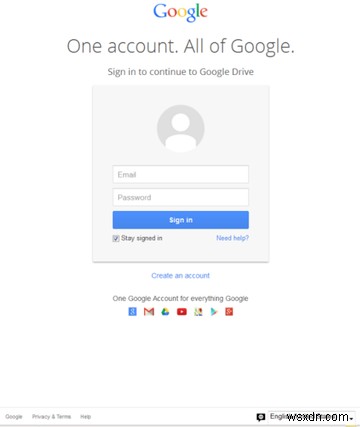
詐欺の具体的な流れ
手口は以下の通りです。まず、被害者のもとに件名が「Documents(書類)」というメールが届きます。メール本文にはGoogleドキュメントへのリンクらしきものが記載されており、実際に「google.com」ドメインにつながるため、クリックすると本物さながらのGoogleログイン画面が表示されます。
Googleドキュメントを閲覧する前にサインインを求められるのは決して珍しいことではないため、多くの利用者が疑いもなくパスワードを入力してしまいました。入力後は本物のGoogleドキュメントへリダイレクトされ、違和感なく閲覧できたはずです。しかし、入力されたIDとパスワードがGoogleに送られることはありません。犯罪者が裏でそれらを記録していたのです。
今すぐできる対策
Googleによれば、該当する偽ページはすでにすべて削除されているとのことですが、引き続き警戒は欠かせません。送信元が確実にわからない場合は、Googleドキュメントへのリンクをクリックしないことが鉄則です。どうしても開く必要があるときは、リンクをクリックする前に、あらかじめGoogleドキュメントへログインしておきましょう。そうすれば、偽のログイン画面を経由する必要がなくなります。
ただし、これはあくまで今回の一件に対する防御策にすぎません。ここからが本当に恐ろしいところです。サイバー攻撃の高度化により、セキュリティ対策のアドバイス自体がますます難しくなりつつあります。当サイトでも以前、フィッシング詐欺を避けるための4つの方法を紹介しましたが、今回のケースでは、そのどれひとつとして役に立たなかった可能性があります。
万が一被害に遭ったら
Googleは、被害に遭った疑いがある場合は直ちにパスワードを変更するよう呼びかけています。あわせて、二要素認証(2FA)によるアカウント保護を有効にすることを強くおすすめします。二要素認証を設定しておけば、仮にパスワードが盗まれても、犯罪者はあなたのスマートフォンや認証コードなしにはアカウントへアクセスできません。
出典:Symantec.com
-
フィッシングページへの多重リダイレクトが発生するWebサイト――あなたのサイトはハッキングされている?
ブラウザが何の理由もなく偽のテクニカルサポートサイトへ勝手に誘導された経験はありませんか?その経験があるなら、あなたはすでに「EITest」を目撃していることになります。EITestは、最も巧妙な悪意ある配信キャンペーンの一つで、2017年にInternet Explorer経由でユーザーを偽テクニカルサポートサイトへリダイレクトすることから始まりました。さらに偽のChromeフォントエラーを装い、多重リダイレクトを行う手口も用いていました。 このキャンペーンは、史上最大級かつ最も精巧な詐欺キャンペーンの一つとされています。複雑かつ広範囲に張り巡らされたインフラネットワークを持ち、EITest
-
【要注意】「Browser in the Browser」攻撃とは?進化したフィッシング詐欺の手口と見分け方・対策を徹底解説
近年、「ブラウザ・イン・ブラウザ(Browser in the Browser)」と呼ばれる新型サイバー攻撃が注目されています。これは、サイバー犯罪者がユーザーのPCや個人情報を狙うために用いる最新のフィッシング手法です。現代のウェブ制作技術は非常に高度化しており、ページ上にはほぼ何でも表示できるようになりました。任意の色や形状の入力欄はもちろん、インターフェースの動きを忠実に再現するアニメーションまで作れます。この技術を悪用すれば、フィッシング詐欺師は自分のサイト内に、あたかも本物であるかのような別サービスのログイン画面を作り出せてしまうのです。 「Browser in the Browse