
バックアップからActive Directoryドメインコントローラーを復元する方法|権限あり・権限なし復元の違いと手順を徹底解説
本記事では、事前に作成しておいたシステム状態(System State)バックアップからActive Directoryドメインコントローラー(DC)を復元する具体的な手順を解説するとともに、AD DC復元の種類と基本的な考え方についても詳しく説明します。
ドメインコントローラーに障害が発生し、バックアップから復元したいケースを想定しましょう。復元作業を始める前に、どのシナリオを採用すべきかを見極めることが重要です。判断材料となるのは、ネットワーク内に他のドメインコントローラーが存在するかどうか、そしてそれらのActive Directoryデータベースが健全かどうかという2点です。
レプリケーションによるドメインコントローラーの復元方法
標準的なADレプリケーションを利用したDCの復元は、厳密には「バックアップからの復元」ではありません。このシナリオは、企業ネットワーク内に複数のドメインコントローラーが存在し、それらすべてが正常に稼働している場合に採用できます。
具体的には、新しいサーバーをセットアップし、同じサイト内で新規のAD DSドメインコントローラーとして昇格させる方式です。旧DCは単純にADから削除します。
この方法の最大のメリットは、不可逆的なAD変更を伴わない最もシンプルな復元手段である点です。ntds.ditデータベース、GPOファイル、SYSVOLフォルダーの内容は、稼働を続けている他のDCから新しいドメインコントローラーへ自動的にレプリケートされます。
また、AD DSデータベースが小規模で、高速なネットワーク経由で別のDCにアクセスできる環境であれば、バックアップからの復元よりもこの方法の方が短時間で完了します。
Active Directoryの復元タイプ:権限あり復元と権限なし復元
バックアップからAD DCを復元する前に、以下の2種類の復元方法を正しく理解しておくことが不可欠です。
- 権限あり復元(Authoritative Restore) ― 復元後、復元したDCから他のすべてのドメインコントローラーへレプリケーションが実行されます。単一のDCまたは全DCが同時に障害を起こした場合(ランサムウェアやウイルス攻撃の後など)、あるいは破損したNTDS.DITデータベースがドメイン全体にレプリケートされてしまった場合などに使用します。このモードでは、復元されたすべてのADオブジェクトのUSN(Update Sequence Number)値が100,000増加します。その結果、各DCは復元されたオブジェクトをより新しいものとして認識し、ドメイン内でレプリケーションが行われます。権限あり復元は非常に慎重に実施してください。この復元を行うと、バックアップ作成後に加えられたAD変更の大部分(グループメンバーシップ、Exchange属性など)が失われる点に注意が必要です。
- 権限なし復元(Non-authoritative Restore) ― 復元後、当該DCは他のDCに対して「バックアップから復元したため、最新のAD変更を受け取る必要がある」ことを通知します(DCに対して新しいDSA Invocation IDが生成されます)。WAN回線が低速で大規模なADデータベースを迅速にレプリケートするのが困難なリモートサイトや、サーバー上に重要なデータやアプリケーションが存在する場合に有効な復元方法です。
システム状態バックアップからADドメインコントローラーを復元する手順
ここでは、ドメインにDCが1台しか存在せず、それをホストしていた物理サーバーが故障したケースを想定します。
比較的新しいシステム状態バックアップが手元にあり、権限あり復元を使ってまったく新しいサーバー上にActive Directoryを復元することを目指します。
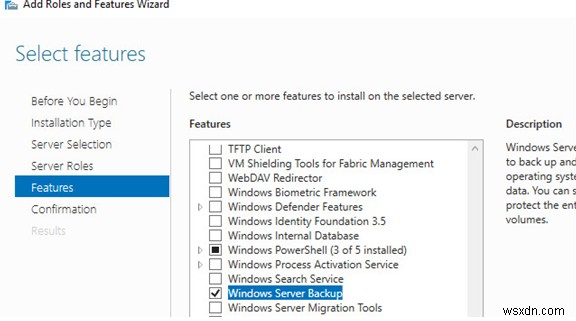
復元を開始するには、まず障害が発生したDCと同じWindows Serverのバージョンを新規サーバーにインストールします。続けて、AD DS役割(構成はまだ行わない)とWindows Server Backup機能をインストールしてください。
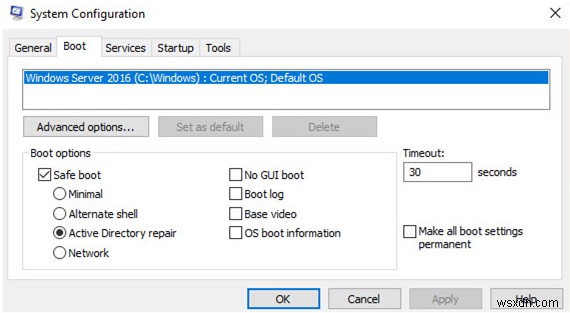
Active Directoryを復元するには、サーバーをDSRM(Directory Services Restore Mode/ディレクトリサービス復元モード)で起動する必要があります。msconfigを実行し、「ブート」タブで「セーフブート」→「Active Directory修復」を選択します。
サーバーを再起動すると、DSRMで起動します。Windows Server Backup(wbadmin)を起動し、右側のメニューから「回復」を選択します。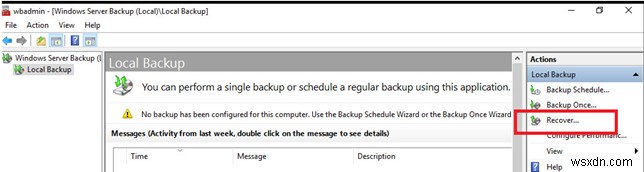
回復ウィザードで「別の場所に格納されているバックアップ」を選択します。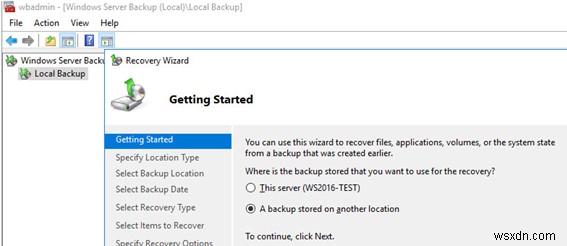
次に、旧ADドメインコントローラーのバックアップが保存されているディスクを選択するか、UNCパスを指定します。
Windows Server Backupにディスク上のバックアップを認識させるには、WindowsImageBackupフォルダーをドライブのルート直下に配置します。次のコマンドで、ドライブにバックアップが存在することを確認できます。wbadmin get versions -backupTarget:D:
復元に使用するバックアップの日付を選択します。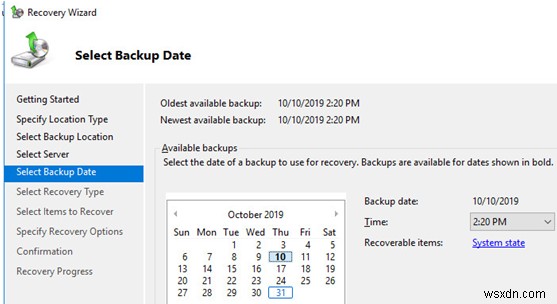
「システム状態」にチェックを入れ、復元対象として指定します。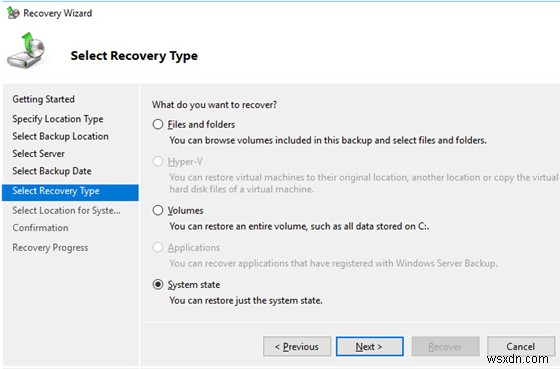
「元の場所」を選択し、「Active Directoryファイルの権限あり復元を実行する」に必ずチェックを入れます。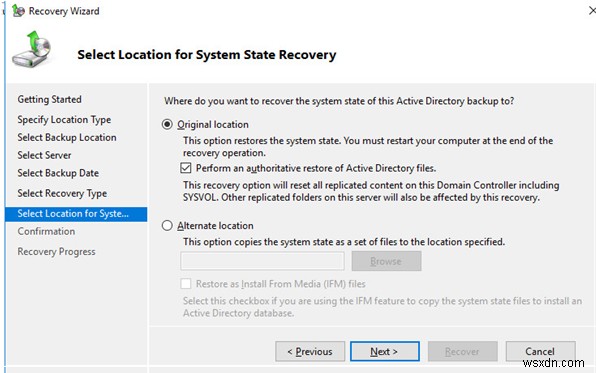
システムから「これは別のサーバーのバックアップであり、異なるサーバー上で復元すると正常に動作しない可能性がある」という警告が表示されますので、「OK」をクリックします。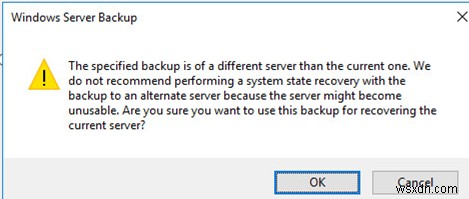
続いて表示される次の警告にも同意します。
Windows Server Backup
注意: この回復オプションを使用すると、復元後にローカルサーバー上のレプリケート済みコンテンツが再同期されます。これにより、潜在的な遅延や停止が発生する可能性があります。
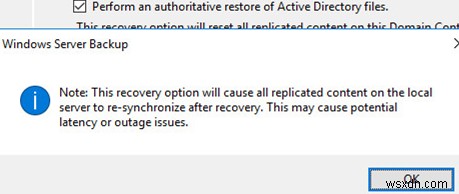
以上で、新しいサーバー上でのADドメインコントローラー復元プロセスが開始されます。処理が完了すると再起動が求められます(新サーバーの名前は、バックアップ内のDCホスト名に自動的に変更されます)。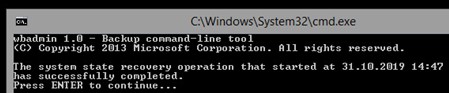
msconfigでDSRMを無効化し、通常モードでサーバーを起動してください。
ドメイン管理者権限を持つアカウントでサーバーにログオンします。
初めて「Active Directoryユーザーとコンピューター(ADUC)」コンソールを起動した際、次のようなエラーが表示されることがあります。
Active Directory Domain Services
次の理由により、名前付け情報を見つけることができません:
サーバーが操作不能です。
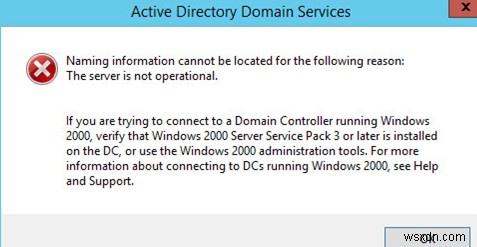
これは、復元されたドメインコントローラー上にSYSVOLフォルダーとNETLOGONフォルダーが存在しないために発生します。このエラーを修正するには、以下の手順を実行します。
regedit.exeを実行します。- レジストリキー HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters へ移動します。
- SysvolReady の値を 0 から 1 に変更します。
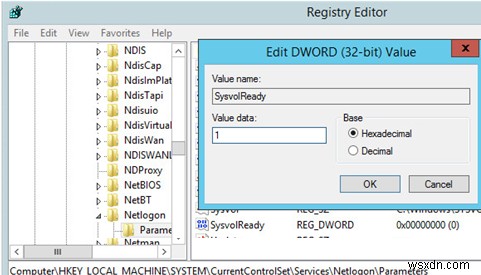
- NetLogonサービスを再起動します:
net stop netlogon & net start netlogon
改めてADUCを開くと、ドメイン構造が正常に表示されるはずです。
これで、権限あり復元モードによるADドメインコントローラーの復元は完了です。以降、Active Directory内のすべてのオブジェクトが、他のドメインコントローラーへ自動的にレプリケートされていきます。
ドメイン内に残存するDCが1台のみの場合は、そのサーバーが5つのFSMO役割をすべて保持していることを確認し、必要に応じて役割の強制移行(Seize)を実施してください。
特定のADオブジェクトだけをバックアップから復元する方法
個別のADオブジェクトのみを復元したい場合は、まずActive Directoryごみ箱の活用を検討してください。tombstoneライフタイムがすでに期限切れになっている場合や、Active Directoryごみ箱が有効化されていない環境では、権限あり復元モードを使用して個別のADオブジェクトを復元できます。
手順の概要は以下の通りです。
- DCをDSRMモードで起動します。
- 利用可能なバックアップの一覧を表示します:
wbadmin get versions - 選択したバックアップの復元を開始します:
wbadmin start systemstaterecovery –version:[your_version] - DCの復元を確定します(権限なしモード)。
- 再起動後、
ntdsutilを実行します。 activate instance ntdsauthoritative restore
復元したいオブジェクトの完全なLDAPパスを指定します。OU単位で一括復元することも可能です。
restore subtree ″OU=Users,DC=woshub,DC=com″
単一のADオブジェクトのみを復元する場合は次のように指定します。
restore object "cn=Test,OU=Users,DC=woshub,DC=com"
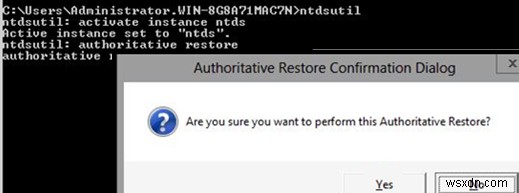
このコマンドにより、指定したオブジェクト(パス)に対する他のドメインコントローラーからのレプリケーションが拒否され、オブジェクトのUSNが100,000増加します。
ntdsutilを終了します:quit
最後に、DCを通常モードで起動し、対象オブジェクトが正しく復元されていることを確認すれば作業完了です。
-
Windowsレジストリのバックアップと復元方法を徹底解説
レジストリは、コンピューターにとって「脳」のような役割を果たす重要な存在です。Windowsのコンポーネント、サービス、アプリケーションなど、システムのほぼすべてに関わる構成情報や設定がここに格納されています。 レジストリを理解するうえで押さえておきたい基本概念は「キー」と「値」の2つです。キーはフォルダのようなオブジェクトで、レジストリエディターの画面上でも実際にフォルダと同じように表示されます。一方、値はフォルダ内のファイルのようなもので、具体的な設定内容が記録されています。 なぜレジストリのバックアップが必要なのか Windowsパソコンの設定に大きな変更を加えたい場合、多くはWindo
-
Windows 8でアプリデータをバックアップ・復元する方法|無料ツールと手動バックアップの手順
パソコンのデータバックアップは、定期的に行うべき重要なタスクです。スマートフォンでもパソコンでも、個人データだけでなくアプリのデータも含めてバックアップしておくことが大切です。Windows 8には「PCの更新(Refresh)」機能が搭載されており、この機能を使えばWindowsストアアプリとアプリデータを保持したまま、初期設定の状態に戻すことができます。 しかし、Windowsをクリーンインストールしたい場合はどうでしょうか。再インストールを行うと、システムにインストールされていたアプリやアプリデータはすべて失われてしまいます。カスタマイズした設定内容も、アプリ内に保存されていたデータも消