
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。
「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。
ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。
- 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します)
- 検出対象となるファイルやデジタル署名が存在しないため
- Windowsに最初から備わっている正規のツールを悪用できるため。いわば、Windows自身を攻撃の道具に変えてしまうのです
それでは、詳しく見ていきましょう。
ファイルレスマルウェアとは?
ファイルレスマルウェアとは、名前の示す通り、ファイルに依存せずに感染を広げる悪意のあるプログラムです。つまり、ウイルスをファイルに感染させて破壊活動を行う必要がありません。では、どのようにコンピュータを攻撃するのでしょうか?答えは、よく使われるアプリケーションやOSに組み込まれたツールを悪用して攻撃を実行するというものです。正規のプログラムを使ってPCに感染するため、ある意味でWindows PCを自らの敵に変えてしまうのです。
従来型の攻撃との大きな違いは、攻撃者が感染したPC上にコードをインストールしないという点です。そのため、ファイルレスマルウェアは非常に検知が困難です。
ファイルレスマルウェアの仕組み
ファイルレスマルウェアは「LOC(低観測特性)攻撃」に分類されます。これは多くのセキュリティソリューションの検知を回避するステルス攻撃です。ファイルレスマルウェアはコンピュータのメモリ(RAM)上で動作し、ハードディスクには一切接触しません。攻撃者は、コンピュータにすでに存在する脆弱なソフトウェアを利用して制御を奪い、攻撃を実行します。
攻撃者がコンピュータへのアクセス権を取得すると、WMI(Windows Management Instrumentation)やWindows PowerShellを悪用して悪意のある活動を行います。
「どうやってセキュリティソフトをすり抜けるのか?」と疑問に思うかもしれません。多くのセキュリティ技術はこれらのユーティリティを信頼しているため、悪意のある活動が検知されずに済むのです。さらに、ファイルレスマルウェアはハードディスクに直接何も書き込まないため、セキュリティソフトがスキャンできるファイルが存在しません。加えて、アンチウイルスが通常識別する足跡やシグネチャも残しません。
ファイルレスマルウェアの攻撃ステージ
ステージ1:
攻撃者は脆弱性を悪用し、Webスクリプトを使用してリモートアクセスを獲得します。
ステージ2:
アクセスを確保した後、攻撃者は侵害された環境の認証情報を入手し、環境内の他のシステムへ横展開しようとします。
ステージ3:
攻撃者はレジストリを改ざんし、バックドアを作成します。
ステージ4:
攻撃者は必要なデータを収集して一箇所にコピーし、システムに標準搭載されているツールで圧縮した後、FTP経由でアップロードして環境からデータを持ち出します。
ファイルレスマルウェア攻撃の主な種類
代表的なファイルレスマルウェアの攻撃手法を見ていきましょう。
― メモリコードインジェクション ―
名前の通り、この手法では攻撃者が正規アプリケーションのメモリ内に悪意のあるコードを隠します。Windowsの動作に不可欠なプロセスが実行されている間に、マルウェアは自身を注入・拡散します。WMIやPowerShellといったWindowsの正規プログラムを使用するため、実行されるコマンドは安全なものとみなされ、警告が発せられません。
― Windowsレジストリ操作 ―
過去には、PowelikeやKovterが被害者のシステムをクリックボット化し、クリック課金型の広告やウェブサイトに接続させました。この種の攻撃では、被害者が悪意のあるリンクやファイルをクリックすると、マルウェアが通常のWindowsプロセスを利用して、ファイルレスのコードをレジストリに書き込み、さらには実行します。
― スクリプトベースの手法 ―
この手法は完全に無害とは言えませんが、確かなことは、検知が容易ではないということです。2つの有名な攻撃事例で説明しましょう。「SamSamランサムウェア」と「Operation Cobalt Kitty」です。前者はセミファイルレス型の攻撃で、ペイロードは実行時に復号化されるため、初期スクリプトなしでは解析できませんでした。さらに、作成者側のパスワードも必要でした。一方のOperation Cobalt Kittyは、悪意のあるPowerShellを使用してアジアの企業を約6か月間攻撃し続けたファイルレス攻撃です。具体的には、標的型メール(スピアフィッシング)を使って40台以上のサーバーとPCに侵入しました。
ファイルレスマルウェアからシステムを守る方法
ファイルレスマルウェアはアンチウイルスソリューション(特に脆弱なもの)を突破できる可能性がありますが、だからといって導入しなくてよいわけではありません。MicrosoftのWindowsセキュリティを含むほとんどのアンチウイルス製品は、PowerShellからの異常なアクティビティ(もしあれば)を阻止できます。以下に、ファイルレスマルウェアをできるだけ回避するために心がけるべき対策を紹介します。
- まず何よりも、ウェブサイト上の不審なリンクを決してクリックしないこと。信頼できないサイトは訪問しないようにしましょう。
- PC上の各種アプリケーション、特にMicrosoft製のソフトウェアを常に最新の状態に更新すること。
- 二重のアンチウイルス保護をおすすめします。Microsoft Defenderをベースにしつつ、Windows OSの一次または二次的な保護層としてT9 Antivirusを選択できます。
T9 Antivirusの主な機能は以下の通りです。
- 多様な悪意のある脅威からのリアルタイム保護
- PUP、ゼロデイ脅威、トロイの木馬などからの保護
- 新興の脆弱性の除去
- 脅威を除去する複数のスキャンモード
- 希望する時間帯にスキャンを予約可能
- 未知のファイルに対するエクスプロイト保護
- 不要なスタートアップ項目の削除
- 軽量な動作
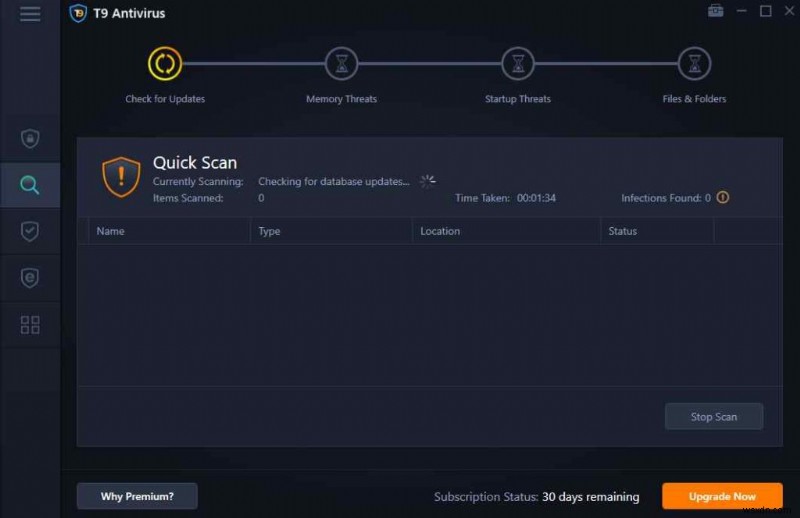
T9 Antivirusの使い方
1. T9 Antivirusをダウンロードしてインストールします。
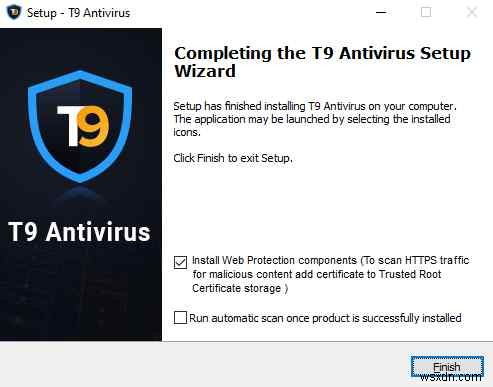
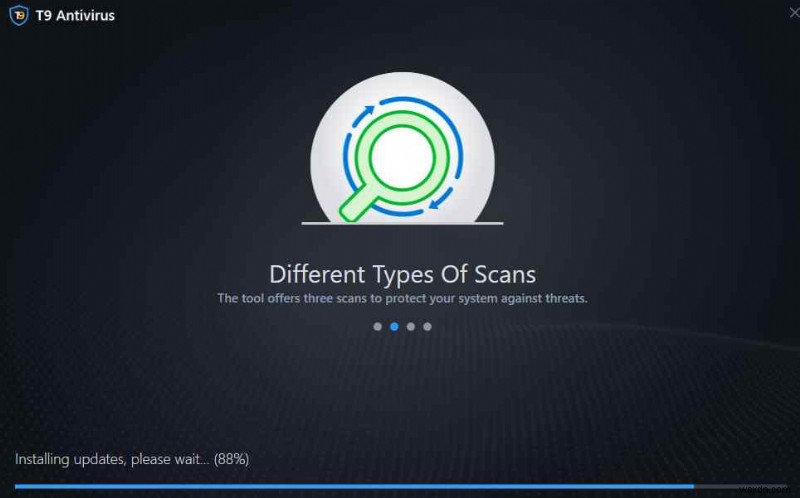
2. アンチウイルスにアップデートを完了させます。
3. オレンジ色の「SCAN NOW」ボタンをクリックします。
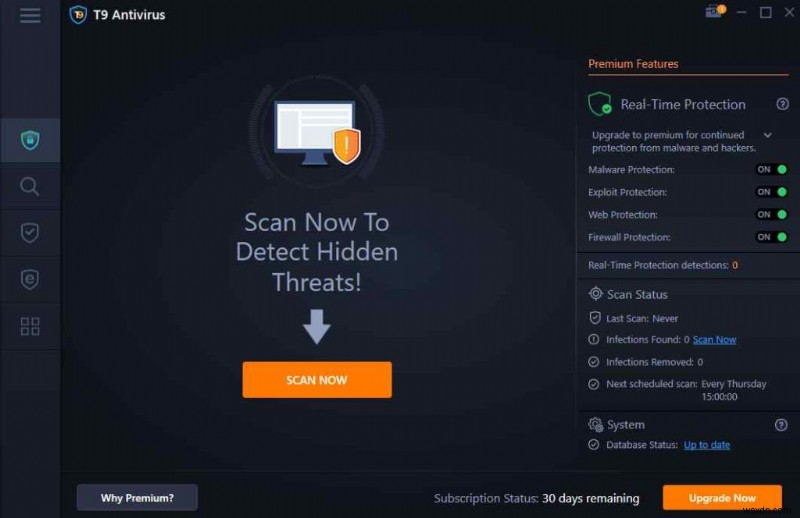
4. T9 Antivirusが潜在的な脅威をスキャンします。
まとめ
マルウェアはさまざまな形態と強度で現れます。ファイルレスマルウェアに見られるように、脅威アクターは防御を打ち破るために手口を絶えず進化させています。だからこそ、大企業であれ個人であれ、決して油断してはいけません。この記事が役に立ったと思ったら、ぜひシェアして大切な人にも教えてあげてください。
よくある質問
Q1. ファイルレスマルウェアの具体例は?
代表的なファイルレスマルウェアの例としては、Code Redワーム(2001年)、SQL Slammer(2003年)、Operation Cobalt Kitty、Stuxnet(2010年)、UIWIX(2017年)、Ramnitバンキングトロイなどが挙げられます。
Q2. ファイルレスウイルスとは何ですか?
ファイルレスウイルス(ファイルレスマルウェア)は、従来のような実行ファイルを使わずに攻撃を実行します。代わりに、OSや正規のWindowsアプリケーションを悪用することで、Windowsコンピュータ自身を攻撃の道具に変えてしまうのです。
Q3. ワームはファイルレスマルウェアに該当しますか?
初めてファイルレスマルウェアに分類されたマルウェアは、2001年に猛威を振るったCode Redワームです。MicrosoftのInternet Information Services(IIS)が稼働するコンピュータを攻撃しました。また、メモリのみで動作するマルウェアとして有名なものにDuqu 2.0があります。
Q4. Windows Defenderはファイルレスマルウェアを検知できますか?
MicrosoftはWindows Defenderを強化しており、Windows PowerShellなどの正規プログラムによる異常なアクティビティを検知できるようになっています。Microsoft Defenderには、AMSI(AntiMalware Scan Interface)、メモリスキャン、動作監視、ブートセクター保護が搭載されており、これらの機能によってファイルレスマルウェアの阻止が期待できます。
-
Wi-Fi 6(802.11ax)とは?特徴・メリット・導入のポイントを徹底解説
テクノロジーの世界では毎年のように新しい驚きが登場しますが、その中でも特に注目すべき存在が「Wi-Fi 6」です。Wi-Fi 6は次世代の無線通信規格で、正式名称は「802.11ax」。従来のWi-Fiに比べて通信速度と性能が大幅に向上しており、特に多くの機器が接続される混雑した環境でこそ真価を発揮します。スマートフォンやタブレット、PCなどデジタル機器が生活に深く浸透するほど、この新世代Wi-Fiの存在は大きな朗報となるでしょう。また、Wi-Fi 6では新しい命名規則が採用され、デバイス上に「Wi-Fi 5」「Wi-Fi 6」といったバージョン番号が表示されるようになりました。これにより、ど
-
CPUストレステスト完全ガイド|やり方・注意点・おすすめツールを徹底解説
ハイエンドなデスクトップPCの組み立てに多額の費用をかけたり、本格的なゲーム体験のために高性能ノートパソコンを購入したりする方は少なくありません。動画編集のために古いマシンを刷新したばかりという方もいるでしょう。しかし、いざ本格的に使い始める前に、CPUストレステストを実施しておくと安心です。このテストにより、コンピューターの頭脳であるCPUが、高負荷のアプリケーションやリソース集約型のゲームに十分対応できるかどうかを事前に確認できます。 本記事では、CPUストレステストの基本概要、テスト実施時に押さえておきたいポイント、そして実際に利用できるテストツールについて、基礎からわかりやすく解説しま