
Windowsユーザーは要注意――新たなランサムウェアの脅威が迫る
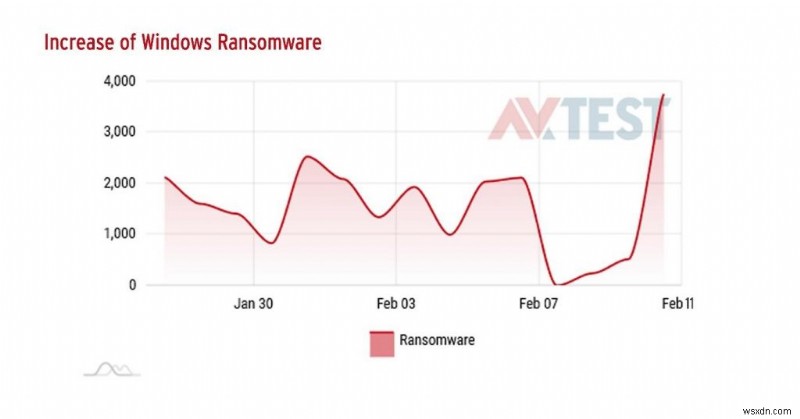
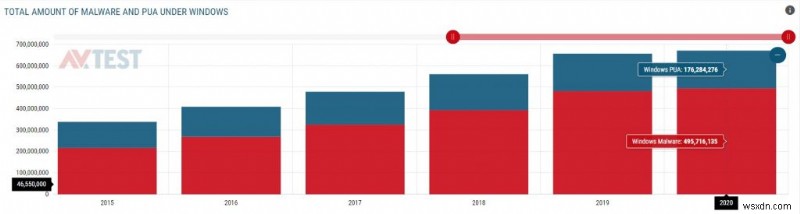
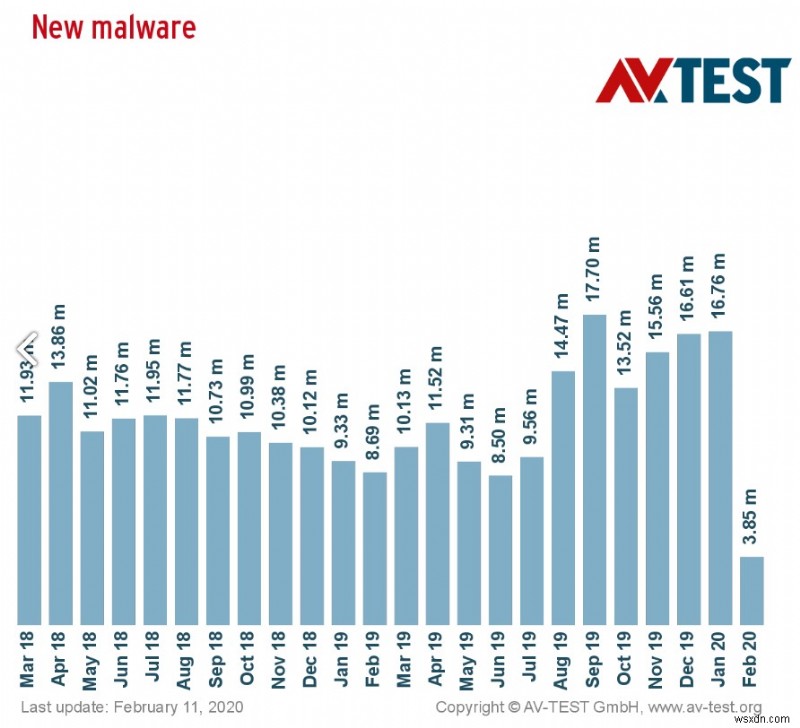
インターネットは、マルウェア、特にランサムウェアの脅威が絶えない危険な場所であり続けています。AV-TESTの最新レポートによると、同機関が検出したマルウェアの総数はなんと9億件に達しました。この数字は、マルウェア産業が今もなおWindows(マイクロソフトのOS)を標的として狙い続けていることを如実に物語っています。
AV-TESTとは
AV-TEST GmbHはドイツに拠点を置く独立系調査機関です。同研究所では、さまざまな基準に基づき、Microsoft WindowsおよびAndroid向けのアンチウイルスソフトやセキュリティスイートを定期的に評価・ランク付けし、その結果を公開することで、ユーザーが適切な製品を選べるよう支援しています。さらに、ITセキュリティに関する問題について企業や政府へ助言を行っており、独自の分析システムを用いることで、偏りのない分かりやすい結果を保証しています。
AV-TESTの調査で判明したこと
「2020年には、攻撃者が6兆ドルを狙う中、新たな企業が11秒ごとにランサムウェア攻撃の被害を受けることになる」
最新のレポートによると、マルウェア攻撃の発生率は上昇傾向にあります。前年と比較して、新種マルウェアの数は毎秒4.4件というペースで増加しました。このマルウェア開発の速度を見る限り、この傾向は今後も拡大し続け、Windowsが標的であり続けることは明らかです。
なぜ新種マルウェアが急増しているのか
セキュリティ対策ソフトの防御性能が向上し続ける中、サイバー犯罪者たちは、より高いペースで新しいマルウェアコードを作り出す必要に迫られました。そこで彼らが選んだのが、最も得意とする手段である「トロイの木馬」です。
これは決して驚くべきことではありません。トロイの木馬は、その機能性においても配布の容易さにおいても、他のどの種類のマルウェアにも匹敵しない汎用性を持っているからです。
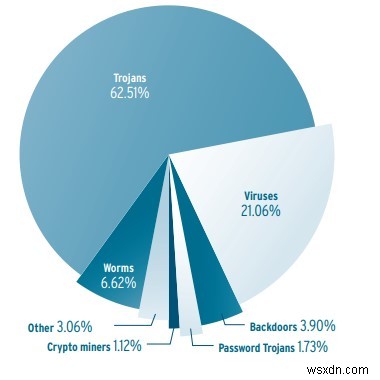
昨年、Windows向けに開発されたすべてのマルウェアプログラムの約3分の2(62.51%)に、この万能ツールが組み込まれていました。
ではmacOSは安全なのか?
いいえ、そうではありません。AppleのmacOS向けマルウェアの開発率もほぼ3倍に増加しました。割合で見ると、Mac向けマルウェアのシェアは約4%まで上昇しています。
AV-TEST研究所によると、AppleのOS向けには月平均7,913件の新種マルウェアサンプルが確認されています。
さらに、この新しいタイプのマルウェアが標的としているのはWindowsやmacOSだけではありません。IoTデバイスもまた、危険にさらされています。
IoTデバイスはどれほど危険か
基本的に、IoTデバイスやサービスは大部分が安全とは言えません。ここでの主な標的はデバイスそのものではなく、ユーザーです。IoTデバイスに接続するアプリは通常スマートフォン上で動作するため、攻撃者は通信経路やその他の記録データを利用してデジタル攻撃を仕掛けます。
ITセキュリティが不十分なままのIoTデバイスは大きなリスクにさらされており、その数が増えるにつれて、大量のマルウェアがすでに待ち構えています。
長年知られているマルウェア「Mirai」は、IoTデバイス向けの悪意あるコード全体の40%以上を占めています。残念ながら、IoTデバイスを保護するための対策はほとんど講じられておらず、犯罪者たちは今もMiraiを使った攻撃に成功し続けています。
ランサムウェアとは何か
ランサムウェアは大企業だけを標的にするものではありません。誰もが、あなた自身でさえも被害者になり得ます。これはファイルを暗号化するように設計されたマルウェアの一種で、攻撃が成功すると、攻撃者はデータへのアクセスを復元する見返りに身代金を要求します。
コンピュータへの侵入に最もよく使われる手法はフィッシングメールです。こうしたメールが開かれると、被害者のコンピュータを乗っ取ります。そのために、ユーザーを巧みに騙して管理者権限を許可させるソーシャルエンジニアリングの手口まで駆使されているのです。
「スマートで接続された価値あるものはすべて、侵害され身代金要求の対象になり得る」と、McAfeeの最高技術責任者(CTO)スティーブ・グロブマン氏は述べています。
AV-TESTの評価の仕組み
AV-TESTの専門家たちは、最新のマルウェアに対するセキュリティアプリのリアルタイム検出能力を検証します。さらに、検出の有効性を測定することで、各製品の保護能力の明確な姿と、何が最善の対策となるのかを提示しています。
Windowsは依然として攻撃の的
セキュリティ上の脆弱性の多さゆえに、Windowsシステムは今もなおマルウェア産業の格好の標的であり続けています。サイバー犯罪者が大規模なマルウェア攻撃を計画する際には、脆弱性の多いマイクロソフトのOSにマルウェアを仕掛けることが最も効果的とされます。これが一貫して、Windowsを最も激しく攻撃されるソフトウェアプラットフォームにしているのです。
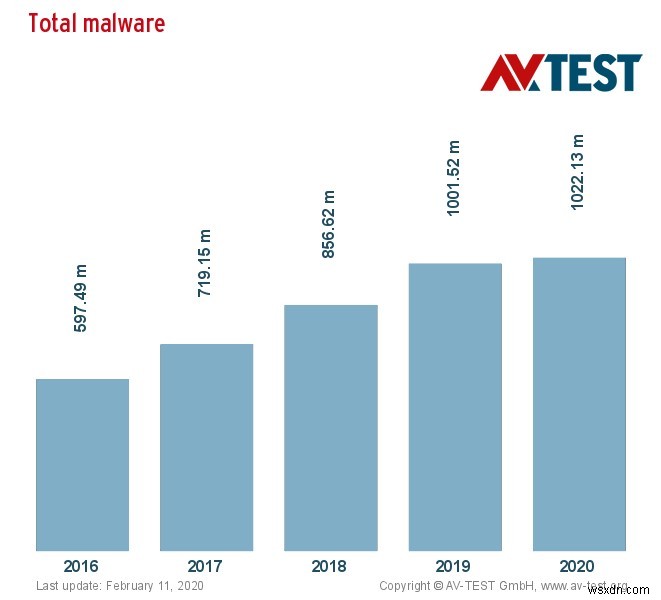
これらすべてのデータと調査結果は、Windowsが最も弱いリンクであり、時間とともに状況はさらに悪化していくことを明確に示しています。だからこそ、ランサムウェア攻撃から身を守るための対策を今すぐ講じることが重要です。
ランサムウェアを防ぐための対策
ランサムウェアから身を守るために実践できる防御策は数多くあります。以下はいずれも基本的なセキュリティ習慣であり、実践すれば防御力は確実に向上します。
- 不審なメールを開かず、添付ファイルもダウンロードしない。
- OSを常に最新のアップデートでパッチ適用した状態に保つ。
- 出所不明のソフトウェアをインストールせず、内容を把握していないものに管理者権限を付与しない。
- 信頼できるアンチウイルスソフトを導入するか、クラウドバックアップツールを活用して重要なデータを保護する。
- 見知らぬUSBメモリは絶対に使用しない。USBブロックプログラムを活用するのも有効。
- 公衆Wi-Fiを使用する場合は、VPN(仮想プライベートネットワーク)で自己防衛を。優れたVPNは暗号化された通信トンネルを提供し、攻撃から守ってくれる。
こうした攻撃を完全に食い止めることは困難ですが、不可能ではありません。これらの予防策を講じれば、犯罪者の一歩先を行くことができます。「何をすべきで、何を避けるべきか」を知るといったITリテラシーは、感染拡大の防止に大きく役立ちます。
-
MasterFredマルウェアに注意――Netflix・Instagram・Twitterユーザーを狙うAndroidの脅威と対策
Instagramでリールを観るのも、Twitterでニュースフィードを眺めるのも、Netflixで動画を楽しむのも、もはや安全とは言えません。その原因となっているのが、厄介なAndroidマルウェア「MasterFred」です。 ソーシャルメディアを利用する人が日々増えるにつれ、サイバー犯罪者たちは無防備なモバイルユーザーを標的にするようになっています。そんな中、ハッカーたちは「MasterFred」と呼ばれる新種のマルウェアを仕込みました。このマルウェアは、Twitter、Netflix、Instagramといった人気アプリに偽装した偽Androidアプリの中に潜んでいます。 Master
-
【要注意】偽のWindows 11アップグレードインストーラーでPCが「RedLine Stealer」に感染する恐れ
ポイント – 攻撃者が正規のWindowsアップグレードに見せかけたマルウェアを拡散 – 本物そっくりに見えるウェブサイトがマルウェア配布のプラットフォームとして利用される – ダウンロードファイルのサイズはわずか1.5MB – 攻撃者が配布しているのは「RedLine Stealer」マルウェア – 狙いはクレジットカード情報、暗号資産ウォレット情報、パスワード、ブラウザCookieなどの個人情報の窃取 偽のWindows 11アップグレードインストーラーがPCに感染をもたらす仕組み 概要 Windows 11は幅広い展開段階に入りました。つまり、お使いのPCがWin