
【緊急】WordPress は今すぐ 4.7.2 へアップデートを!SEO ポイズニングにつながる重大な脆弱性が発見
WordPress 4.7.0 および 4.7.1 において、重大な権限昇格(特権インジェクション)の脆弱性が報告されました。この脆弱性を悪用すると、認証を受けていない攻撃者でも、WordPress サイトのページや投稿のコンテンツを自由に改ざんできてしまいます。原因は、最近のリリースで追加された REST API に存在する不具合です。脆弱性が発見されるとすぐに、WordPress のセキュリティチームが対応にあたり、修正パッチを「4.7.2」アップデートとして公開しました。
依然として脆弱なまま残る数多くのサイト
パッチが公開されて久しい現在でも、数千ものサイトが脆弱な状態のまま放置されています。修正プログラムと攻撃手法がすでに公開されているため、ハッカーたちはこの脆弱性を積極的に悪用し、ウェブサイトの改ざん(デフェイス)を行っています。
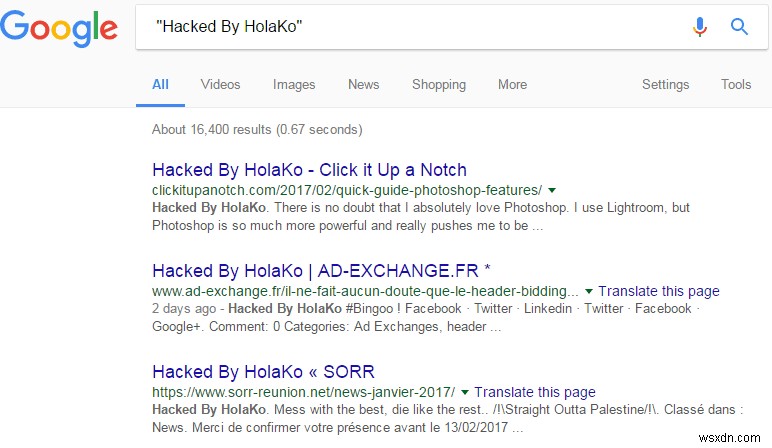
特に問題が大きいのは、独自開発によるカスタマイズを行っている関係で、WordPress のアップデートに制約があるサイトです。今回の件は、ハッカーによる大規模な改ざんキャンペーンのほんの始まりにすぎないと予想されています。この脆弱性によって起こりうる主な被害は以下のとおりです。
- スパム SEO(SEO ポイズニング):誰でも投稿・ページ部分に任意のコードを挿入できるため、大量のスパム SEO リンクがサイトに注入される事例が多発しています。
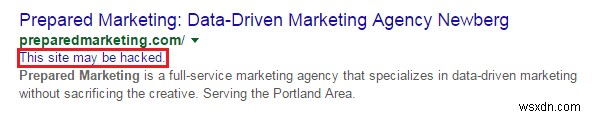
- Google からのブラックリスト登録:すでに、検索結果でサイト URL の下に「このサイトはハッキングされている可能性があります」という警告が表示される事例が確認されています。適切に対処しない場合、サイト全体が Google から完全にブラックリスト登録され、検索流入が激減する恐れがあります。
- 標的型攻撃:ハッカーはより標的を絞った攻撃を実行し、管理者やサイト利用者のセッションデータを盗み出す可能性があります。
これまでに約 7 万のサイトがハッカーによって攻撃されたと推定されています。脆弱なままのサイトがいかに多いかという情報がハッカーコミュニティに広まるにつれ、この数字は日々増え続けています。
Astra Security チームは本脆弱性に迅速に対応しており、新たな発見があり次第、随時情報を更新していく予定です。なお、Astra ファイアウォールをご利用中のユーザーは、この脆弱性の影響を受けません。WordPress サイトのセキュリティ強化については、こちらをご覧ください:https://www.getastra.com/wordpress-security
-
Nagios Log Server 2.1.6に保存型XSSの脆弱性が発見 ― 今すぐアップデートを
人気のログ監視・管理アプリケーション「Nagios Log Server」のバージョン2.1.6(テスト時点での最新版)について検証を行ったところ、保存型XSS(Stored XSS)攻撃に対して脆弱であることが判明しました。 CVE ID: CVE-2020-16157 概要 Nagios Log Serverは、組織がログの閲覧、並べ替え、設定などを一元的に行えるようにする、広く利用されているログ管理・監視・分析ソフトウェアです。今回、バージョン2.1.6において保存型XSSの脆弱性が確認されました。保存型XSS(Cross-Site Scripting)攻撃とは、攻撃者が悪意のあるス
-
SeedProd「Coming Soon Page, Under Construction & Maintenance Mode」にXSS脆弱性が発見 ― 今すぐアップデートを
WordPressプラグイン「Coming Soon Page, Under Construction & Maintenance Mode by SeedProd」(バージョン5.1.0以下)に、保存型XSS(クロスサイトスクリプティング)の脆弱性が確認されました。データのサニタイズ処理を強化した修正版であるバージョン5.1.2は、2020年6月24日にリリースされています。 CVE ID:CVE-2020-15038 概要 「Coming Soon Page, Under Construction & Maintenance Mode by SeedProd」は、アクテ