
元政府セキュリティコンサルタントが明かす、デジタルデータを守る7つの実践的対策
データセキュリティとプライバシーの確保は、年々難しくなっています。送信したメッセージが本当に悪意ある第三者の手に渡らないのか、アップロードした写真が不正利用されないのか——私たちはどうすれば確信を持てるのでしょうか。
データセキュリティの抜け穴とその回避策について理解するため、MakeUseOfはショーン・マーフィー(S Shaun Murphy)氏に話を聞きました。マーフィー氏は元政府セキュリティコンサルタントであり、暗号化データやオンラインセキュリティにおける最も一般的な問題を解決するとされる無料メッセージ&ファイル共有アプリ「Sndr」の創設者です。
暗号技術と暗号化メールの問題点
「政府が私たちのメールを読んでいる」「テキストによるやり取りは安全ではない」といった話を耳にすることは少なくありません。よく提案される解決策は「メールを暗号化すること」ですが、これらのソリューションは多くの場合、暗号化プラグインという形でメールの上に重ねられるレイヤーにすぎず、実用的とは言えません。
「その方式では、受信者側も同じプラグインを持っていて、共有秘密コードや鍵を交換しなければメッセージを読めません」とマーフィー氏は言います。「こうしたレイヤーは、すでに知り合っている人全員とのコミュニケーションに大きな摩擦をもたらすため、結局みんな使うのを諦めてしまうんです。」
さらに同氏は、「そもそも暗号技術の開発は難しく、人々に使ってもらうよう説得するのも難しい。そして企業にとっては、ユーザーのメッセージやデータをマイニングする能力を手放すことが非常に困難だ」と付け加えます。
「公に公開することを意図していない一般市民のメッセージやデータに、誰も、いかなる組織もアクセスすべきではありません。そのためには、メール、メッセージング、SNS、ファイル共有など、あらゆる場面で送信者と受信者の間に暗号化サービスが広く普及する必要があります。世界中に散らばるサーバー上でこのような情報を無防備なまま放置するのは、あまりにも危険です。Sndrは、それらすべてを一箇所にまとめることでこの課題に取り組んでいます。」
受信箱を守る最善の対策:2要素認証(2FA)
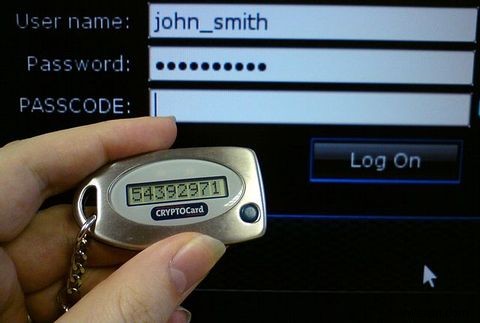
マーフィー氏が最初に推奨するのは、受信箱への不正アクセスを防ぐための二要素認証(2FAまたは2段階認証)です。2FAは2段階のセキュリティプロトコルで、主要なWebサービスのほとんどで利用可能です。パスワードを入力した後、サービスがSMSなどで第2のコードを送信し、本当に本人であることを確認します。
「これは非常に強力な認証メカニズムです。『知っていること』(パスワード)と『持っているもの』(モバイル端末)の両方が必要になるからです。悪意のある人物は通常、両方にアクセスできません。」さらに同氏は警告します。「通信を保護する第一歩として認証は不可欠です。誰かにメールアカウントに入られたら、SNSやほとんどのWebサイトにある『パスワードをリセット』機能を使って、あなたの他のすべてのアカウントを乗っ取られてしまう可能性があります……恐ろしいことですよね!」
オフラインメールクライアントを活用する(特に旅行中は)
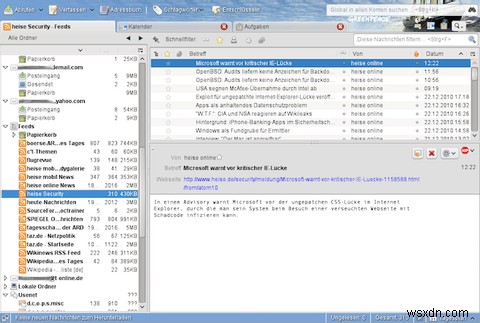
GmailやOutlookなどのWebベースのメールクライアントがここまで高機能になった今、Thunderbirdのようなオフラインクライアントを使っていない人も多いでしょう。しかしマーフィー氏によれば、それは間違いだといいます。ブラウザからGmailやOutlookにアクセスする代わりに、オフライン型のメールクライアントを使うことにはいくつかのメリットがあるのです。
「メッセージを入力しているとき、キーストロークが記録されません(最近、ある大手SNS企業がそれを行っていたことが発覚しました)。接続されたサービスに送信する前に、メッセージやコンテンツに機密情報が含まれていないか確認する時間もありますし、安全なネットワークに接続できているかじっくり確認することもできます。」
マーフィー氏は特に、旅行中のオフラインメールクライアントの使用を推奨しています。自宅やオフィスのWi-Fi以外のネットワークでは、どれほど安全なのか分かりません。「旅行中はオフラインクライアントを使っています。何層もの保護を施しても、ほとんどのWi-Fiアクセスポイントは安全ではないからです」と同氏は言います。
パスワードは30文字以上にする
XKCDの漫画が見事に表現しているように、パスワードのセキュリティの秘訣は「長く複雑にする」ことにあります。長く複雑であるほど、コンピューターのアルゴリズムで解読するのが難しくなるからです。マーフィー氏はパスワードについて2つの黄金律を挙げています。
- ユーザーが覚えていられること(書き留めずに)。
- コンピューターが簡単に解読できない程度に複雑であること。
複雑さは特殊文字、大文字、数字などで実現できます。例えば、非常に強力なパスワードは次のようなものです。
Ye8ufrUbruq@n=se
「しかし、これはルール1に違反していますね。どこかで覚えておかなければならない。無理だからメモするか、パスワード管理ツールに入れるしかない……でもそれはセキュリティ的にあまり良くありません。じゃあ、本当に長いパスワードだけど、少し覚えやすくしたらどうでしょうか?」例えば:
TodayIsGoing2BeTheBestDayEver!
「ポイントは、これなら覚えられるということです。長いパスフレーズであり、非常に複雑で、文字数が多いぶん、基準によっては最初の例よりも安全です。」日本語環境では、ひらがな・カタカナ・漢字を組み合わせた長いパスフレーズも有効な選択肢になります。
重要な書類はPDFか7-Zip形式で添付する
メールは、確定申告の情報から機密性の高い写真まで、重要なファイルの送信によく使われます。しかし、メールにはセキュリティ上の欠陥があることはすでに述べた通りです。だからこそ、こうした書類については細心の注意が必要だとマーフィー氏は言います。まず暗号化されたロック形式に変換してから、メールで送りましょう。
- PDF形式を使う: AES-256以上の鍵と30文字以上の長いパスワードで文書を暗号化できるドキュメント形式を選びましょう。ファイルを開く際にパスワードが必要になり、さらに印刷やテキスト選択などを制限することもできます。ほとんどの人がPDFビューアを持っている点も利点です。
- 7-Zipなどのコンテナ形式を使う: AES-256以上の鍵と長いパスワードによるデータ暗号化に対応した圧縮形式を選びます。7Zipはオープンソースの暗号化プログラムで、セキュリティ面で一定の評価を受けていますが、徹底的な監査はされていない点には注意が必要です。こちらも相手側が同じソフトウェアを持っている必要があります。
これらの方法のうち1つ(または両方)を実行すれば、あまり心配せずにファイルを送れるようになります。
ただし、この方法でも相手にパスワードを伝える必要があります。安全のため、マーフィー氏は電話で口頭で伝えることを推奨しています。どこにも書き留めないこと。そして、前述の30文字パスワードの原則を応用して、覚えやすくかつ安全なものにしましょう。
PCとスマホではセキュリティリスクが異なる
スマートフォンがPCに取って代わりつつある今でも、セキュリティ対策において両者を同じ種類のデバイスとして扱うことはできません。リスクが異なる以上、問題へのアプローチも変える必要があります。マーフィー氏はリスクを次のように区別しています。
PCのリスク: PCは一般的に、一部の重要な操作(ネットワークサーバーとして動作する、システムや他ユーザーのファイルにアクセスする等)を除いて、プログラムが自由に動作できるよう設定されています。今日のPCの脅威にはランサムウェアがあります。これは必要なファイルをすべて暗号化し、解除と引き換えに金銭を要求するプログラムですが、より深刻なのは「サイレント型」の脅威です。一部のソフトウェアはPCに潜み、ネットワーク上の価値ある情報を探し回り、それらのファイルを海外へ静かに送信しているのです。
スマホのリスク: スマホのセキュリティ問題は、プログラムに自由を許さない設計になっているぶん、PCより制限されています。しかし別の問題があります。スマホは通常、接続している携帯基地局、近くのWi-Fi、GPSモジュールがオンになっているかどうかによって、現在地を把握しています。ダウンロードしたアプリが必要以上の権限を持っていて、連絡先リストにアクセスして全件をどこかのサーバーにアップロードするなど、あなたに関する情報を過剰に収集している可能性もあるのです。
マーフィーのアドバイス:スマホを暗号化しましょう。 Androidでは設定画面から明示的に有効化する必要があります。最新のiPhoneは、パスコードを設定していれば自動的に暗号化されます。
また、スマホが携帯基地局と通信するための実際の技術は、セキュリティコミュニティにも内部構造がほとんど見えないブラックボックスです。遠隔でスマホを操作したり、電源を入れたり、カメラを作動させたりすることが可能なのでしょうか?
マーフィーのアドバイス:ログインにはパスフレーズを使いましょう。 単純な4桁のPINでは不十分です。6桁のPINは良好、パスフレーズが最適です。パターンロックは論外です。指紋スキャナーは改良されていますが、パスワードの完全な代替にはなりません。指紋などの生体認証は、パスワードではなくユーザー名の代わりに適しています。パスワードは「知っていること」であるべきだからです。とはいえ、ロック解除用の指紋スキャナーは何もないよりはましです。
最後に、スマホはサイズが小さいぶん盗まれやすいという問題があります。しかもすべてのアカウントがログイン済みのため、泥棒はパスワードをリセットするだけであなたを締め出せてしまうのです。
マーフィーのアドバイス:リモートデバイス管理を有効にしましょう。 Appleユーザーなら「iPhoneを探す」、Androidなら「デバイスマネージャー」を使います。端末が盗まれた場合、リモートで機密データを消去できます。
Google/Facebookログインを使うべき場面とは
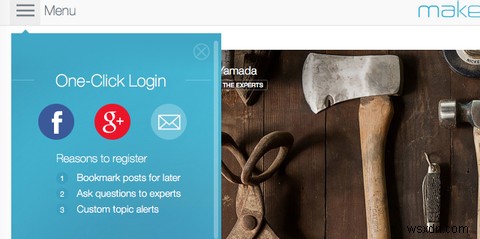
多くのサイトが、SNSアカウントでのログインを求めてきます。果たして使うべきなのでしょうか?
「ケースバイケースで、サイトがあなたの情報に対してどれだけのアクセス権を求めているかによります」とマーフィー氏は言います。「コメントを残したりサービスを試したりするために認証だけを求めていて、ID情報のみをリクエストしているなら、おそらく問題ありません。」
「しかし、さまざまな権限を求めてきたら——あなたのネットワークへの投稿、あなた名義でのメッセージ送信、連絡先へのアクセスなど——要注意です!」
では、どのサービスを使うべきか?
ここまで読んで、数ある人気サービスの中で、セキュリティを確保しながら使えるのはどれなのか気になっていることでしょう。Gmailは安全なのか? データをDropboxに保存すべきなのか? セキュリティ特化型のサービスはどうなのか?
マーフィー氏は、現在存在するクラウドアプリを一切推奨していません。人気があり便利でシンプルなサービスには真のプライバシーとセキュリティが欠けており、一方で真のプライバシーとセキュリティを提供するサービスは使い方が複雑で、前述のような摩擦が大きすぎるというのです。
では、マーフィー氏のおすすめは何なのでしょうか?
メールについて: 「メールはある意味、失われた戦いです。どんなに安全なプロバイダーを使っても、受信者が常に弱点になります。」
クラウドストレージについて: 「ベストなのは自分で管理できるサーバーです。ファイルシステムレベルでロックダウンし、各ファイルがファイルごとの固有鍵で暗号化されていることを保証できます。」
オフィススイートについて: 「オフラインのオフィスツールを購入するか、オープンソースの選択肢を使うことができます。リアルタイム共同編集は犠牲になりますが、その機能に対応した安全なオープンソースソリューションも登場し始めています。」
写真について: 「私は昔ながらの方法を取っています。自宅のデバイスに接続し、端末から写真を長期保存用ドライブ(フラッシュメモリではなく、電源に繋がない状態では数年もデータが保持できないため)に転送し、自動化プログラムで暗号化して自分が管理するサーバーにアップロードしています。便利ではありませんが、覗き見する目からだけでなく、数ヶ月〜数年でサービスが倒産するリスクからも守られます。」
ショーンに質問しよう!
データセキュリティについて疑問はありますか? Sndrがそれらの問題をどう解決できるのか知りたいですか? コメント欄で質問をお寄せください。ショーン本人に答えてもらいましょう!
-
MacBookを守る11のセキュリティ対策|今すぐできる安全設定ガイド
MacBookを守るための11のセキュリティ対策「Macだからウイルスに感染しない」という時代はもう終わりました。Macの販売台数が増えるにつれ、ハッカーたちの関心もMacに向かい始め、Mac向けのマルウェアが次々と開発されています。しかも、Macを狙うマルウェア攻撃は、業界でも屈指の技術を持つ攻撃者によって計画されていることが多く、その被害は他の脅威よりも深刻になりかねません。「自分は大丈夫」という思い込みを捨てて、今すぐできる対策でMacの安全を確保しましょう。以下の11の方法を実践すれば、MacBookをさまざまな脅威から守ることができます。1. macOSを常に最新の状態に保つ新たな脅
-
デジタル時代の「覗き見」からプライバシーを取り戻す5つの方法
現代のデジタル社会では、サイバー犯罪者と呼ばれる特殊な「スパイ」やオンライン上の盗み聞き屋が存在します。彼らは高度な技術を駆使して、あなたのオンライン活動を監視し、入手した情報を悪用します。しかし、あなたを監視しているのはハッカーだけではありません。ISP(インターネットサービスプロバイダ)、広告主、さらには政府までもが、あなたのPCやオンライン活動を覗き見ている可能性があるのです。 「覗き見」するのは誰? 政府 米国国家安全保障局(NSA)は、メールやテキストメッセージ、海底光ファイバーケーブルを通過する通信データ、米国外の一部の携帯電話の位置情報など、個人のプライベートな情報を収集して