
Androidのマルウェア脅威:本当に知っておくべき6つのタイプと対策法
マルウェアはPCだけでなく、スマートフォンなどのモバイルデバイスにも被害をもたらします。しかし、恐れる必要はありません。正しい知識と適切な予防策を身につければ、ランサムウェアやセクストーション(性的脅迫)詐欺といった脅威から自分を守ることができます。
マルウェアとは?
マルウェアとは、悪意のある目的で作られたソフトウェアの総称です。ウイルス、ワーム、トロイの木馬、スパイウェア、アドウェアなど、その種類は非常に多岐にわたります。
ほぼすべてのマルウェアの目的は「お金」です。—— Sophos「Exposing the Money Behind the Malware」より
マルウェアの種類によって、感染すると端末の動作が極端に遅くなったり、個人情報が盗まれたり、アカウントへの不正アクセスを許してしまうなど、さまざまな被害が起こり得ます。これらはほんの一例にすぎません。
ランサムウェア:端末を人質に取る脅威
ランサムウェアは、端末をロックして身代金を支払うまで使用できないようにするタイプのマルウェアで、2014年にAndroidへ上陸しました。
Svpengは、ランサムウェアと決済カード情報の窃取を組み合わせた手口で知られるマルウェアです。当初ロシア人ユーザーを標的として作られたSvpengは、ユーザーがGoogle Playを開くたびにクレジットカード情報の入力画面を表示し、入力された情報を作成元であるサイバー犯罪グループへ送信していました。
一方、米国や英国のユーザーに対してはFBIを装い、「児童ポルノが端末内にある」という虚偽の理由で端末をロックし、「罰金」を支払わないと解除できないようにする手口を使いました。
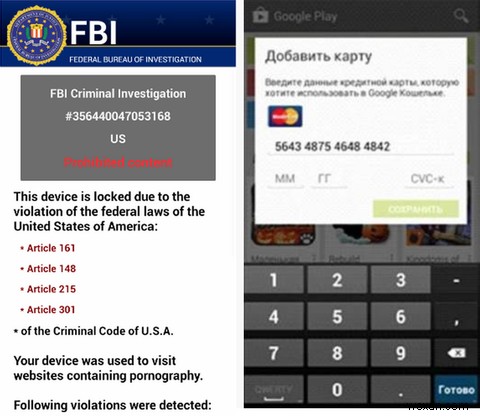
さらにSvpengは、銀行アプリがインストールされているかどうかも確認していたことが分かっていますが、その情報を具体的にどう利用したのかは明らかになっていません。
ロシア警察は同年4月、約5,000万ルーブル(約93万米ドル)を盗み、35万台以上のAndroid端末に感染させたSvpengの作者(当時25歳)を逮捕しました。
同意なしにアプリをインストールさせるWebviewの脆弱性
ブラウザアプリを開かずに、アプリ内でリンク先のページを表示できるアプリを使ったことはありませんか?このときページを描画しているコンポーネントが「Webview」です。もしAndroid 4.3 Jelly Bean以前を実行している約9億5,000万人のユーザーの一人であれば、この脆弱性について知っておく必要があります。
Webviewでの閲覧中は、Universal Cross-Site Scripting(UXSS)攻撃に対して無防備な状態になります。悪意のあるリンクをうっかりクリックすると、攻撃者はJavaScript経由で任意のコードを実行でき、通常ユーザーを守っているセキュリティ機構を完全に回避できます。攻撃者はこの脆弱性を利用して、好きなアプリを端末へ自動インストールすることさえ可能です。
GoogleはAndroid 4.3以前におけるこの脆弱性を修正する予定はありません。標的にならないための最善策は、できるだけ早く最新版のAndroidへアップグレードすること、あるいはWebview経由での閲覧を避け、Chrome、Firefox、Dolphinなどの安全なブラウザでリンクを開くことです。
電源が切れた…と思ったら?「PowerOffHijack」の罠
Android/PowerOffHijackは、端末のシャットダウン処理を乗っ取り、電源が切れたように見せかけながら実際には動作し続けるマルウェアです。これにより、ユーザーに気づかれないまま背後でこっそり通話をかけたり、写真を撮影したりすることができます。
本記事で最初に取り上げたマルウェアとは異なり、PowerOffHijackはAndroid 5.0以降に影響し、動作にはroot権限が必要です。
2月18日時点で約1万台の端末が感染していました。心配すべきなのでしょうか?中国系アプリストアからアプリをダウンロードしていなければ、少なくともこの脅威については安全と言えるでしょう。
無害なアプリに潜む休眠マルウェア
2月には、一部のAndroidアプリがユーザーの想定以上のものを届けていることが判明しました。ソリティアゲーム、IQテスト、歴史アプリ——どれも無害そうに聞こえますよね。しかも、1か月間は正常に動作してから怪しい挙動を始めるため、問題があるとは気づきにくいのです。ところが、これら累計500万回以上ダウンロードされたアプリには悪質なコードが仕込まれており、ポップアップを表示し、クリックすると偽サイトへ誘導されたり、不正なプロセスを実行されたり、不要なアプリのインストールやダウンロードが勝手に始まったりします。
Avast AntivirusのFilip Chytry氏が、この種のマルウェアに感染しているかを見分ける手がかりを教えてくれました。
端末のロックを解除するたびに広告が表示され、「端末が感染している」「古くなっている」「ポルノだらけだ」などと警告してきます。もちろん、これは完全な嘘です。
GoogleはこれらのアプリをGoogle Playストアから配信停止・削除済みです。別の入手元からダウンロードしない限り、大きな心配はいらないでしょう。
セクストーションに使われるマルウェア
韓国のサイバー犯罪者たちは、魅力的な女性の偽SNSアカウントを作成し、相手をサイバーセックスに誘い込んだ後、その映像をYouTubeに公開すると脅して金銭を要求しています。
ここでマルウェアが登場します。犯人はSkypeなどのソフトで「音声に問題がある」と主張し、被害者に自分の指定するチャットアプリをダウンロードするよう説得します。実はこのチャットアプリこそが罠で、被害者の連絡先を盗み出して脅迫者へ送信するのです。犯罪者はその連絡先情報を利用し、「親しい友人や家族に動画を共有する」と脅すことで、より効果的に金銭を巻き上げます。
Androidインストーラーハイジャック脆弱性
全Android端末の約50%が、「Android Installer Hijacking」と呼ばれる脆弱性の危険にさらされています。簡単に言えば、正規のアプリをダウンロードしようとした際にインストーラーが乗っ取られ、意図しないアプリが代わりにインストールされてしまうというものです。これは、インストールしたいアプリの権限を確認している間にバックグラウンドで行われ、正規アプリに後からマルウェアをインストールさせるよう仕組んだり、本来必要な権限を偽装したりします。
この脆弱性はAmazon Appstoreなどのサードパーティ製アプリストアに影響します。Android 4.4以降の端末であれば安全です。
この脆弱性を発見したPalo Alto Networksによると、影響を受ける端末でマルウェアをうっかりダウンロードしないための最善策は、Google Playストアからのみアプリをインストールすることです。
モバイルマルウェアは深刻な問題なのか?
Alcatel-Lucentの調査によると、2014年には1,600万台のモバイルデバイスがマルウェアの被害を受けました。
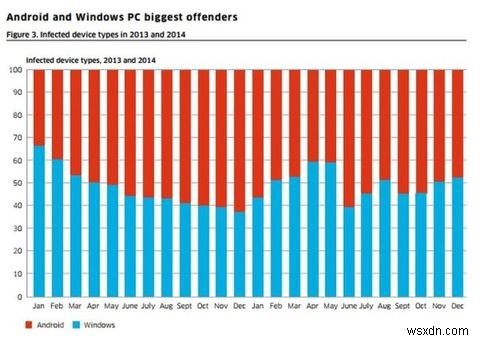
Motive Security Labsのマルウェアレポート(2014年下半期)は、主要なモバイルプラットフォーム全体を調査し、マルウェア攻撃の件数においてAndroid端末がWindowsノートPCに追いついたことを明らかにしました。AndroidとWindows端末の感染率は50対50です。
一方、Verizonの見方はやや楽観的です。Verizonの2015年版Data Breach Investigations Reportには「I Got 99 Problems and Mobile Malware Isn't Even 1% of Them(99の問題を抱えているが、モバイルマルウェアはその1%にも満たない)」というセクションがあります。
「Verizonネットワーク上の数千万台のモバイルデバイスのうち、週平均0.03%のスマートフォンしか“高グレード”の悪意あるコードに感染していなかった。」
Verizonは、Android端末に感染するマルウェアの大部分を、リソースを浪費するだけで大きな害を及ぼさない「adnoyance-ware(迷惑広告ウェア)」と見なしています。だからといって、モバイルのマルウェアを心配しなくていいのでしょうか?決してそんなことはありません。
私たちはモバイルデバイスを無視できると言っているのではない。むしろ逆だ。モバイルデバイスが脆弱であることは明白に示されている。私たちが言いたいのは、脅威アクターがすでにさまざまな他の手法でシステムに侵入しており、リソースを優先的に彼らが現在使用している手法へ集中させるべきだということだ。
つまり、安全を保つためには、依然として周囲のリスクに注意を払うべきです。今日のマルウェアは小さな問題かもしれませんが、モバイルセキュリティ企業Lookoutの調査によると、モバイルマルウェア、特にランサムウェアは増加傾向にあります。
安全を守るために
F-Secureの報告によれば、モバイルマルウェアの97%がAndroid向けだとのことです。これを聞くと、Androidは本質的に不安定なOSに思えるかもしれません。しかし覚えておいてほしいのは、公式のGoogle Playストアのアプリだけを使っていれば、危険なマルウェアに出会う可能性は低いということです。この記事で見てきたように、マルウェアは規制がほとんど機能していない非公式アプリストアで生息・繁殖しています。
筆者自身、開発者を直接知っている場合や、信頼できる提供元がホストする公式アプリのミラーである場合など、安全性を確信できる理由があるときにだけサイドローディングを行うようにしています。
マルウェアのスキャンと除去
Malwarebytes Anti-Malwareは、Android端末上のマルウェアをスキャン・除去できるAndroid版ツールをリリースしています。不安を感じたら、こうした専用ツールで定期的にチェックするのも有効です。
マルウェアに悩まされたことはありますか?
他にも発生可能性の高い脅威はありますが、それでも油断してはいけません。幸い、警戒を続けるのはそれほど難しくありません。
- Androidマルウェア感染の兆候を学んでおく。
- 常に最新のセキュリティ情報をチェックする。
- アプリ自体と提供元の両方を完全に信頼できない限り、何もダウンロードしない。
スマートフォンでマルウェアに悩まされたことはありますか?日頃からマルウェアを気にかけていますか?そして「adnoyance-ware」のような迷惑広告について、あなたはどう考えますか?単なる迷惑か、それとも無視できないセキュリティ上の脅威か——ぜひ考えてみてください。
-
Android 10徹底解説:知っておくべき新機能と変更点のすべて
Googleは最新OS「Android 10」を正式リリースし、Google Pixelスマートフォン向けにインストールが可能になりました。このアップデートにより、Androidユーザーはついにダークテーマを利用できるようになります。リリース直前には、これまで各バージョンに使われてきたデザート(お菓子)由来のコードネームを廃止するという噂も流れていました。 「遅くてもやらないよりはまし」という言葉通り、Googleはデザート名が覚えにくい、世界中のユーザーにとって分かりづらいというフィードバックを受け、ついに行動に移したのでしょう。 それでは、Android 10ではどのような進化が遂げられ、
-
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。 「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。 ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します) 検出対象となるフ