
QuadRoot脆弱性の影響を受ける9億人のAndroidユーザー――あなたも含まれている?
Androidの脆弱性が発見されると、大規模な情報漏洩のニュースを耳にしたときと同じ感覚に襲われます。「自分も被害者の一人かもしれない」という、決して珍しくない不安です。ただし、大規模な情報漏洩であれば、アカウントを停止したりパスワードを変更したりして被害の拡大を防ぐ手段があります。しかし、今回のAndroidの脆弱性「QuadRoot(クアッドルート)」については、そう簡単には対処できません。
その理由の一つは、この脆弱性がAndroidそのものだけに起因するものではない点にあります。実は、米国の半導体大手Qualcomm(クアルコム)製チップセットに潜む問題であり、同社のチップセットが世界中の数多くのAndroid端末に採用されていることが、影響範囲を大きく広げています。
通常、Androidの脆弱性は特定のメーカーや特定のハードウェアを搭載した限られた端末にのみ影響します。ところがQuadRootの場合、世界中の約9億人のAndroidユーザーが影響を受けると推定されています。それはあなたであり、私であり、そして大切な人すべてかもしれないのです。
本記事では、QuadRootとは何か、ユーザーにとってどのような意味があるのか、そして実際にどのように修正が進められているのかを詳しく見ていきます。
QuadRootは非常に大きな問題
ここ数年で確認された他のAndroidの脆弱性と比べても、QuadRootには際立った特徴があります。まず、この脆弱性を発見したセキュリティ企業Check Pointの説明を引用します。
「QuadRooterは、Qualcommチップセットを搭載したAndroid端末に影響を与える4つの脆弱性の総称です。QualcommはLTEチップセット設計の世界的リーダーであり、LTEモデムベースバンド市場で65%のシェアを誇ります。4つの脆弱性のうちいずれか一つでも悪用されると、攻撃者は権限昇格を引き起こし、端末へのrootアクセスを取得できる可能性があります。」
4つの脆弱性は以下の通りです。
- CVE-2016-2503:QualcommのGPUドライバーで発見。Googleの2016年7月Androidセキュリティ情報で修正済み。
- CVE-2016-2504:QualcommのGPUドライバーで発見。Googleの2016年8月Androidセキュリティ情報で修正済み。
- CVE-2016-2059:Qualcommのカーネルモジュールで発見。4月に修正されたが、パッチ適用状況は不明。
- CVE-2016-5340:QualcommのGPUドライバーで確認。修正は存在するが、パッチ適用状況は不明。
自分の端末は影響を受ける?
QualcommはLTE(Long Term Evolution)チップセットの世界的な大手設計・製造メーカーであり、LTEベースバンドモデム市場で約65%のシェアを握っています。そのため、あなたの端末が影響を受けている可能性はかなり高いと言えます。脆弱性を発見したCheck Pointが公開していた「QuadRooter Scanner」アプリ(現在は提供終了)を使えば、自分の端末が該当するかどうかを確認できました。筆者はOnePlus Oneを使用していますが……
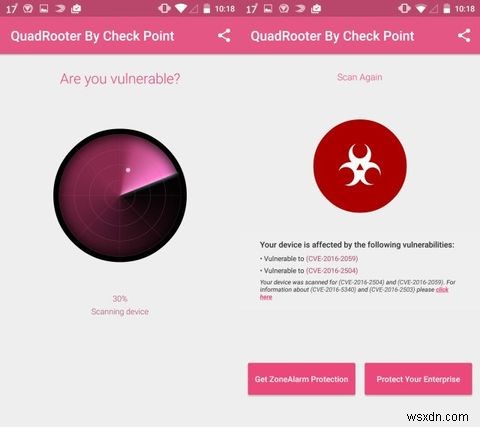
残念ながら、筆者の端末も該当していました。
悪用される可能性はある?
Check Pointによれば、これらの脆弱性を持つ端末を標的にすることは比較的容易だとのことです。
「攻撃者は悪意のあるアプリを使ってこれらの脆弱性を悪用できます。そのようなアプリは、脆弱性を突くために特別な権限を必要としないため、インストール時にユーザーの疑いを招きません。」
これはファームウェアアップデートによって持ち込まれた欠陥ではありません。脆弱性は端末が出荷された時点から存在していました。チップセットの各コンポーネント間の通信を制御するソフトウェアドライバーに潜むこの不具合は、現実的には端末メーカーによるOTAアップデートでのみ修正可能です。
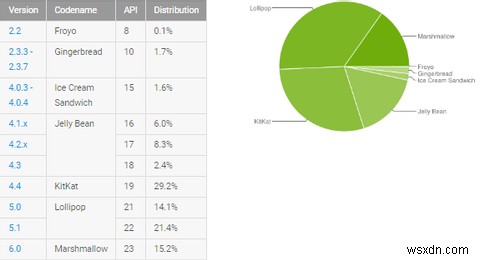
一方で、昨年のStagefright脆弱性とは異なり、QuadRootの悪用には悪意のあるアプリのインストールが必要です。多くの場合、「提供元不明のアプリ」のインストールを許可した後に発生するでしょう。さらに、Googleの声明(後述)にもあるように、Androidの「アプリの確認」機能はまさにこの種の脅威から守るために設計されています。この機能はAndroid 4.2 Jelly Beanで導入され、現在では全Android端末の90%以上がこのバージョン以降を実行しており、しかもこの脆弱性は前述の特定チップセットにのみ影響します。つまり、過度に恐れる必要はないでしょう。
今後どうなる?
プロフェッショナルなセキュリティ調査企業として、Check Pointは数ヶ月前にQualcommへこの脆弱性を報告していました。そのため、Qualcommはすでにチップセット用のパッチを作成し、各端末メーカーへ提供済みです。今後は各メーカーの対応次第となります。
人気端末メーカーの多くはすでにユーザーへの説明や対応を始めており、中には修正を完了したメーカーもあります。以下、主要メーカーの状況をまとめました。
Googleは迅速にユーザー保護へ動きました。
「最新のセキュリティパッチレベルを適用したAndroid端末は、4つの脆弱性のうち3つに対してすでに保護されています。4つ目の脆弱性CVE-2016-5340については、今後のAndroidセキュリティ情報で対応される予定ですが、AndroidパートナーはQualcommが公開しているパッチを参照することで、より早く対応できます。」
Androidのコア開発者として、Googleは既存のセキュリティ対策についても強調しました。
「Verify AppsおよびSafetyNetの保護機能により、こうした脆弱性を悪用するアプリケーションの特定、ブロック、削除が可能です。」
主な対象端末:Nexus 5X、Nexus 6、Nexus 6P
BlackBerry
先述の通り、修正をすでに完了させたメーカーがあります。それが老舗のBlackBerryです。
「4つの脆弱性のうち3つは、8月のMarshmallowパッチ適用済みのPRIV端末と、すべてのDTEK50端末ですでに修正されています。さらに、すべてのBlackBerry端末に搭載されたセキュアブートチェーンにより、残りの問題も自然に緩和されます。現時点でこの脆弱性を悪用した攻撃は確認されておらず、顧客が現在リスクにさらされているとは考えていません。」
主な対象端末:BlackBerry Priv
Sony
SonyはQualcomm搭載端末向けパッチの提供に向けて作業を進めています。
「ソニーモバイルコミュニケーションズは顧客データのセキュリティとプライバシーを非常に重視しています。『QuadRooter』脆弱性を認識しており、通常のソフトウェアメンテナンスの一環として、セキュリティパッチをオープンマーケット向け端末へ直接、またキャリアパートナー経由で提供できるよう取り組んでいます。そのため、地域やオペレーターによって提供時期が異なる場合があります。」
主な対象端末:Xperia Z Ultra
Motorola
Motorolaも前向きな対応を示したメーカーの一つです。
「最近、一部のAndroid端末において潜在的なセキュリティ脆弱性Quadrooterが発見されました。この脆弱性は、ユーザーがAndroid内蔵のセキュリティ対策を無効化し、悪意のあるアプリをダウンロードした場合にのみ悪用される可能性があります。セキュリティ設定を有効に保つ方法については、こちらのリンクが参考になります。」
主な対象端末:Moto X
HTC
少なくとも2機種が影響を受ける可能性があるにもかかわらず、HTCからの発表はやや控えめです。
「HTCは顧客のセキュリティを非常に重視しています。これらの報告を認識しており、調査を進めています。」
主な対象端末:HTC 10、HTC One M9
OnePlus
OnePlusは次回のパッチにQuadRoot修正を含める計画を表明しています。
「セキュリティはOnePlusにとって最優先事項です。関連するセキュリティパッチは、すべてのOnePlus端末向けの次回OTA(Over The Air)アップデートに含まれる予定です。」
Samsung
執筆時点でSamsungからの公式声明はありません。
主な対象端末:Galaxy S7、Galaxy S7 Edge
LG
こちらもLGからの公式声明はまだありません。
主な対象端末:LG G5、LG G4、LG V10
心配すべき?
ほとんどのセキュリティ脆弱性と同様に、常に警戒を怠らないことが重要です。脆弱性は確かに存在しますが、該当する悪意のあるコードを含むアプリをダウンロードしない限り、端末が侵害される可能性は低いと言えます。
Google Playストアには何百万ものアプリが存在し、これらの脆弱性を悪用する悪意のあるコードを含んだアプリは、その中のどれかである可能性があります。だからこそ、常に注意を払いましょう。レビューを確認し、開発元や公開元の情報を精査し、ダウンロード数をチェックし、よくある詐欺の手口を念頭に置いてください。「スマホを別のデバイスに変える」といった非現実的な機能を謳うアプリはダウンロードしないことです。
端末メーカーがパッチをリリースしてセキュリティを万全にするまでの間、こうした注意深さによって潜在的な脅威を回避できるはずです。しかし、今回の脆弱性は、Androidのセキュリティモデルに内在するリスクを改めて浮き彫りにしました。Appleのように単一の企業がパッチを開発して数億人のユーザーへ直接展開できるのとは異なり、Androidの重要なセキュリティパッチは、各メーカーのサプライチェーン全体を経由して初めてユーザーに届くのです。
筆者はAndroidが大好きですし、これからも使い続けます。しかしユーザーとして、常に警戒を怠ってはいけません。
QuadRootについて懸念がありますか?Androidの脆弱性の多さに、プラットフォームの選択を見直したくなりましたか?ぜひコメント欄でお聞かせください!
-
1つのブラウザを使い続けますか?それとも頻繁に乗り換えますか?
スマートフォン、ノートPC、デスクトップなど、どんなデバイスで作業していても、ブラウザは最も欠かせないアプリのひとつです。基本的な動作はどれも似ていますが、それぞれ独自の機能を備えて差別化を図っています。あなたは1つのブラウザに忠実であり続けますか?それとも頻繁に乗り換えるタイプでしょうか。ブラウザの歴史を振り返る多くの人が最初に親しんだブラウザはInternet Explorer(IE)でしょう(Netscapeから始めたという人もいるかもしれません)。当時はごくシンプルな作りでしたが、「インターネットを閲覧する」という本来の目的はしっかり果たしていました。その後、FirefoxやGoogl
-
Androidスマホにファイアウォールは必要?おすすめアプリ4選と安全対策を徹底解説
Androidスマートフォンにファイアウォールは本当に必要? 近年、サイバー犯罪やハッキング攻撃は急速に増加しています。ただし、この脅威が最も深刻なのはパソコンやノートパソコンです。こうした攻撃からPCを守るのが「ファイアウォール」と呼ばれるネットワークセキュリティ機能です。ファイアウォールはコンピュータのネットワークを常時監視し、送受信されるトラフィックをチェックして、悪意のあるファイルをフィルタリングします。危険なコンテンツは自動的にブロックされるため、攻撃者がシステムへ侵入するのを防げます。 一方で、現在では多くの人がパソコンよりもスマートフォンを利用する時間が長くなっています。スマホに