
Shlayerトロイの木馬の全貌――Macの10%を狙う巧妙なソーシャルエンジニアリング攻撃
Shlayer(シュレイヤー)トロイの木馬は、驚異的な執拗さでMacに感染し続けているマルウェアです。2019年には、なんと10台に1台のmacOSシステムがこのマルウェアの影響を受けていたとされています。2018年に初めて確認されて以来、今なお勢力を保ち続けており、セキュリティ企業カスペルスキー(Kaspersky)の調査によれば、2019年にmacOS上で検出されたマルウェア全体の約30%がShlayerによるものでした。
マルウェア自体は比較的平凡な作りながら、その蔓延は開発者が仕掛けた巧妙な感染手法によるところが大きいと言えます。しかし同時に、この高い感染率は「Macはウイルスに強い」という神話を打ち砕く結果ともなりました。
それはむしろ良いことかもしれません。マルウェアの拡散に対する最良の解毒剤はユーザーの意識向上であり、その欠如こそが、この厄介なウイルスを広げる一因となっているのですから。
では、Shlayerがこれほど成功し、長期間生き残ることができた鍵とは何なのでしょうか。答えはいたってシンプルです。
アフィリエイトネットワークが生んだ「単純だが致命的な」ウイルス
Shlayerはトロイの木馬型ダウンローダーであり、バックグラウンドでマルウェアをインストールし、閲覧情報を盗み出し、悪意ある広告を表示します。
Shlayer最大の特徴は、その配布が完全に合法的なプラットフォーム上で、ウェブ管理者やコンテンツ制作者によって積極的に促されている点です。報道によれば、ウイルスの製作者たちはYouTuber、Wikipediaの編集者、ウェブサイト運営者からなる巨大なアフィリエイトネットワークを構築し、偽Flashダウンロードへ人を誘導した件数に応じて1件あたり4ドルの報酬を支払っていたといいます。カスペルスキーの調査では、1,000以上のパートナーサイトが関与していたことが確認されています。
パートナーたちは、さまざまな方法でユーザーに悪意あるダウンロードリンクをクリックさせます。YouTuberなら動画の概要欄に短縮リンクを貼り、Wikipedia編集者は危険なリンクを含む出典を利用します。ウェブサイト運営者にとってはさらに簡単で、リンクを含むプロンプトを表示するだけで済みます。
無防備なユーザーを惹きつける悪意あるリンクを作り、クリックさせてウイルスに侵入させるのは、ハッカーの古典的手法ですが、マルウェアを本格的で持続可能なビジネスモデルにまで発展させた事例は極めて稀です。
このビジネスモデルにおいて、製作者たちは主に投資家として振る舞い、正規のコンテンツ制作者であるパートナーたちに1インストールあたり4ドルのコミッションを支払います。ユーザーが有害リンクをクリックした後の感染が、彼らの投資に見合うだけの大きな収益機会につながっていたことは容易に想像できます。
Shlayer自体はペイロード(不正プログラム本体)の運び屋にすぎません。その中身はアドウェア、強制的なウェブリダイレクト、ブラウザ履歴を追跡するその他のマルウェアです。これらの攻撃により、サイバー犯罪者はユーザーのトラフィックを有害ページへ迂回させて利益を得たり、ブラウザ履歴・Cookie・キャッシュを盗んで広告主に売却したり、スポンサー広告を表示したりすることで簡単に収益を上げられました。
正確な利益額は不明ですが、1インストールあたり4ドルの報酬を喜んで支払い、Macの10%が感染していたという事実を考慮すれば、最も控えめに見積もっても数百万ドル規模の利益があったと推測されます。
ウイルスの製作者たちは、ソーシャルエンジニアリングの妙技によって、ウイルスの存続と高い収益性を両立させたのです。
攻撃を防ぐために
公平に言えば、この種の攻撃についてAppleを責めることはできません。トロイの木馬はmacOSの脆弱性から発生したものではないからです。これこそがソーシャルエンジニアリング攻撃の厄介なところで、侵入経路はシステム内部の隠れた弱点ではなく、ユーザー自身にあるのです。
アンチマルウェアやVPNのようなセキュリティ・プライバシー強化ツールは、ウェブ上でより安全に過ごすための助けになりますが、それ以上に効果的なのは「意識」です。Shlayerの場合、攻撃者たちはユーザーの無知につけ込み、このマルウェアの流行が成功するうえで、無知に大きく依存していたと言えるでしょう。
前述のとおり、Shlayerは偽のFlash Playerダウンロードを装ってMacへの侵入を図ります。しかし一般の人々が知らないのは、Flashはすでに時代遅れの技術であり、現代のブラウザはオンラインコンテンツへのアクセスにFlashを一切必要としないという事実です。実際、Adobeは2020年末をもってFlash Playerのサポートを正式に終了しており、現在ではFlashのインストールを求めてくるサイトはほぼ間違いなく怪しいと考えてよいでしょう。
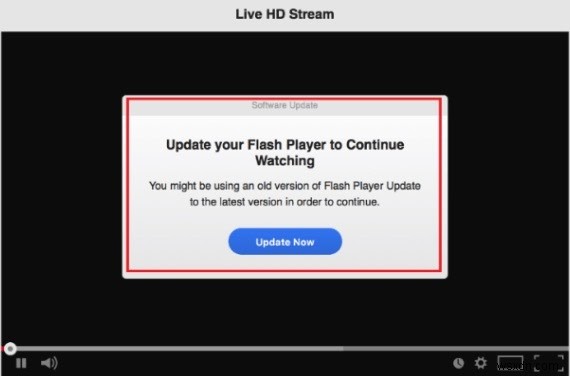
Macのセキュリティとプライバシーを守るうえでVPNやアンチウイルスの活用が依然として非常に重要であることに変わりはありませんが、多くのマルウェア被害の最大の原因は、ユーザーの無知にあります。
Shlayerの被害者のほとんどは、偽物のFlash Playerをダウンロードするリンクをクリックしたという同じ過ちを犯しています。今どき、Flashはもう不要です。この事実をより多くの人が知っていれば、Shlayerが何百万台ものMacへの感染にこれほど成功することはなかったはずです。
したがって、Shlayerや類似のマルウェアを回避するためにできる最善の予防策はこうです。怪しいリンクをクリックしないこと。非公式のチャンネルでライブ配信を見るため、あるいは何かを無料で手に入れるために、Flash Playerなどのソフトウェアのダウンロードを求めてくるサイトは、ほぼ確実に悪意あるリンクであり、プライバシーを侵害したり、Macの安定性を脅かしたりする恐れがあります。
また、訪問しようとしているウェブサイトについて事前に情報を集めることも有効です。ネットで評判を調べ、ユーザーのコメントを確認して、信頼できるサイトかどうかを見極めましょう。
最後に、こうした常識的な対策に加えて、広告ブロック機能を備えた優れたアンチウイルスとVPNを組み合わせましょう。この習慣があれば、Shlayerのようなソーシャルエンジニアリングに依存するマルウェアをはじめ、ほとんどのマルウェアを防ぐことができるはずです。
まとめ
macOSは堅牢なオペレーティングシステムです。しかし、人間の無知に対する唯一の特効薬は意識です。macOSであれWindowsであれ、どんなOSも、インターネットユーザーを騙すことを生業とする狡猾なサイバー犯罪者の攻撃から免れることはできません。次に現れるウイルスの犠牲にならない唯一の確実な方法は、非公式サイトに表示される不審なダウンロードリンクをクリックする誘惑に抗うことです。それだけで、気づかないうちにウェブ上のマルウェアの半分以上を回避できるでしょう。
著者プロフィール:Osama Tahir(オサマ・タヒル)は、オンラインプライバシー、科学、そして現代におけるテクノロジーの社会学的影響を扱うライターです。MalwareBytes、Hackernoon、BetaNewsに寄稿しています。
-
ソーシャルエンジニアリングの手口と対策|オンラインで身を守る完全ガイド
SNSプラットフォームで蔓延するサイバー犯罪のひとつが「ソーシャルエンジニアリング」です。これは、悪意ある攻撃者がユーザーのSNSプロフィールを標的にして個人情報を収集し、後日その情報を使ってなりすましを行う手口です。世界の人口の半分以上がSNSを利用しているため、「こんなに大勢の中から自分が狙われることはない」と思うかもしれませんが、実際には十分に起こり得ることなのです。 幸いなことに、機密性の高い個人情報を守るために必要なのは、日々のネット利用習慣をほんの少し見直すことだけです。以下のポイントを参考に、賢い選択をして、ご自身とご家族のオンラインセキュリティに対する安心感を高めましょう。 ソ
-
マルウェア不要?サイバー犯罪者が企業を攻略する手口と対策を徹底解説
あらゆる企業にとって、サイバー攻撃への信頼できる備えは不可欠です。しかし見落とされがちなのが、アンチウイルスソフトは万能の救世主ではないという点です。実際、企業への攻撃の多くは、従業員がマクロを実行してしまう、悪意のあるリンクをクリックする、怪しい添付ファイルをダウンロードするといった「人的ミス」がきっかけで発生しています。さらに注意すべきは、サイバー犯罪者がマルウェアを一切使わずに企業ネットワークへ侵入できるケースがあることです。彼らが利用するのは、ソーシャルエンジニアリングと正規のソフトウェアだけ。本記事では、その具体的な手口と対策を詳しく解説します。マルウェアを使わないサイバー犯罪者の攻