
Windows 7のセキュリティ限定更新にテレメトリが混入?Compatibility Appraiserの実態とユーザーの信頼への影響
数日前、Windows 7向け2019年7月のセキュリティパッチに関する一連の記事を目にしました。その中で、Microsoft Updateカタログからのみ入手可能(Windows Update経由では配信されない)なセキュリティ限定パッケージ「KB4507456」に、テレメトリコードと思われるもの――「Compatibility Appraiser(互換性評価ツール)」と呼ばれる機能――が含まれているという指摘がありました。うーん、これはいかがなものでしょう。
そこで今回は、実際に自分の環境で確認してみることにしました。この件には2つの重要な論点があります。第一に、Microsoftが「セキュリティ限定修正」の形を装ってWindows 7にテレメトリを忍び込ませたのかどうか。第二に、この動きがユーザーの信頼において持つ、より広い意味合いです。それでは順番に見ていきましょう。
Compatibility Appraiserの正体
7月のパッチが本当にWindows 7ユーザーに「怪しいもの」を押し付けたのかを確認するため、最後に更新したのが5月22日である私のWindows 7マシン(つまり7月のパッチは未適用)の状態をチェックしました。すると、なんと、最新の一連の記事で言及されているのと全く同じエントリが、タスクスケジューラに存在していたのです。
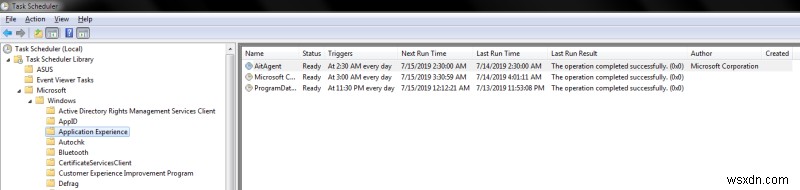
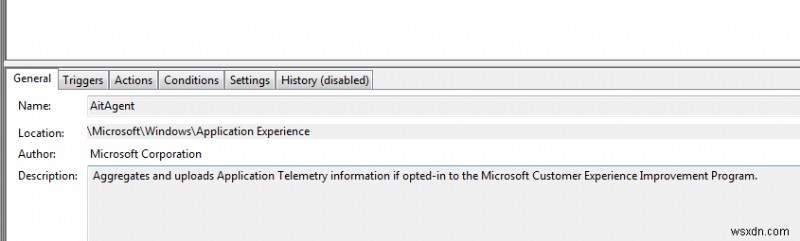
つまり、これは7月に新たに追加されたものではなく、既存タスクが更新されただけでした。なぜ更新されたのかは不明です。ただし重要なのは、これらのタスクは「カスタマー エクスペリエンス向上プログラム(CEIP)」にオプトインしていない限り、何も行わないという点です。実際、「Application Experience」配下のスケジュールタスクの説明文には、次のように記載されています。
「Microsoft カスタマー エクスペリエンス向上プログラムにオプトインしている場合に、アプリケーションのテレメトリ情報を集約してアップロードします。」
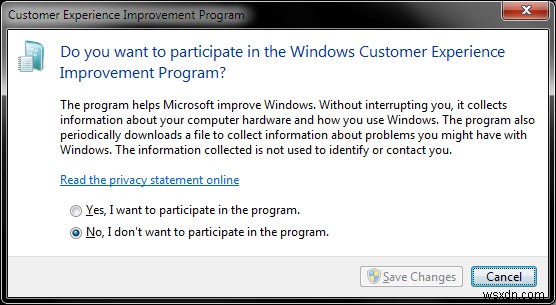
CEIPに参加しているかどうかは、コントロールパネルから確認できます。そしてデフォルト状態では、Windows 7はCEIPにオプトインしていません。
ちなみに、かつて累積更新プログラムのひとつによって「Diagnostic Tracking Service」という新しいサービスが導入された時期がありましたが、これは上記のスケジュールタスクとは無関係だと考えています。このホストでは同サービスは無効化されており、更新を経てもこの状態は変化していません(現時点では)。
そもそもこの話題自体、何年も前から存在します。Windows 10とキーロガーをめぐる騒動の頃からです。テレメトリは昔から組み込まれており、実用面で言えば、今回のコードの存在がWindows 7の挙動を変えることはありません。しかし、それでもこの状況にはもうひとつ、より深刻な論点が残っています。
ユーザーの信頼という問題
より重要なのは、Microsoftがどのように更新を行ったかという点です。「セキュリティ限定(Security-only)」は、文字通りの意味でなければなりません。セキュリティ以外の目的を持つパッケージを含めることは、更新内容が説明どおりであると信じて待つユーザーの信頼を裏切る行為です。実際、累積更新プログラムへの移行により、上級ユーザーがパッチ管理を行う際の自由度は大きく損なわれました。かつてのような細かな取捨選択はできず、更新一式を丸ごと受け入れるか、一切受け入れないかの二択になってしまったのです。
さらに忘れてはならないのが、あの「GWX(Get Windows 10)キャンペーン」です。模範的な企業行動の記録とは程遠いものでした。実際、多くのユーザーがWindows 10への強引な誘導に悩まされ、その傷は今も消えていません。今回の一連の更新は、技術的に何をするものであれ、信頼をさらに蝕み、長期的にはより大きな損害をもたらすだけでしょう。典型的な「足を踏み入れさせる」販売手法であり、賢いユーザーには通用しません。
まとめると、テレメトリ自体に新しい要素はありません。しかし更新の在り方には新しい問題があり、それは「以前より信頼できなくなった」ということです。近年の更新品質の低下も相まって、Windows 7(そしておそらくWindows 8)ユーザーが安心してWindows 10へ移行しようと思う材料にはなりません。自由とプライバシーは、哲学的概念としてであっても重要なのです。
自由とプライバシーの話が出たので補足しておくと、Windows 10へのアップグレードを望まない場合、Microsoft自身がシステムアップグレードを恒久的にブロックできる更新プログラムを公開しています。詳細は「Windowsアップグレードとテレメトリ対策」の記事をご覧ください。具体的には、Windows 7向けのKB3050265、Windows 8.1向けのKB3050267が該当します。これで「モダン」な世界への強制誘導を防げます。
では、どうすればいいのか?
2008年から提唱している自動更新に関するアドバイスは今も有効です。相手側が十分なテストと検証を行い、完璧な製品を届けてくれると100%確信することはできないため、更新を盲目的に適用してはいけません。さらに踏み込んで、以下の原則をおすすめします。
- 更新を真っ先に適用しない。 ほとんどの場合、即日適用しなければならないほど緊急性の高い変更はありません。そもそもMicrosoftは月次サイクルでパッチを提供しているため、皆さんはすでに1〜29日ほど遅れてパッチを得ているはずです(考えてみてください)。エコシステム全体がそのように設計されている以上、さらに数週間遅れても実害はほぼありません。むしろその期間こそ、バグや不具合が発見される貴重な時間です。他のユーザーに問題を見つけてもらい、落ち着いてから適用すればよいのです。
- フルシステムイメージなしで更新を適用しない。 イメージバックアップがあれば、パッチに問題が発生した際にロールバックできます。過去20年間で私は、不良更新のために何度かシステムを復元してきました。イメージングが必要になった理由は、ほぼ常にシステム(ごく稀にアプリケーション)の更新による被害を元に戻すためでした。
- セキュリティは一般に過大評価されている。 ハッキングの標的になるのは確かに痛手ですが、だからこそバックアップが重要になります。そして冷静に考えれば、自分の不注意の犠牲になるよりも、他社があなたのデータを悪用・流出させる被害に遭う可能性の方がはるかに高いのです。大規模なデータ漏洩のニュースはほぼ毎日流れています。氏名やメールアドレスから住所、クレジットカード情報まで、何億ものレコードが常に漏洩しており、ユーザー側にはほとんど制御権がありません。インターネットに公開するアプリさえ適切に設定されていれば、システムが最新パッチから数週間〜数ヶ月遅れていても、実害は限定的です。
- 「他人が手を抜いているから自分も手を抜いてよいわけではない」という反論はもっとも。 その通りです。しかし完全なパッチ適用は万能薬ではありません。まず、インターネット公開アプリの更新は優先的に行うべきです。次に、管理者ではなく標準ユーザーでの作業を検討しましょう。ブラウザにはNoScriptのような拡張を入れ、EMET(Windows 10ではExploit Mitigation)といったセキュリティツールを活用するのも有効です。これらはすべて、主流ITメディアが煽るありふれた恐怖訴求や、OSのパッチ適用よりもはるかに重要です。さらに言えば、あなたはネットワークポートを開放し続ける必要のある企業ではありません。ファイアウォールやルーターを挟んでおけば、サーバー向けの脆弱性の多くはそもそも影響を受けません。
最後にひとつ。その憤りを沸騰させ続けてください。時に、優れた論争は技術そのものよりも効果的です。企業は評判の毀損を何よりも恐れるのですから。
結論
技術の話になると、事実と感情を切り離すのが難しいことがあります。これはエンドユーザーにとって不幸です。真剣な懸念への解決策を探しに来た人々は、まず何年分も溜まった不満の爆発をふるいにかける必要があるからです。
技術的な観点からは、今回の件に新しい要素はありません。しかし「セキュリティ更新に非セキュリティの中身が混ざる」という事実は、Microsoftの更新をもう全面的には信頼できないことを意味します。この方針は、いずれ壮大に裏火するだけでしょう。人は押し付けられるのを好みませんし、何度も繰り返される強引な誘導には呆れるばかりです。
私はそもそも更新を信用したことがありません。だからこそ「様子見+イメージバックアップ優先」のアプローチを取っています。今のところ、これが私から提供できる最善の策です。明るい未来については、おそらく期待薄でしょう。コンピューティングの黄金時代は過ぎ去り、賢く独立したユーザーにとっては、あらゆる面で状況は悪化していくばかりです。Linuxデスクトップはかつて大きな希望でしたが、それもまた悲しく空虚な夢にすぎなかったのかもしれません。そんな幸せな締めくくりで、また会いましょう。
それでは。
-
Windows 10 をクリーンインストールしてみた ― 何が変わり、何を設定すべきか
筆者の Windows 10 テストマシンは、Windows 8 からのアップグレードを経て現在の姿になっています。つまり、本来の意味での新規インストールを行ったことは一度もなく、設定は何年も前の Windows 8 時代のデータと Windows 10 のデータが混在した状態でした。そのため、Build 1804 のような新しいビルドをテストするたびに、「クリーンな新規インストールの場合はどうなるのか確認してほしい」という趣旨のメールを読者から頂いていました。 そこで SMBv1 に関する質問をきっかけに、実際にクリーンインストールを実行してみました。その過程で、初期設定の流れ、オフライン/
-
Windows 10のテレメトリ徹底検証 - 「開けゴマ」で覗くプライバシーダッシュボードの実態
オンラインの世界で「セキュリティ」の次に激しく議論されるテーマといえば「プライバシー」です。特に近年は、ソーシャルネットワークやモバイルコンピューティングが急速かつ圧倒的な勢いで普及したことで、この傾向が一段と強まっています。Microsoftも例外ではなく、Windows 10の登場とともに、ユーザーデータを収集する仕組み――いわゆる「テレメトリ」と呼ばれる行為――への疑念から、世間の厳しい視線を浴びることになりました。 筆者個人としては、コンピュータセキュリティと同じように、この話題はやや誇張されすぎだと思っています。それでも、多くの人にとってこれが重要な問題である理由は理解できます。無知