
Windowsユーザーデータのバックアップ入門 - 手軽にできる暗号化バックアップ作成ガイド
数ヶ月前、Linuxのホームディレクトリをバックアップする方法についての記事を公開しました。データやアプリケーション設定、さらには暗号化まで網羅した内容で、どのLinuxシステムにも搭載されているシンプルなツールだけで実現できるため、いつでもどこでも活用できるものでした。その後、読者の皆さんから「Windows版のチュートリアルも欲しい」というメールやご提案を多数いただきました。
当初はコマンドライン中心のガイドとして、Windowsシェルスクリプトを使った内容を考えていましたが、もっとシンプルな形にすることにしました。大多数の方はGUIでWindowsを操作しているため、今回は画面ベースで分かりやすく解説していきます。すべてのユーザーデータやアプリケーション・プログラムの設定をバックアップし、ZIPアーカイブを作成して暗号化するまでの手順を紹介します。これにより、新しいマシンへの移行時など、必要となったときに持ち運び可能なコピーを確保できます。それでは始めましょう。
バックアップすべきデータの全体像
近年の一般的なWindowsマシンには、長年の利用でデータが蓄積されていくユーザー固有の場所がいくつかあります。主に指しているのは、C:\Users\ユーザー名 以下の領域です。例えばユーザー名が「Dedo」であれば、データは C:\Users\Dedo の下に保存されます。しかしそれだけではありません。実は、主要な場所は次の2つです。
- C:\Users\ユーザー名 - 様々なフォルダが含まれています。詳細は後述します。
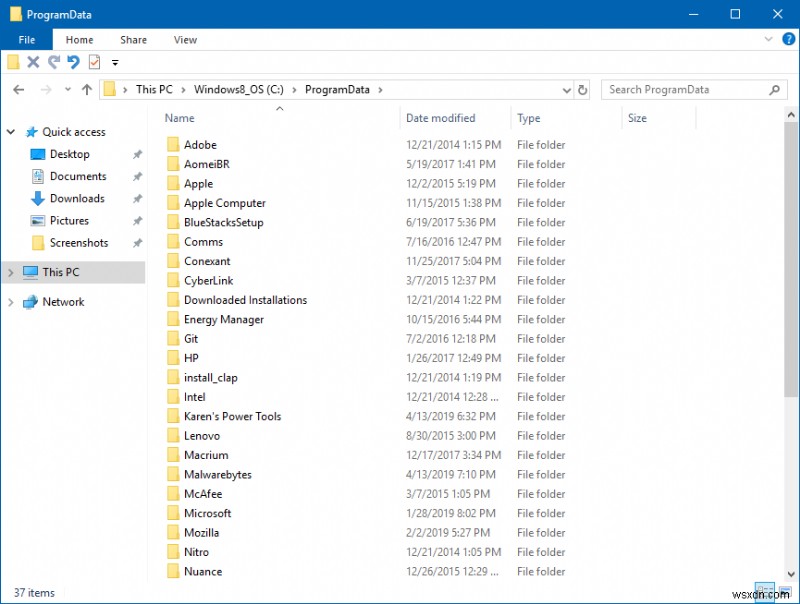
- C:\ProgramData - 多くのプログラムの設定やログが格納されたフォルダ群。
ここで一点補足しておくと、筆者自身はマイピクチャやマイドキュメントといったユーザーフォルダを積極的には使っていません。常にデータは別パーティション(G:やK:などのドライブ)に保存し、システム関連と個人データを明確に分離するスタイルを採っています。とはいえ、ユーザーアカウントに関する汎用的なデータやプログラムデータは、依然としてC:ドライブの所定の場所に存在します。それでは、具体的に中身を見ていきましょう。
ユーザーデータ
ユーザーアカウントの配下には多数のフォルダがあります。その一部はデフォルトで非表示になっています。エクスプローラーで隠しファイル・フォルダを表示する設定を有効にすれば(有効にすべきです)、半透明の表示で確認できます。なお、下のスクリーンショットにあるすべてのフォルダが必ずしも表示されるわけではありません。中には、導入しているソフトウェアに依存するフォルダもあります。
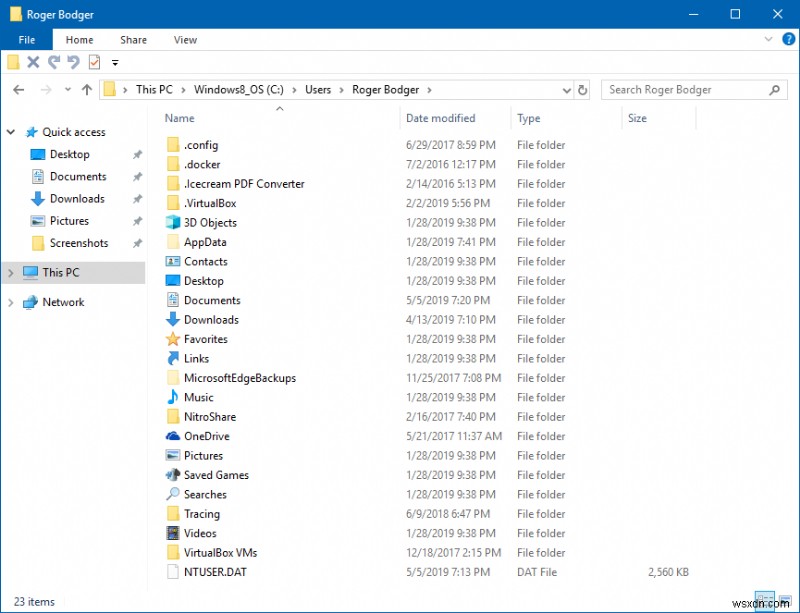
一般的に、ユーザーフォルダ直下には以下のような項目があります。
- 3D Objects - Windows 10の3Dデザイン用に用意された3Dオブジェクトの一覧。自分でオブジェクトを作成・配置していない限り無視して問題ありません。
- AppData - 最重要フォルダです。 FirefoxやThunderbirdのプロファイル、Skypeのプロファイル、Notepad++の設定やプラグインなど、ほとんどのプログラムの構成情報がここに格納されています。言うなれば、バックアップすべき最優先のフォルダです。
- Contacts - Windowsの連絡先アプリで連絡先を管理している場合、ここに保存されます。
- Desktop - アプリのショートカット、リンク、その他のファイルが置かれたデスクトップそのもの。
- Documents - いわゆる「マイドキュメント」。自分のファイルを置いていなくても、多くのソフトウェアやゲームがデフォルトの保存先として利用します。例えばSimCity4やArmA 3は、マップやセーブデータなどのアセットをここに保持します。
- Downloads - 既定のダウンロード場所を使っている場合、ダウンロードしたファイルはここに溜まります。
- Favorites - Internet Explorerやエクスプローラーで保存したお気に入りの場所。
- Links - 上記と類似しており、エクスプローラーのサイドバーに表示される項目です。
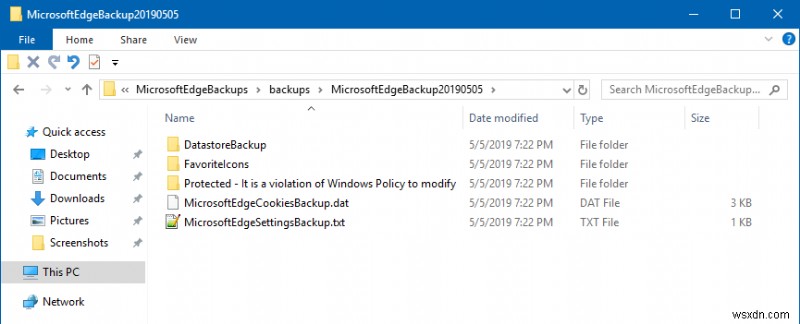
- MicrosoftEdgeBackups - 名前の通りWindows 10専用のフォルダ。日付付きのバックアップアーカイブが含まれており、「Protected - It is a violation of Windows Policy to modify」のような奇妙な名称のフォルダなど、様々なアイテムが収められています。Edgeを利用しているならバックアップしても良いですが、アプリ本体の設定は別の場所に保存されるため、これは「バックアップのバックアップ」という位置づけです。
- Music - 名称の通り、音楽ファイル用のフォルダ。
- OneDrive - OneDriveを利用している場合、クラウドへ同期されたファイルはここにあります。
- Pictures - 名称の通り、画像ファイル用のフォルダ。
- Saved Games - 一部のゲームは独自の場所の代わりに、このフォルダを利用することがあります。
- Searches - オフライン検索の結果がここに保存されます。
- Tracing - 各種Windowsプログラムでトレースを有効化している場合、ログはここに出力されます。
- Videos - 名称の通り、動画ファイル用のフォルダ。
筆者の環境では、.docker や .VirtualBox のような用途特有のフォルダも存在していました。これらの製品を使っていなければ表示されません。余談ですが、VirtualBoxのVMフォルダには仮想マシンの構成ファイルや仮想ディスクが含まれますが、ここを保存場所にするのは好ましくありません。C:ドライブを圧迫してシステムイメージのサイズを不必要に大きくしてしまうことに加え、ホストOSと同じ物理ディスクを共有するため、VM稼働時にパフォーマンスが低下する可能性があるからです。あくまで一例ですが、覚えておくと良いポイントです。
プログラムデータ(ProgramData)
もうひとつの重要な場所がProgramDataです。ここには各プログラムの設定やログが格納されています。特定ユーザー向けの個別設定というよりも、ソフトウェア全体に共通して適用される情報が中心です。この場所にはインストール済みの全ソフトウェアが列挙され、多くの場合、マシンにプリインストールされていたもの(あれば)や、すでにアンインストールしたプログラムの残骸まで含まれています。ユーザーデータほど緊急性は高くありませんが、一貫性のためにも、折に触れてバックアップしておく価値はあります。
バックアップツール:Karen's Replicator
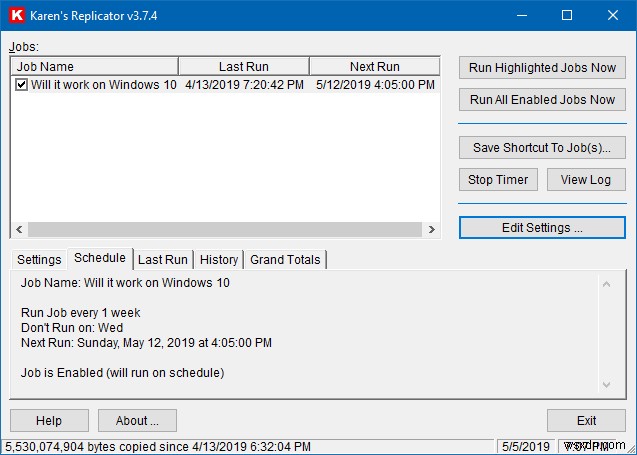
次に、これらのデータをバックアップ先へ転送するツールが必要になります。筆者がこの目的で愛用しているのは、老舗の定番ソフトKaren's Replicatorです。シンプルかつ堅牢で洗練されたデータコピー&レプリケーションツールであり、近年のアップデートでWindows 8.1および10にも対応しています。
本ソフトについては過去の記事で機能概要などを取り上げていますが、ここではレプリケーションタスク作成に必要な設定項目を簡単に押さえておきましょう。まずメイン画面で「Edit Settings」をクリックします。すると、既存ジョブの編集、新規ジョブの作成、プログラム全体の設定変更ができる別画面へ移動します。
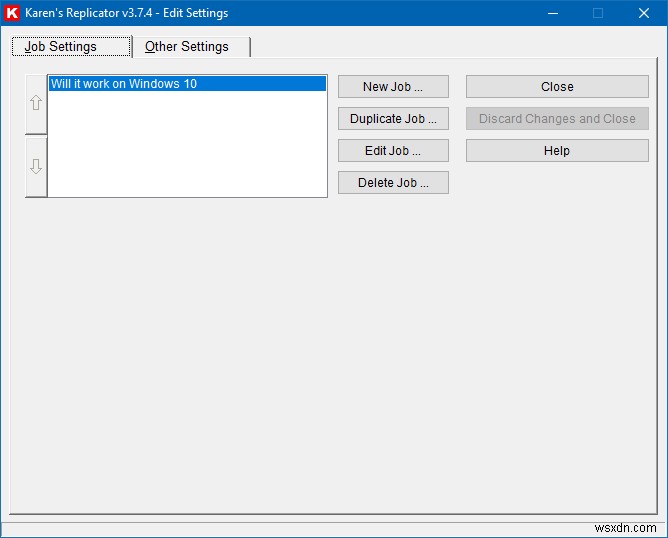
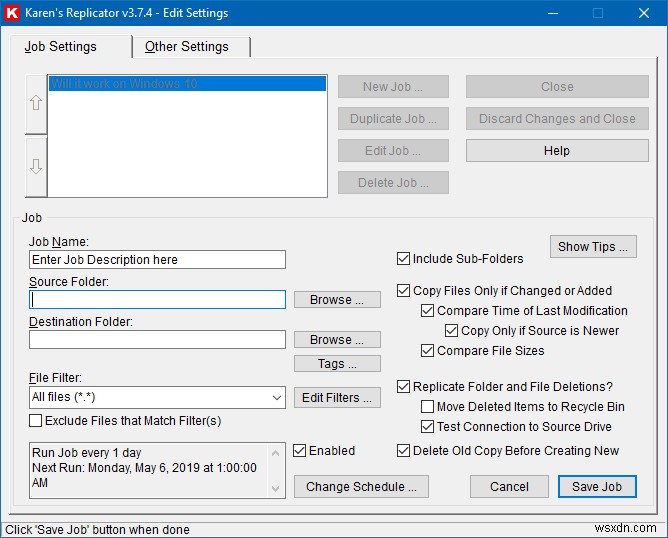
「New Job」をクリックしたら、必要事項を入力していきます。ジョブ名、コピー元(Source)には、ユーザーアカウントの最上位フォルダ(C:\Users\ユーザー名)や C:\ProgramData、あるいは任意の場所を指定します。これらのフォルダ内の一部データだけを対象にすることも可能です。ただし今回はこの2箇所を対象とし、ユーザーデータを最優先とします。コピー先(Destination)は任意の場所で構いません。セカンドHDDでも、ネットワーク上の別マシンでも大丈夫です。
デフォルト設定では、新規ジョブはサブフォルダを含め、複数のファイル変更検出方式が有効になっています。ただし、新規ジョブはレプリケーションモードになっていないため、該当のチェックボックスを選択する必要があります。レプリケーションとは、簡単に言えば「コピー元に存在しないファイルをコピー先から削除する」動作です。デフォルトのバックアップモードでは、ファイルを蓄積しながら既存ファイルを上書きしますが、コピー元で削除されたファイルはコピー先に残り続けます。筆者のおすすめはレプリケーション方式です。また、ジョブにはデフォルトで「毎日午前1時に実行」というスケジュールが組まれています(アクティブ時間との兼ね合いに注意してください)。自分の都合に合わせて自由に変更できます。
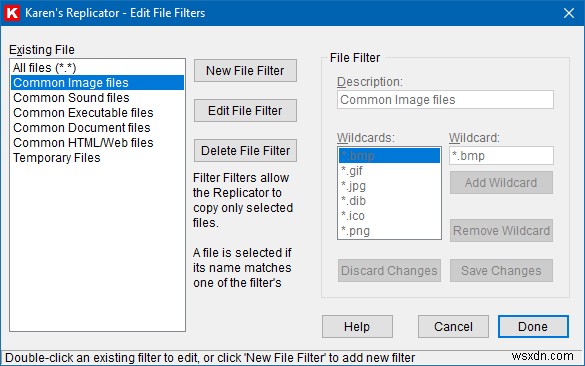
さらに、フィルターの設定も可能です。デフォルトではフィルターは「含めるファイル」を指定しますが、「Exclude」にチェックを入れると、フィルターに一致しないファイルのみがコピー対象となります。初期状態では、一時ファイルやゴミ箱などの全般的な除外対象を除く、すべてのファイルが対象です。プリセットを使っても、独自のフィルターを作成しても構いません。筆者のおすすめは、そのまま全ファイル対象にしておくことです。将来どんなファイルが必要になるか分かりませんし、ユーザーフォルダ内のファイルなら、バックアップされていて困ることはありませんから。
パスワード保護:7-Zip
ファイルがバックアップ先(例:D:\Backup)へ正しく複製されたら、次はパスワード保護付き(暗号化)アーカイブを作成しましょう。Linuxでtarと併用していたgpgによる処理と同じ発想です。これにより、アーカイブを外部ディスクや比較的安全でない場所、場合によってはメール添付など、思いつくあらゆる場所にコピーしても、偶発的なアクセスや不正な覗き見からファイルを合理的に保護できます。
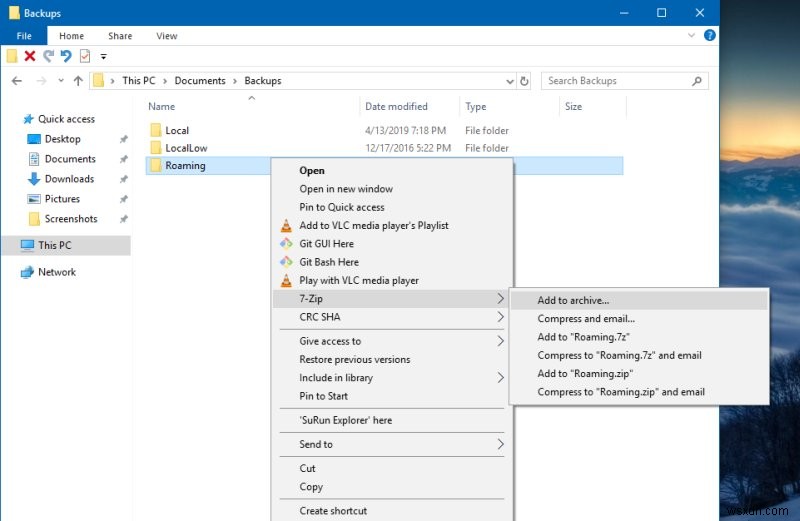
この用途に便利なのが7-Zipです。ZIPや7zをはじめ多彩な形式のアーカイブを作成でき、特に7z形式ではアーカイブ本体に加えて、内部のファイル名まで暗号化できます。バックアップフォルダを右クリックして「Add to archive」を選択します。開いたウィンドウの「Encryption」セクションでパスワードを入力し、「Encrypt file names(ファイル名を暗号化)」にチェックを入れましょう。暗号化方式は既定のAES-256のままでOKです。業界標準として安全性が認められた方式です。
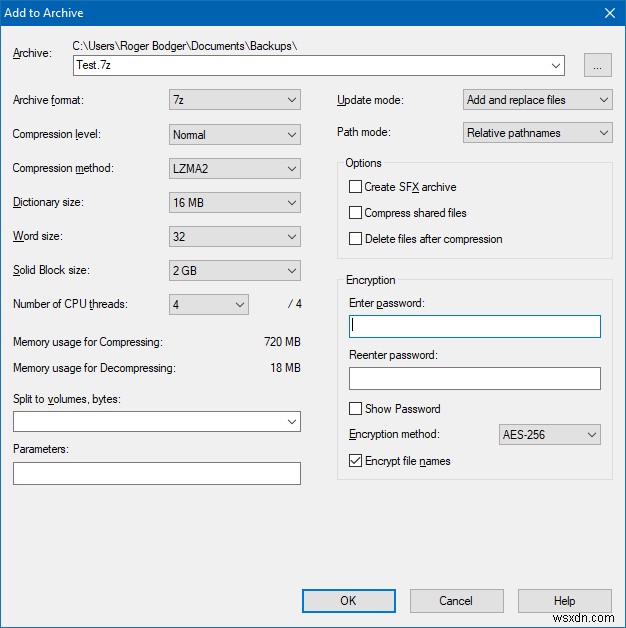
これで完成です。ProgramData側も同じ手順で処理できますが、最も重要な部分はすでに終わっています。アプリケーション設定、ゲームのセーブデータ、場合によってはドキュメント類を含む、重要なユーザーデータのバックアップが手に入りました。さらに、安全に保管でき、システム復旧や新マシンへの移行にそのまま使える、暗号化済みのポータブルアーカイブも作成できています。時間も手間も大幅に節約できるはずです。
この方法は本当に使えるのか?
筆者はこの手法を、Windows XPから10までの幅広い環境で何度も試してきましたが、レプリケーションも復元も毎回確実に動作しました。数分で同一あるいはほぼ同一の環境を再現でき、アプリケーションは他のマシンから持ち込んだ既存の設定を、まるで最初からそこにあったかのように自然に引き継いでくれました。得られる自由度と柔軟性は非常に大きいのです。Linuxの例と同様に、ユーザー環境を思い通りにカスタマイズしながら、万一トラブルが起きてもバックアップさえあれば安心。涙ぐむことも、髪を悩ませることも防げます!
まとめ
本ガイドが実用的でお役に立てば幸いです。Linux編のようなコマンドラインチュートリアルにしなかったのは、多くの方がデータのバックアップそのものよりも、スクリプトを組む作業に時間を取られてしまうと判断したからです。Karen's Replicatorと7-Zipの組み合わせなら、ほとんどのユーザーがシンプルかつ直感的に、Windowsのユーザーアカウントデータの暗号化バックアップを作成できます。
もちろん、ここで終わりではありません。さらに踏み込みたい方には、7-Zipにはコマンドライン版も用意されているので、Replicatorのスケジュールタスクと組み合わせれば、完全自動かつ独立した安全なバックアップ体制を構築できます。慣れてきた頃に、PowerShellへの挑戦を検討するのも良いでしょう。ただ、ここで紹介したツールだけでも、ほぼあらゆる場面で十分すぎるほどの性能を発揮するはずです。重要なデータ――個人ファイルやユーザーアカウント情報――のバックアップは極めて大切です。それがあるだけで、トラブルからの復旧も新システムへの移行も、迅速でストレスフリーな作業になります。以上で解説は終わりです。
それでは、また。
-
Windows 11は新たな「Vista」(あるいはWindows 8)になる
私は約2年間、実運用環境でWindows 10を使ってきました。公式リリース前からテストを続けていたので、実際にはそれ以上の付き合いです。当初の印象は「Windows 7に匹敵する」というものでした。悪くない。ただ、特別でも革命的でもない。しかし時が経つにつれ、この印象は変化していきました。半年ごとの大型アップデートのたびに、Windowsで経験したことのない問題――主にシステムエラーやバグの類――に遭遇するようになったのです。これらは品質の低さと設計のまずさを物語っています。さらにWindows 10は、私が施したカスタマイズや設定を勝手に元に戻すことがあり、時間を浪費させられ、より厳しく設
-
Windows 11でローカルユーザーアカウントを設定する方法|Microsoftアカウント強制を回避する3つの手法
オンラインアカウントに反対だと誤解されがちですが、まったくそうではありません。スマートフォンのように、オンライン機能が利用形態の本質的な一部となっている場面では、オンラインアカウントは理にかなっています。私が反対しているのは、それ自体のためだけに行われる「不必要な」オンラインアカウントの強制です。その典型例こそが、Windows 10 Home、そして今やWindows 11なのです。これまでにWindows 11 Devビルドのレビューを行い、このシステムの低IQな機能を調整・無効化する方法も紹介してきました。ただ、インストールプロセスには触れていませんでした。クリーンインストール用の公式ブ