
Microsoft Storeのゲームに潜むマルウェア「Electron Bot」の脅威と対策を徹底解説
ハイライト:Electron Botマルウェアの概要
- 「Electron Bot」と呼ばれるマルウェアが、全世界で5,000台以上のPCに感染
- 被害者の多くはロシア、スウェーデン、バミューダ、ブルガリア、スペイン在住
- 攻撃者はこのマルウェアをバックドアとして利用し、感染PCを完全に制御下に置く
- 感染源となったのは、「Subway Surfers」や「Temple Run」など人気ゲームの模倣アプリ
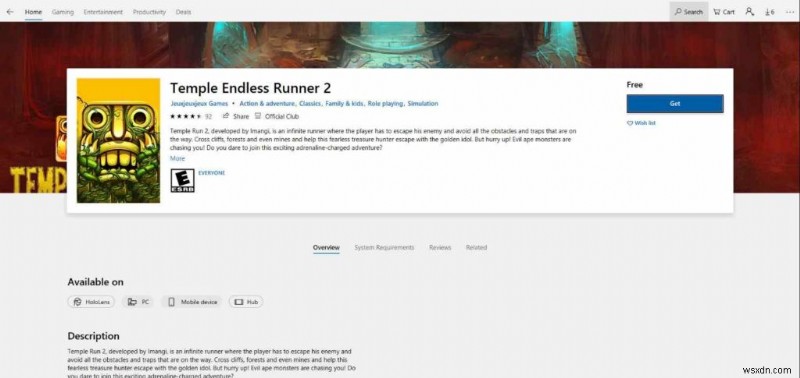
出典:Check Point Research
Windowsユーザーの中には、Microsoft Storeからアプリやゲームをインストールするのが日課になっている方も多いのではないでしょうか。しかし、日常的にダウンロードを行っている方は、今回のニュースにぜひ注意してください。サイバーセキュリティ調査企業・Check Point Researchによると、「Electron Bot」という新種のマルウェアがMicrosoft Storeに紛れ込み、すでに世界各地の数千台規模のコンピューターへ感染を広げていることが判明しました。
2018年から活動を続ける「亡霊」――Electron Botの正体
実は、Electron Botが確認されたのは今回が初めてではありません。2018年末に初めて発見された際には、広告を自動クリックするボットとして活動しており、当時は「Albums by Google Photos(Googleフォトのアルバム)」という正規アプリになりすましていました。
そして、その「亡霊」は再び姿を現したのです。ご安心ください、怪談話をするつもりはありません。ここで伝えたいのは、このマルウェアが正規のストアアプリに擬態し、実際にMicrosoft Store上に存在していたという事実です。
「そんなことがあり得るのか?」「Microsoft Storeに登録されるアプリには厳格な審査があるのでは?」「一度発生したことは再度起こり得るのか。それならストアからのインストールをやめるべきなのか?」――こうした疑問にお答えするため、本記事ではElectron Botの詳細と具体的な対策を徹底的に解説します。最後までお読みください。
関連情報:マルウェアの詳細をもっと知りたい方は、Check Point Researchの調査レポート(英語)をご参照ください。
Electron Botはどれほど危険なのか?
一度感染すると、攻撃者は感染端末を完全に支配できるようになります。リアルタイムでの遠隔操作はもちろん、コマンドのリモート実行も可能です。報告によれば、攻撃者の目的はクリック詐欺(アドフラウド)とSNSプロモーション。なんとElectron Botは、新規アカウントの登録機能に加え、Google、Facebook、YouTube、SoundCloudといったプラットフォームでの「いいね」やコメント投稿まで自動化してしまうのです。
Check Pointの分析によると、Electron Botは以下のようなキャンペーンを実行しているとみられています。
- オンラインでの商品宣伝:感染ユーザーに広告をクリックさせ、ストアの評価を不正に引き上げます。
- 広告クリック:感染PCをバックグラウンドでリモートサイトに接続し、画面に表示されない広告をクリックさせます。
- SEOポイズニング:マルウェアに感染したウェブサイトを検索エンジンの上位に表示させます。
- SNSプロモーション:犠牲者のSNSアカウントを利用して、特定のコンテンツへ直接トラフィックを誘導します。
Electron Botマルウェアから身を守るためにできること
対策1:信頼できるアンチウイルスソフトを導入する
アンチウイルスソフトは、マルウェアの実行を阻止するうえで大きな助けになります。第一の防御線として、PC内で常にアンチウイルス保護を有効にしておきましょう。たとえばSystweak Antivirusは、Windows OS向けの優れたセキュリティソフトの一つです。こちらのレビュー記事で機能を詳しく紹介しています。悪意ある脅威に対してリアルタイム保護を提供し、脅威を検知した瞬間に素早く除去します。さらに、定義データベースが頻繁に更新されている点も強みです。どれほど新しく複雑なマルウェアでも、その監視網をかいくぐることは難しいでしょう。
Systweak Antivirusの使い方
- Systweak Antivirusをダウンロードして起動します。
- [Start Scan(スキャン開始)]ボタンをクリックします。
- スキャンモードを選択します(クイック/ディープ/カスタム)。
これだけです。脅威が検出されれば自動的に除去されるため、もうPCの安全を心配する必要はありません。
対策2:アプリやゲームが正規の開発元によるものか確認する
「名前に何がある?」と言われるかもしれませんが、この場合こそ開発元の名前に重要な情報が詰まっています。インストールボタンを押す前に、ダウンロード予定のゲームやアプリについて少し調べてみましょう。本当に自分が求めているアプリそのものであるかを確認し、開発元の評判や、過去に悪質なニュースになっていないかをチェックすることが大切です。
対策3:レビューをしっかり読む
アプリやゲームが悪意ある脅威を拡散しているかどうかを見極める最初の手がかりは、レビューです。レビューが安定して高評価であり、しかもどのレビュアーも「マルウェアを拡散する」といった内容に触れていないのであれば、問題なくインストールしてよいでしょう。逆に少しでも不安材料があれば、そのアプリは避けるのが賢明です。
すでに感染してしまった場合の対処法
Check Point Researchの推奨に基づき、感染したPCを駆除し、被害の拡大を防ぐための手順を以下にまとめました。
● アプリを完全にアンインストールする
以下の手順に従うか、専用のサードパーティ製アンインストーラーを使えば、残存ファイルまで一掃できます。
- [設定]を開きます。
- [アプリ]に移動します。
- 対象のアプリを見つけて、[アンインストール]ボタンをクリックします。
● スタートアップフォルダ内のLNKファイルを削除する
- エクスプローラーのアドレスバーに以下のパスを入力します。
C:\Users\<username>\AppData\Microsoft\Windows\Start Menu\Programs\Startup - Skype.lnkまたはWindowsSecurityUpdate.lnkというファイルを見つけて削除します。
● マルウェアのパッケージフォルダを削除する
- エクスプローラーのアドレスバーに次のパスを入力します。
C:\Users\<username>\AppData\Local\Packages - 以下のフォルダを見つけたら、すぐに削除してください。
「Microsoft.Windows.SecurityUpdate_cw5n1h2txyewy」
「Microsoft.Windows.Skype_cw5n1h2txyewy」
まとめ
本記事の目的は、Microsoft Store上のElectron Botマルウェアについて読者を怖がらせたり、ゲームやアプリのインストールを思いとどまらせたりすることではありません。今の時代、あらゆることが可能になっているのが現実です。攻撃者がこうしたプラットフォームへの感染を試み続けるかもしれませんが、油断せず、本記事で紹介した簡単なチェックを習慣にすれば、そもそもPCが感染することは避けられるでしょう。
この記事が役に立ったと感じたら、ぜひ周りの方にもシェアしてください。Facebook、Instagram、YouTubeでも最新のテック情報を発信していますので、フォローをお待ちしています!
-
デジタル時代の「覗き見」からプライバシーを取り戻す5つの方法
現代のデジタル社会では、サイバー犯罪者と呼ばれる特殊な「スパイ」やオンライン上の盗み聞き屋が存在します。彼らは高度な技術を駆使して、あなたのオンライン活動を監視し、入手した情報を悪用します。しかし、あなたを監視しているのはハッカーだけではありません。ISP(インターネットサービスプロバイダ)、広告主、さらには政府までもが、あなたのPCやオンライン活動を覗き見ている可能性があるのです。 「覗き見」するのは誰? 政府 米国国家安全保障局(NSA)は、メールやテキストメッセージ、海底光ファイバーケーブルを通過する通信データ、米国外の一部の携帯電話の位置情報など、個人のプライベートな情報を収集して
-
Windows 10のアップデート――一歩前進、一歩後退
Windows Updateの仕組みは、長年にわたって大きく変化してきました。XPの時代には、Internet ExplorerとActiveXを使ってダウンロードを行う必要がありました。その後、Windows 7や8.1では、ブラウザ不要の専用ユーティリティが登場し、比較的迅速かつエレガントにアップデートできるようになりました。Windows 10ではさらなる変更が加えられ、アップデートは新しい「設定」アプリの中に組み込まれ、累積形式で提供されるようになり、以前のような細かな調整ができなくなりました。おまけに、アップデートにかかる時間は大幅に長くなり、安定性も以前よりはるかに低下しました。本