
ハッカーはどうやってゲーマーのPCを標的にし、仮想通貨で数百万ドルも稼いでいるのか?
次に『Grand Theft Auto 5(GTA5)』でミッションを開始するときは、現実の強盗事件に巻き込まれる可能性があることを頭に入れておきましょう。CNBCとAvastのリサーチャーらによると、「Crackonosh(クラコノッシュ)」と呼ばれる新種のマルウェアが発見されました。2018年から流通しているこのウイルスは、すでに22万2,000台以上のコンピューターへの感染が確認されており、Monero(モネロ)換算で200万ドル以上の利益をサイバー犯罪者にもたらしています。
モネロとは?ハッカーに好まれる理由
モネロ(Monero)は「プライバシーコイン」と呼ばれる仮想通貨の一種です。Bitcoinなど他の暗号資産と比べて取引の追跡が格段に難しいため、サイバー犯罪者の間で好んで利用されていることで知られています。
Crackonoshマルウェアが潜みやすいゲームは?
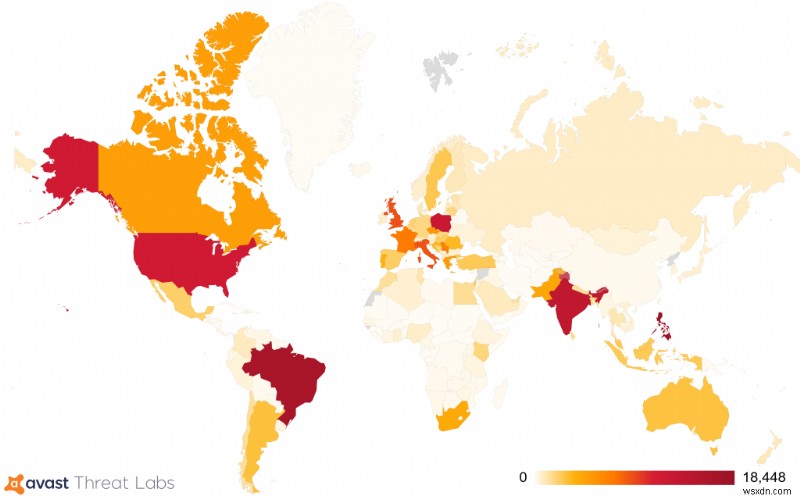
リサーチャーによると、ハッカーはトレントサイトからダウンロードされる人気ゲームの海賊版にCrackonoshマルウェアを仕込んでいます。確認されているのは『Grand Theft Auto 5』『The Sims 4』『Pro Evolution Soccer 2018』『NBA 2K19』『Jurassic World Evolution』『We Happy Few』『Euro Truck Simulator 2』『Fallout 4 GOTY』『Far Cry 5』といった人気タイトルです。現在までにフィリピン、ブラジル、インド、アメリカ、イギリスなど、世界中の多くの国で感染被害が報告されています。
Crackonoshマルウェアはユーザーにどんな影響を与える?
人気ゲームのクラック版や海賊版、トレント版を探す人にとって、Crackonoshは痛い教訓となる存在です。被害者は後になって多額の出費を強いられることになります。Crackonoshウイルスは以下の手順で活動します。
- まず、被害者がクラック版・海賊版のゲームをインストールします。
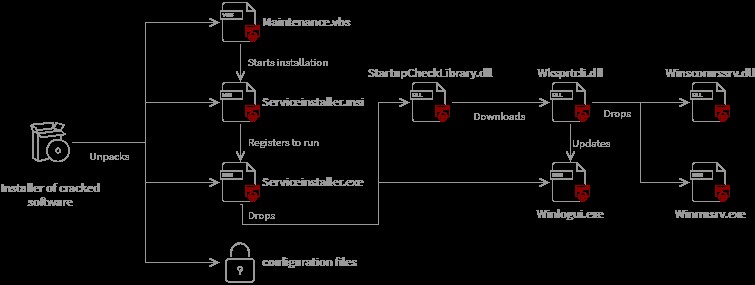
- Crackonoshウイルスは「winrmsrv.exe」「winscomrssrv.dll」「winlogui.exe」という3つの重要ファイルをシステムに配置し、Windowsアップデートの無効化やアンチウイルス・セキュリティソフトのアンインストールを行うことで自己防衛を図ります。
- 所有者に気づかれないよう、バックグラウンドで暗号資産マイニングプログラムを実行します。その結果、PCの動作が極端に遅くなり、電気代が増加し、部品の酷使による消耗が進んでしまいます。
- その後、Crackonoshはさまざまなクリプトジャッキング手法を駆使してマイナーを作動させ続け、コンピューターの処理能力を仮想通貨の採掘に浪費します。
豆知識:
2021年以前、日本のテクノロジーサービス企業であるNTTは、Global Threat Intelligence Reportの中で「前年比でクリプトジャッキング型マルウェアが全マルウェアの41%以上を占めた」と報告していました。
Crackonoshの感染プロセス全体をチェック
以下の図は、Crackonoshのインストールプロセス全体を示したものです。各ステップをより詳しく理解したい方は、Avastの公式ブログをご覧ください。
さらに、Crackonoshは極めて高い検知回避能力を備えています。Windowsの重要なシステムファイルを置き換えるだけでなく、セーフモードを悪用して防御機構にさらなるダメージを与えます。それだけでなく、多数のアンチ解析(逆解析対策)テクニックを駆使して検知を妨害し、レジストリを改変して他のセキュリティ機能を無効化することさえ可能です。これらの高度な手法により、Crackonoshは特定・駆除が非常に困難なマルウェアとなっています。
こうした一連の攻撃について、Microsoftは「この問題はセキュリティ修正の基準を満たさない。攻撃は管理者/root権限を取得していることが前提であり、“悪意ある管理者ならもっとひどいことができる”」との見解を示しました。
なぜゲーマーのPCが主な標的になるのか?
標的となるのは主にゲーマーのPCです。ゲーマーのマシンは高性能なCPUやGPUを搭載しているケースが多く、仮想通貨のマイニングに容易に悪用できるためです。では、ゲーマーのPCへ侵入する最も簡単な方法は何でしょうか?その答えが、高額な人気ゲームのクラック版・海賊版を流通させることです。お得感に釣られてダウンロードしたゲーマーは、気づかないうちにCrackonosh攻撃の犠牲者となってしまうのです。
Crackonoshの最終目的とは?
ユーザーがトレント版ソフトをインストールし続ける限り、こうした攻撃はサイバー犯罪者にとって儲かるビジネスであり続けます。セキュリティ企業Avastは次のように述べています。「無料で手に入るものなど存在しない、というのが最大の教訓だ。他人のプログラムを盗もうとすれば、今度は自分が誰かに盗まれる可能性が高い」
もしPCに大量のウイルスが検出されたり、アンチウイルスソフトが忽然と見つからなくなったり、Windowsアップデートが一切届かなくなったりしたら、あなたのPCはCrackonoshマルウェアに感染しているかもしれません。
では、Crackonoshマルウェアを防ぐにはどうすればいいのでしょうか?まず第一に、ゲームの海賊版をダウンロードするのをやめることです。次に、プログラムを実行する前に、信頼できるアンチウイルスソフトで必ずスキャンしましょう。やり方は簡単で、ダウンロードフォルダ内のインストーラーを右クリックし、「〜でスキャン」から任意のアンチウイルスユーティリティを選択するだけです。
この記事が役に立ったと思ったら、ぜひWeTheGeekのFacebookとInstagramもフォローしてください!
-
Andariel攻撃とは?その手口とPCを守るための対策方法を徹底解説
Kaspersky(カスペルスキー)のアナリストは、Andarielグループが特定の業界に絞らず、あらゆる企業を標的にする姿勢を見せていると結論付けています。今年6月には、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が、企業や政府機関を狙う「Maui」ランサムウェアの主要な標的は米国の医療業界であると発表しました。しかし、インド、ベトナム、ロシアでの複数の被害事例に加え、日本の企業に対する攻撃も少なくとも1件確認されています。 Andarielグループの攻撃手法(モード・オペランディ)とは? Andarielグループが使用する主力兵器は、有名なスパイウェア「DTr
-
スケアウェアとは?見分け方とWindows PCへの被害を防ぐ対策を徹底解説
「スケアウェア」とは、不要なソフトウェアをダウンロードさせたり購入させたりするために、ユーザーを恐怖に陥れる広告やメッセージの総称です。驚かせて不安を煽る手法を用いるソーシャルエンジニアリングの一種であり、最悪の場合、個人情報の盗難やクレジットカード詐欺の危険にさらされることもあります。さらに悪質なケースでは、サイバー犯罪者がハードディスク内のデータを人質に取り、身代金を支払うまで解放しないことさえあります。このような状況で使われる悪意あるプログラムをランサムウェアと呼びます。スケアウェアはランサムウェアを拡散する手段として使われることがありますが、両者の目的は異なります。スケアウェアは、有害