
コロナウイルス感染マップを悪用して情報を盗むサイバー犯罪者〜AZORultマルウェアの脅威と対策
新型コロナウイルスの感染拡大は世界中のビジネスに深刻な打撃を与えていますが、サイバー犯罪者の活動は止まるどころか、むしろ活発化しています。彼らはこのパンデミックを利用して金銭を稼ごうと、あらゆる手段を講じているのです。
今年1月には、ハッカーがコロナウイルス関連のメールを使って「Emotet」マルウェアを拡散しました。そして今度は、コロナウイルスの世界的な感染状況を示すマップを利用して、「AZORult」マルウェアを広めています。
今回、ハッカーは何をしているのか?
COVID-19を引き起こすSARS-CoV-2の壊滅的な感染拡大は、ハッカーにとってサイバー攻撃を仕掛ける絶好の機会となっています。
コロナウイルスがパンデミックになると、誰もが「どれほど速く感染が広がっているのか」「世界中でどれだけの人が感染しているのか」を知りたがります。ハッカーはこの心理につけ込み、表向きはCOVID-19に関する情報を提供する偽のマップを見せながら、裏ではマルウェアを拡散する手口で人々を騙しているのです。
ジョンズ・ホプキンス大学をはじめとする複数の機関は、COVID-19に関する情報を提供するダッシュボードを開発しています。しかし、サイバー犯罪者たちは悪質な「Trickbot」マルウェアを使い、コロナウイルスへの不安を悪用しようとしています。
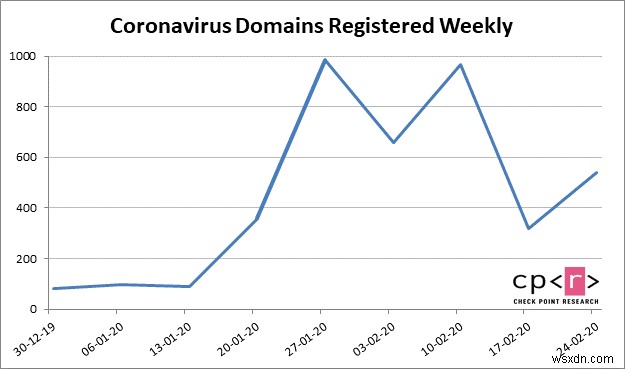
ハッカーはどのようにCOVID-19ダッシュボードを使ってシステムに感染させるのか?
Reason Labsのセキュリティ研究者Shai Alfasi氏は、脅威アクターがこの状況を利用し、ジョンズ・ホプキンス大学のものとそっくりな偽のコロナウイルスマップ(ダッシュボード)を作成していることを明らかにしました。これらにはすべて「AZORult」マルウェアが使われており、ユーザー名、パスワード、クレジットカード情報など、ブラウザに保存された各種データを盗み出します。
簡単に言えば、正規のダッシュボードとは異なり、これらの偽ダッシュボードはユーザーに小さなWin32 EXEファイルのダウンロードを促します。このファイルには「Corona-virus-Maps.com.exe」という名前のファイルが埋め込まれています。
ファイルをダブルクリックするとCOVID-19に関する情報が表示されますが、同時にシステムが侵害され、保存されていたあらゆる情報が盗まれることになります。
本物らしく見せるため、画面中央にはジョンズ・ホプキンス大学と同様の感染マップが表示されます。
左側のペインには確認された感染者数の地理的分布が表示され、右側にはこれまでの回復者数と死亡者数が表示される仕組みです。
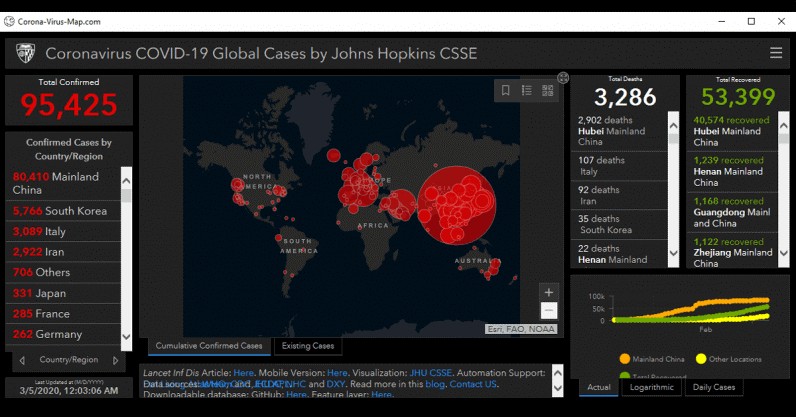
画像出典:Reason Security
こうした偽の手口によって、AZORultは機密情報を収集します。さらに、この悪意あるバイナリファイルは、侵害したマシン上に秘密の管理者アカウントを作成し、リモートデスクトッププロトコル経由で接続して情報を収集することも可能です。
どのような情報が危険にさらされているのか?
ハッカーはCOVID-19マップを利用して、ユーザー名、パスワード、クレジットカード番号、その他ブラウザに保存された情報を盗み出そうとしています。
どのシステムが感染するのか?
現時点では、Windowsマシンのみがこのマルウェアの影響を受けています。しかし、ハッカーが新しいバージョンのマルウェアを開発中であることから、近いうちに他のシステムにも被害が及ぶのではないかと懸念されています。
感染の兆候は?
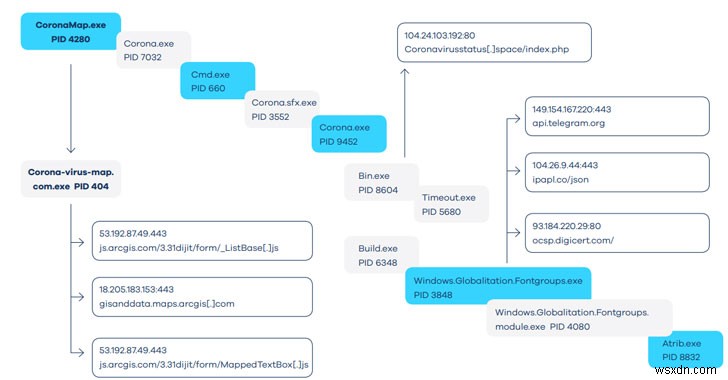
Corona-virus.Map.Com.exeが実行されると、重複した.exeファイルや、複数のBin.exe、Windows.Globalization.fontgroups.exe、Build.exeファイルが作成されます。さらに、ZoneMapやLanguageList配下の多数のレジストリも書き換えられます。
これは新たな脅威なのか?
この情報窃取型の脅威に関わるのは「AZORult」です。2016年に登場した情報窃取ソフトウェアで、コンピュータ上に保存されたユーザー名、パスワード、閲覧履歴、金融情報、Cookie、暗号通貨の鍵などを盗み出すことができます。さらに、他のマルウェアにマシンを感染させる能力も持っています。
収集された情報は、サイバー犯罪者によって機密データの窃取に利用され、彼ら自身の利益のために悪用されます。
加えて、AZORultの新亜種が発見されており、これはコンピュータ上に秘密の管理者アカウントをインストールし、リモート攻撃を実行できるようにします。
攻撃者はどのようにデータを盗むのか?
Alfasi氏は、nss3.dllに関連するAPIが静的にロードされることを確認しました。これらのAPIは保存されたパスワードの復号化に役立ちます。これは非常に一般的な手法であり、AZORultマルウェアの特徴でもあります。侵害されたブラウザから収集されたデータはC:\Windows\Tempフォルダに移動され、その後マルウェアがデータを抽出し、感染マシン固有の一意のIDを生成、データを暗号化してからC2通信を行います。
安全を守るために何をすべきか?
もちろん、コロナウイルスに関する最新情報を把握することは重要ですが、その際には必ず検証済みのダッシュボードを利用し、「Advanced System Protector」のようなセキュリティツールを活用することを忘れないでください。
ハッカーはあなたのデータを奪うためにあらゆる手段を講じてきます。データを守り、安全を確保するために行動すべきは、他ならぬあなた自身なのです。
さらに、偽サイトを見分けるためには、URLやサイトの詳細を確認しましょう。正規のコロナウイルスダッシュボードと一致しない場合は、すぐにページを閉じてください。また、コロナウイルス追跡のためにファイルのダウンロードやアプリケーションのインストールを求められた場合は、決して応じないでください。それはマルウェアを拡散するための手口です。
ここまで見てきたように、サイバー犯罪者が活動を止めることはなく、情報を盗むあらゆるチャンスを利用してくるでしょう。だからこそ、情報を探す際にはセキュリティ対策のポイントを常に心に留めておくことが、安全を守る唯一の方法なのです。皆さんはどうお考えですか?
サイバー犯罪者の行為は間違っていると思いますか?それとも、金銭を稼ぐためにあらゆるチャンスを利用すべきだと言いますか?ぜひコメント欄であなたの意見をお聞かせください。
-
コロナウイルス感染マップを悪用して情報を盗むサイバー犯罪者〜AZORultマルウェアの脅威と対策
新型コロナウイルスの感染拡大は世界中のビジネスに深刻な打撃を与えていますが、サイバー犯罪者の活動は止まるどころか、むしろ活発化しています。彼らはこのパンデミックを利用して金銭を稼ごうと、あらゆる手段を講じているのです。今年1月には、ハッカーがコロナウイルス関連のメールを使って「Emotet」マルウェアを拡散しました。そして今度は、コロナウイルスの世界的な感染状況を示すマップを利用して、「AZORult」マルウェアを広めています。今回、ハッカーは何をしているのか?COVID-19を引き起こすSARS-CoV-2の壊滅的な感染拡大は、ハッカーにとってサイバー攻撃を仕掛ける絶好の機会となっています。
-
マルウェア不要?サイバー犯罪者が企業を攻略する手口と対策を徹底解説
あらゆる企業にとって、サイバー攻撃への信頼できる備えは不可欠です。しかし見落とされがちなのが、アンチウイルスソフトは万能の救世主ではないという点です。実際、企業への攻撃の多くは、従業員がマクロを実行してしまう、悪意のあるリンクをクリックする、怪しい添付ファイルをダウンロードするといった「人的ミス」がきっかけで発生しています。さらに注意すべきは、サイバー犯罪者がマルウェアを一切使わずに企業ネットワークへ侵入できるケースがあることです。彼らが利用するのは、ソーシャルエンジニアリングと正規のソフトウェアだけ。本記事では、その具体的な手口と対策を詳しく解説します。マルウェアを使わないサイバー犯罪者の攻