
「WannaCry」ランサムウェア攻撃の全貌と対策|感染を防ぐために知っておくべきこと
残念ながら、先週末は多くの人にとって明るいニュースばかりではありませんでした。世界は史上最大級のサイバー攻撃を目撃することとなり、数千ものシステムが人質に取られ、その被害は地球規模へと拡大しました。
銀行、通信会社、そして病院までもが、この世界的なランサムウェア攻撃「WannaCry」の餌食となりました。このマルウェアはコンピュータをロックし、解除と引き換えに高額な身代金を要求するものです。金曜日の時点でWannaCryの初期亜種が検出された頃には、すでに数十万台のコンピュータが感染し、数百万ドル相当のデータが危機に晒されていました。
WannaCryランサムウェアとは?
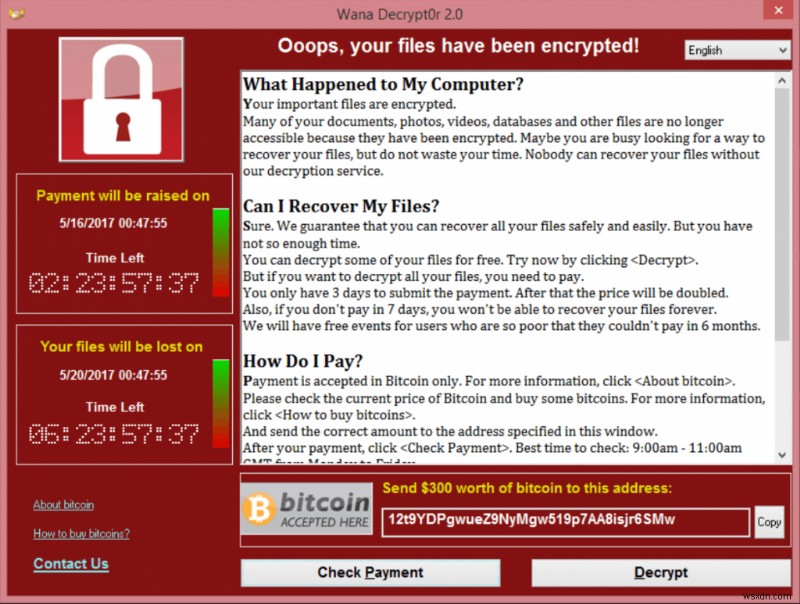
WannaCry(WanaCrypt0r 2.0)は、Microsoft Windowsを標的とするランサムウェアプログラムです。金曜日に発生したこの大規模サイバー攻撃では、150か国・23万台以上のコンピュータが感染し、28言語でビットコインによる身代金の支払いが要求されました。攻撃は、フィッシングメールのほか、パッチ未適用のシステム上でコンピュータワームとして自己増殖するなど、複数の手法で拡散しました。
このウイルスに感染すると、システムを起動した時点で、すべての文書ファイルが暗号化されている可能性があります。数日以内に身代金を支払わなければ、データは消去されてしまいます。身代金はビットコインでの支払いを求められ、購入方法から送金先のビットコインアドレスまで、詳細な手順書まで添付されているのです。
サイバー犯罪者たちがビットコインを支払い手段として選んだ理由は明白です。非中央集権的で、規制がなく、ほぼ追跡不可能だからです。
サイバー攻撃の第2波が始動
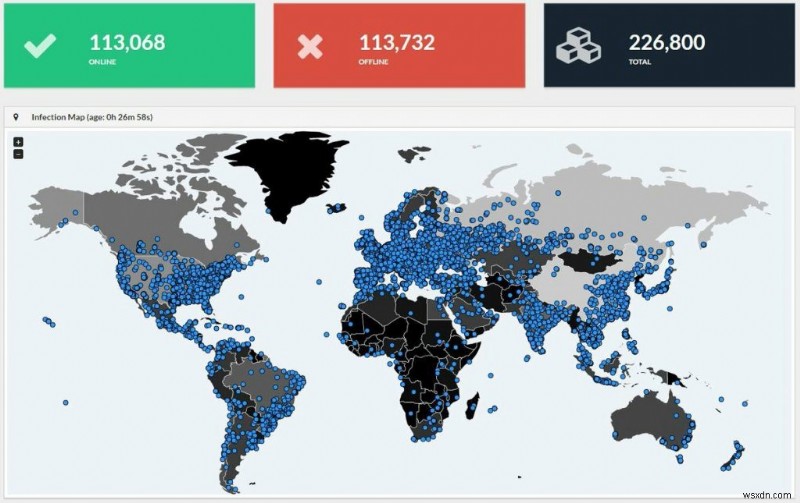
WannaCry感染マップの一端。その数字は今も増え続けています。
このランサムウェア攻撃は、中国、ロシア、スペイン、イタリア、ベトナムなど世界中の多くのPCに打撃を与えました。中でも特に注目を集めたのがイングランドの一部の病院です。システムがロックダウンされ、数千人の命が危険にさらされたからです。
攻撃の背後にいたのは誰か?その動機は?
ハッカーの正体は現在も不明ですが、有力視されている説によると、ハッカーたちは米国国家安全保障局(NSA)がテロ組織や敵対国家が使用するWindowsコンピュータへの侵入を目的として開発した「EternalBlue(エターナルブルー)」と呼ばれるハッキングツールを悪用したとされています。
マイクロソフトは数か月前にこの脆弱性へのパッチを提供していましたが、すべてのユーザーがシステムを更新していたわけではありません。この更新漏れこそが、依然として匿名のままのハッカーたちに悪用される隙となってしまったのです。
事態はさらに悪化する
セキュリティ研究者によると、このランサムウェアはデータファイルを暗号化した上で、300ドル相当のビットコインを身代金として要求します。3日以内に支払われない場合、金額は倍増。さらに1週間が経過すると、暗号化されたファイルは完全に削除されてしまうのです。
WannaCryランサムウェアから身を守る方法
ランサムウェアは犯罪者にとって非常に儲かるビジネスであるため、この種の攻撃の頻度は今後ますます増加していくことが予想されます。
CNN Techの報道によれば、「このランサムウェアは、マイクロソフト(MSFT)が3月にセキュリティパッチを公開済みだったWindowsの脆弱性を悪用して拡散している。しかし、システムを更新していなかったコンピュータやネットワークは依然として危険に晒されている」とのことです。
まず最優先で行うべきは、システムに最新版のウイルス対策ソフトがインストールされているかの確認です。加えて、Windows SMBサーバー向けのマイクロソフトの最新セキュリティアップデートも必ず適用しましょう。Server Message Block(SMB)の有効化・無効化の詳細については、マイクロソフトの公式ドキュメントをご参照ください。
また、幸いにもまだ感染していないのであれば、WannaCryランサムウェアから身を守る方法について、マイクロソフトの公式ガイドラインも確認しておくことをおすすめします。
さらに、以下の「回避策」も役立つかもしれません。
SMBv1を無効にする
Windows Vista以降をお使いのお客様
マイクロソフトサポート技術情報 KB2696547 をご参照ください。
Windows 8.1またはWindows Server 2012 R2以降をお使いのお客様向けの代替手順
クライアントOSの場合:
- コントロールパネルを開き、「プログラム」→「Windowsの機能の有効化または無効化」をクリックします。
- Windowsの機能ウィンドウで、「SMB 1.0/CIFS ファイル共有のサポート」のチェックボックスをオフにし、「OK」をクリックしてウィンドウを閉じます。
- システムを再起動します。
サーバーOSの場合:
- サーバーマネージャーを開き、「管理」メニューから「役割と機能の削除」を選択します。
- 機能ウィンドウで、「SMB 1.0/CIFS ファイル共有のサポート」のチェックボックスをオフにし、「OK」をクリックしてウィンドウを閉じます。
- システムを再起動します。
回避策の影響:
対象システム上でSMBv1プロトコルが無効化されます。
回避策を元に戻す方法:
上記の手順を逆にたどり、「SMB 1.0/CIFS ファイル共有のサポート」のチェックボックスをオンにして、同機能を有効な状態に復元してください。
そもそもランサムウェアに感染しないためには?
ランサムウェアは絶えず進化を続け、システムへ感染する新たな手法を編み出しているため、攻撃そのものを完全に「回避」することは困難です。しかし、確実にできる対策があります。それはデータのバックアップです。バックアップがあれば、万一感染しても何も失うことはありませんし、自分のデータを取り戻すために「身代金」を支払う必要もなくなります。
以下の対策を実践することで、あらゆる種類のマルウェア・ランサムウェア攻撃から総合的に身を守ることができます。
- 不審なメールは絶対に開かない:メールは主要な感染経路の一つです。見覚えのない差出人からのリンクや添付ファイルは決して開かないでください。
- セキュリティソフトを導入する:攻撃対象領域を最小限に抑えるため、信頼できるセキュリティソフトを導入しましょう。
- 古いOSを使わない:Windows VistaやXPなど、サポート終了済みの旧バージョンでの作業は避けましょう。
- 重要データをバックアップする:ランサムウェア感染に備えて、大切なデータはすべてバックアップしておきましょう。たとえサイバー犯罪者にPCを乗っ取られても、失うものはありません。おすすめはRight Backupのような、シンプルかつ安全に貴重なデータを守るクラウドストレージサービスです。
- 常に最新の状態に保つ:OSおよびすべてのソフトウェアを最新バージョンに更新しましょう。
- 身代金は支払わない:身代金を支払ってもデータが復元される保証は一切ありません。支払いは犯罪を助長するだけです。
これらのガイドラインを実践して、サイバー犯罪者の悪意ある企みの一歩先を行きましょう。
プライバシーはかけがえのない財産です。どうか安全第一で…
-
Windows 10でWindows Helloをセットアップする方法【顔認証・指紋認証の使い方】
以下の手順に従えば、Windows 10のPCでWindows Helloを簡単にセットアップして利用開始できます。 Windows Helloは、Windows 10に搭載された先進的な機能で、指紋認証・顔認証・虹彩認証といった生体情報を使ってログインできるようにするものです。この機能はPCに生体認証によるセキュリティレイヤーを追加し、従来のパスワード入力とは異なる新しいログイン手段を提供します。従来のパスワード方式と比べて、Windows Helloはユーザーフレンドリーで、安全かつ信頼性が高いと評価されています。なお、Windows Helloを設定するには、専用の赤外線カメラアレイまた
-
Windows PCを高速化!おすすめオーバークロックソフト6選
Windows PCの動作が遅くなり、パフォーマンスが低下していると感じたら、オーバークロックソフトの導入を検討してみましょう。そもそもオーバークロックとは何か、なぜおすすめなのか、この記事で詳しく解説します。 オーバークロックとは、CPUやGPU、RAMなどの特定パーツのクロック速度を、工場出荷時の設定値よりも引き上げて動作させることです。PC全体を買い替えなくても性能を引き出せるのが大きな魅力で、対象は主にCPU・GPU・メモリです。デフォルト設定以上のパフォーマンスを実感できるでしょう。 注意点:オーバークロックには、グラフィック処理の重いソフトが快適に動く、処理速度が向上するといったメ