
Windows 11/10のグループポリシーでドキュメントのアクセスを監査・監視する方法
グループポリシーを活用すると、Windowsパソコン上で発生したさまざまな変更を監査(モニタリング)できます。「誰がいつログオンしたのか」「誰がどのドキュメントを開いたのか」「新しいユーザーアカウントを作成したのは誰か」「セキュリティポリシーが変更されていないか」といった情報を把握でき、セキュリティ管理に非常に役立ちます。
グループポリシーで監査ポリシーを設定する
まず、スタートメニューの検索ボックスに secpol.msc と入力し、Enterキーを押して「ローカル セキュリティ ポリシー」を開きます。
左側ペインの「セキュリティの設定」配下にある「ローカル ポリシー」を展開し、「監査ポリシー」を選択します。
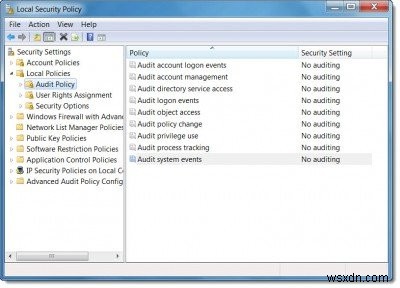
ここで監査できる主な項目は以下の通りです。
- アカウント ログオン イベント: コンピューターが、自身が権限を持つアカウントの資格情報を検証するたびに生成されます。
- アカウント管理: アカウント名の変更、アカウントの有効化・無効化、アカウントの作成・削除、パスワードの変更、ユーザーグループの変更などを確認できます。
- ディレクトリ サービスのアクセス: 独自のシステムアクセス制御リスト(SACL)を持つActive Directoryオブジェクトへ誰かがアクセスしたタイミングを監視します。
- ログオン イベント: ログオン中のユーザーアカウントのログオンセッションが終了するたびに、ログオフイベントとして記録されます。
- オブジェクト アクセス: ファイル、フォルダー、プリンター、レジストリキーなどのオブジェクトが使用されたタイミングを確認できます。
- ポリシーの変更: ローカルセキュリティポリシーに対する変更を監査します。
- 特権使用: ユーザーが許可されているタスクをコンピューター上で実行したタイミングを監視します。
- プロセスの追跡: プログラムの起動やプロセスの終了といったイベントを追跡します。
- システム イベント: コンピューターのシャットダウンや再起動、あるいはプロセス・プログラムが権限のない操作を試みたタイミングを監視できます。
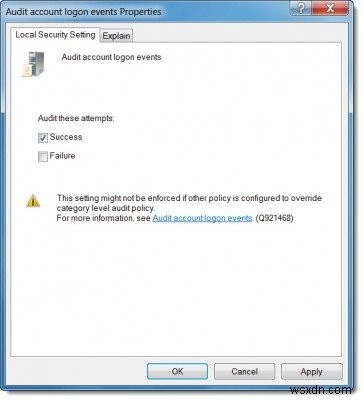
監視したい項目をダブルクリックし、「成功」オプションにチェックを入れて「適用」をクリックします。各項目の詳しい説明は「説明」タブで確認できます。
特定のドキュメントへの監査を有効にする
ドキュメントの監視を有効化するには、対象ファイルを右クリックして「プロパティ」を開きます。
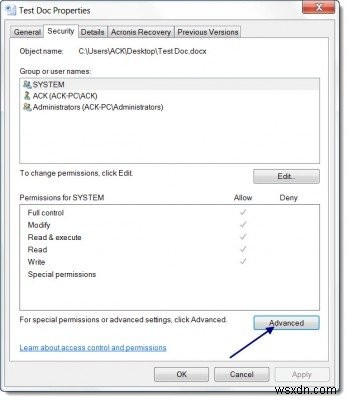
「セキュリティ」タブ →「詳細設定」→「監査」タブの順に選択します。
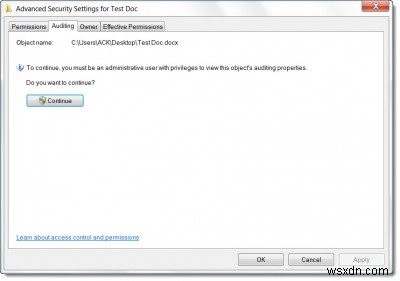
「続行」をクリックして「セキュリティの詳細設定」画面を開き、「追加」をクリックします。
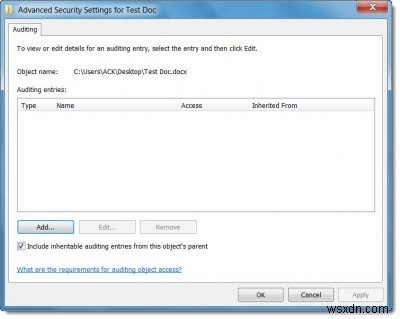
「選択するオブジェクト名を入力してください」の欄に、追跡対象とするユーザーまたはグループの名前を入力し、開いている4つのダイアログボックスそれぞれで「OK」をクリックします。
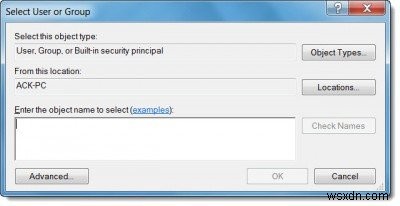
監査したいアクションのチェックボックスにチェックを入れ、「OK」をクリックすれば設定完了です。ファイルに対して監査できるアクションの詳細については、Microsoftの公式ドキュメントをご参照ください。
監査ログをイベントビューアーで確認する
監査ログを表示するには、スタートメニューの検索に イベント ビューアー(Event Viewer)と入力してEnterキーを押します。
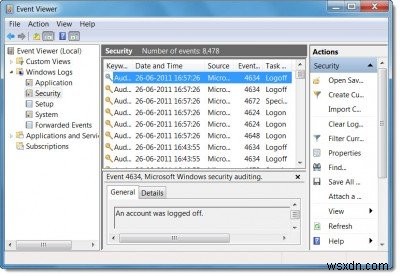
左側ペインで「Windows ログ」をダブルクリックし、「セキュリティ」を選択します。その後、気になるイベントをダブルクリックすると、ログの詳細を確認できます。
本記事が、Windows環境でのセキュリティ監査やファイルアクセスの監視にお役に立てば幸いです。
-
グループポリシーを使ってWindows 11/10でCredential Guard(資格情報ガード)を有効にする方法
本記事では、グループポリシーを使用して、Windows 11/10でCredential Guard(資格情報ガード)を有効にする手順を詳しく解説します。Credential Guardは、Windows 11/10に搭載されている主要なセキュリティ機能のひとつで、ドメイン資格情報へのハッキング攻撃を防ぎ、攻撃者による企業ネットワークの乗っ取りを未然に阻止することができます。 Windows 11/10でCredential Guardを有効化する前提条件 Credential Guardを利用できるのは、Windows 11/10 Enterprise(エンタープライズ)エディションのみです
-
Windows 11/10でセキュリティの質問をオン・オフにする方法|レジストリとグループポリシーの設定手順
Windows 11/10には、ローカルユーザーアカウントのパスワードをリセットする際に、あらかじめ設定したセキュリティの質問への回答を求める機能が搭載されています。この機能は不正ログインからアカウントを守る一定のセキュリティ効果がある一方、新しいローカルアカウントを作成するたびに質問への回答入力が必要になるため、手間だと感じるユーザーも少なくありません。 これまでの記事では、ローカルアカウント作成時にセキュリティの質問をスキップする方法や、PowerShellスクリプトを使って無効化する方法をご紹介してきました。本記事では、レジストリエディターまたはグループポリシーエディターを使用して、セキ