
Windows 11/10でログインパスワードポリシーとアカウントロックアウトポリシーを強化する方法
コンピューターを不正利用から守るために、Windows 11/10/8/7にはパスワードによる保護機能が標準で備わっています。強力なパスワードこそが、PCのセキュリティにおける最初の防衛線です。
Windowsパソコンのセキュリティをさらに高めたい場合は、内蔵のローカルセキュリティポリシー(secpol.msc)を活用して、Windowsログインパスワードポリシーを強化できます。数多くの設定項目の中に、パスワードポリシーを細かく構成するための便利なオプション群が含まれています。
Windowsログインパスワードポリシーを強化する
ローカルセキュリティポリシーを開くには、「ファイル名を指定して実行」を起動し、secpol.mscと入力してEnterキーを押します。左ペインで[アカウント ポリシー]>[パスワードのポリシー]をクリックすると、右側にパスワードポリシーの設定一覧が表示されます。
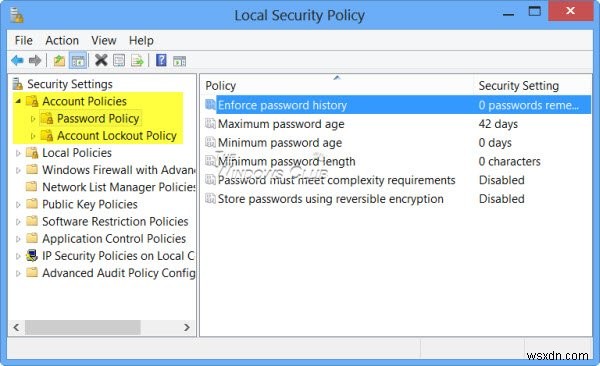
各項目をダブルクリックするとプロパティ画面が開き、ドロップダウンメニューから希望の値を選択できます。設定を変更したら、必ず「適用」または「OK」をクリックして確定してください。
1] パスワードの履歴を適用する
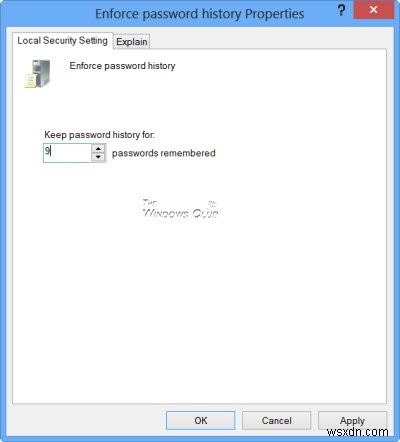
このポリシーを利用すると、ユーザーが以前使った古いパスワードを繰り返し再利用することを防げます。具体的には、古いパスワードを再利用できるようになるまでに、ユーザーアカウントに関連付ける必要がある新しいパスワードの数を指定します。既定値は、ドメインコントローラーで24、スタンドアロンサーバーで0です。
2] パスワードの有効期間(最大)
一定の日数が経過したらユーザーにパスワード変更を強制できます。1〜999日の範囲で有効期限を設定できるほか、「0」に設定すればパスワードを無期限にすることも可能です。既定値は42日です。
3] パスワードの有効期間(最小)
パスワードを変更できるようになるまでの最短使用期間を設定します。1〜998日の範囲で指定するか、「0」に設定すれば即時変更を許可できます。既定値はドメインコントローラーで1、スタンドアロンサーバーで0です。この設定単体ではパスワードポリシーの強化には直接つながりませんが、ユーザーが短時間のうちに何度もパスワードを変更しすぎるのを防ぎたい場合に役立ちます。
4] パスワードの長さ(最小文字数)
ブルートフォース攻撃などの不正アクセスを防ぐうえで必ず設定しておきたい重要な項目です。1〜14文字の範囲で指定できるほか、「0」に設定すればパスワードなしでのログオンも許可されます。既定値はドメインコントローラーで7、スタンドアロンサーバーで0です。
さらに2つの設定も必要に応じて有効化できます。それぞれのプロパティ画面を開き、「有効」を選択して「適用」をクリックすればポリシーが有効になります。
5] パスワードは複雑さの要件を満たす必要がある
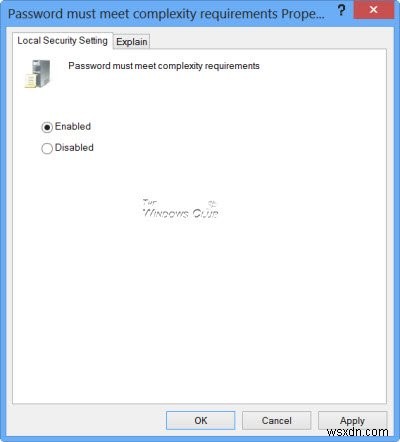
パスワードをより複雑にし、推測や解読を困難にするために活用したい重要な設定です。このポリシーを有効にすると、パスワードは以下の最低要件を満たす必要があります。
- ユーザーのアカウント名、またはフルネームから2文字を超えて連続する部分を含まないこと
- 6文字以上であること
- 次の4種類のうち、3種類以上の文字を含むこと
- 英大文字(A〜Z)
- 英小文字(a〜z)
- 数字(0〜9)
- 記号(例:!、$、#、%)
6] 可逆暗号化を使用してパスワードを保存する
このセキュリティ設定は、OSが可逆暗号化方式でパスワードを保存するかどうかを決定します。可逆暗号化での保存は、実質的に平文でパスワードを保存しているのと同じであり、大きなリスクを伴います。そのため、アプリケーションの要件がパスワード情報の保護よりも明確に優先される場合を除き、このポリシーは絶対に有効にしないでください。
あわせて読みたい:Windowsでパスワードポリシーをカスタマイズする方法
Windows 11/10のアカウントロックアウトポリシー
パスワードポリシーをさらに強化するなら、ロックアウトの期間やしきい値も設定しましょう。一定回数ログインに失敗するとアカウントがロックされる仕組みにより、総当たり攻撃を試みる攻撃者の足止めが可能になります。設定するには、左ペインで[アカウント ロックアウトのポリシー]をクリックします。
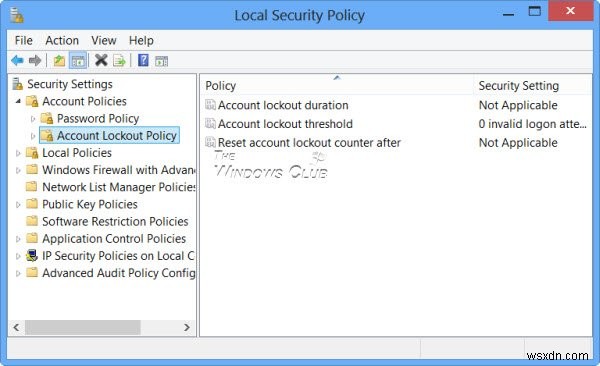
1] 無効なログオンのアカウントロックアウトしきい値
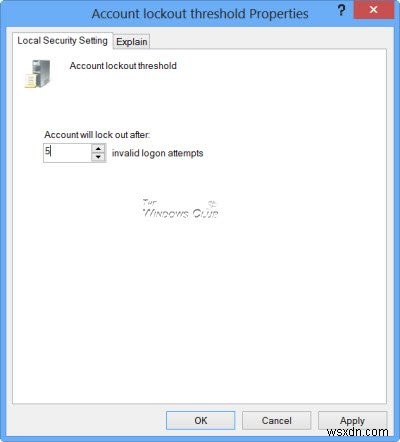
このポリシーを設定すると、ログオンに失敗してもよい回数を制御できます。既定値は0(ロックしない)ですが、0〜999回の範囲で失敗ログオンの上限を指定できます。
2] アカウントロックアウトの期間
ロックされたアカウントが自動的に解除されるまでの時間を分単位で指定します。0分〜99,999分の範囲で設定可能です。このポリシーは「アカウントロックアウトのしきい値」とセットで設定する必要があります。
3] ロックアウトカウンターのリセット
このセキュリティ設定は、ログオンに失敗した後、失敗回数カウンターが0にリセットされるまでの待ち時間(分)を決定します。設定範囲は1分〜99,999分です。こちらも「アカウントロックアウトのしきい値」と組み合わせて設定する必要があります。
安全で快適なPCライフをお過ごしください!
ところで、Windowsの監査ポリシーツールであるAuditPolをご存じですか?セキュリティ監査に興味がある方は、ぜひチェックしてみてください。
-
Windows 11/10で管理者権限を失ったときの復旧方法【初心者向け完全ガイド】
最近、Windows 11/10/8/7のPCで管理者権限を失い、システムの操作や設定変更が一切できなくなったという相談が急増しています。この問題に共通しているのは、管理者権限を失ったユーザーのほとんどが、システム上に管理者アカウントを1つしか持っていないという点です。管理者権限を失うと、Windowsアプリの利用、コントロールパネルでの設定の新規作成や変更、スナップインの使用など、さまざまな機能に支障が出る可能性があります。 システムを快適に使い続けるには、何としても管理者権限を取り戻す必要があります。しかし、あらゆる操作自体に管理者権限が求められるため、どうやって権限を復旧すればよいのか悩
-
Windows 11/10でパスワードポリシーをカスタマイズする2つの方法
Webサイトによっては、アカウント登録時に「8文字以上」「大文字・小文字を混ぜる」など、あらかじめ決められた基準を満たすパスワードの入力を求められることがあります。実はこのような機能はWindows 11/10/8/7にも導入でき、「ローカルセキュリティポリシー」または「管理者権限のコマンドプロンプト」を使って設定できます。なお、ローカルセキュリティポリシー(secpol.msc)はPro/Enterprise/Educationエディション限定の機能のため、Homeエディションをお使いの場合は後述のコマンドプロンプトによる方法を利用してください。 パスワードポリシーで変更できる項目 Wind