
Windows 11/10のグループポリシーを使ってドキュメントを監査・監視する方法
Windowsのグループポリシー(ローカル セキュリティ ポリシー)を活用すると、PC上で発生したさまざまな変更を監査(モニタリング)できます。誰がいつログオンしたのか、誰がドキュメントを開いたのか、新しいユーザーアカウントを作成したりセキュリティポリシーを変更したりしたのは誰なのかといった操作の記録を残せるため、セキュリティ管理に非常に役立ちます。
グループポリシーでドキュメントを監視する手順
1. 監査ポリシーを開く
スタートメニューの検索ボックスに「secpol.msc」と入力し、Enterキーを押して「ローカル セキュリティ ポリシー」を起動します。
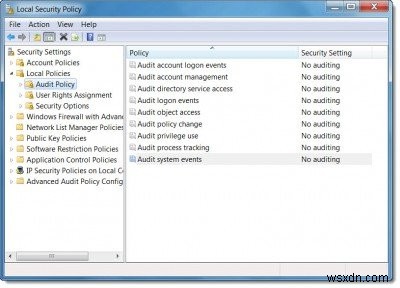
左側のペインで「セキュリティの設定」を展開し、「ローカル ポリシー」→「監査ポリシー」を選択します。
2. 監査できる主な項目
- アカウント ログオン イベント: コンピューターが自身に権限を持つアカウントの資格情報を検証するたびに記録されます。
- アカウント管理: アカウント名の変更、アカウントの有効化・無効化、アカウントの作成・削除、パスワードの変更、ユーザーグループの変更などを確認できます。
- ディレクトリ サービスのアクセス: 独自のシステム アクセス制御リスト(SACL)を持つActive Directoryオブジェクトへのアクセスを監視します。
- ログオン イベント: ログオン中のユーザーのセッションが終了(ログオフ)するたびに記録されます。
- オブジェクト アクセス: ファイル、フォルダー、プリンター、レジストリキーなどのオブジェクトがいつ使用されたかを確認できます。
- ポリシーの変更: ローカル セキュリティ ポリシーへの変更を監査します。
- 特権の使用: ユーザーが許可されたタスクをコンピューター上で実行したタイミングを監視します。
- プロセスの追跡: プログラムの起動やプロセスの終了などのイベントを追跡します。
- システム イベント: シャットダウンや再起動の実行、あるいはプロセスやプログラムが権限のない操作を行おうとしたタイミングを監視できます。
3. 監査ポリシーを有効にする
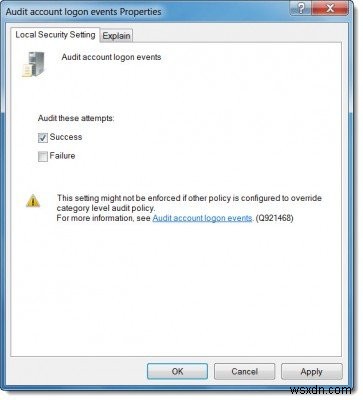
監視したい項目をダブルクリックし、「成功」オプションにチェックを入れて「適用」をクリックします。各項目の詳細については「説明」タブで確認できます。なお、失敗した試行も記録したい場合は「失敗」にもチェックを入れておきましょう。
4. 特定のファイルやフォルダーの監査を設定する
ドキュメントの監視を有効にするには、対象のファイルを右クリックして「プロパティ」を開きます。
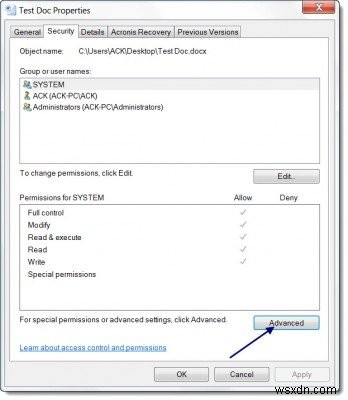
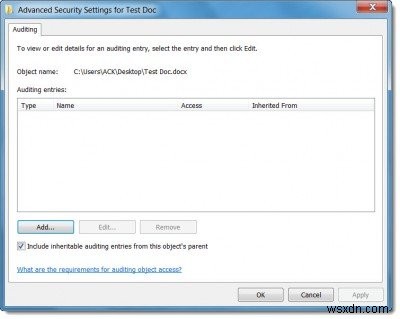
「セキュリティ」タブ→「詳細設定」→「監査」タブの順に選択します。
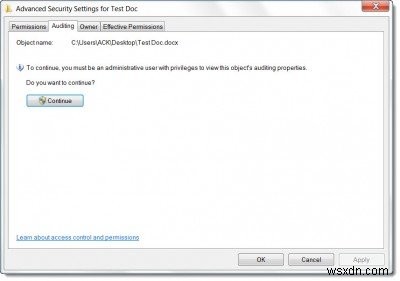
「続行」をクリックして「セキュリティの詳細設定」画面を開き、「追加」をクリックします。
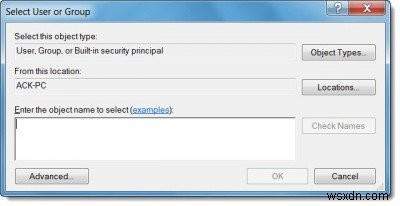
「選択するオブジェクト名を入力してください」の欄に、操作を記録したいユーザーまたはグループの名前を入力し、開いている4つのダイアログそれぞれで「OK」をクリックします。
監査したい操作のチェックボックスにチェックを入れ、「OK」をクリックします。ファイルに対して監査可能な操作の詳細については、Microsoftの公式ドキュメントを参照してください。
5. 監査ログを確認する
監査ログを表示するには、スタートメニューの検索ボックスに「イベントビューアー」と入力し、Enterキーを押します。
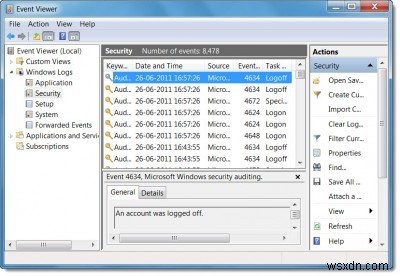
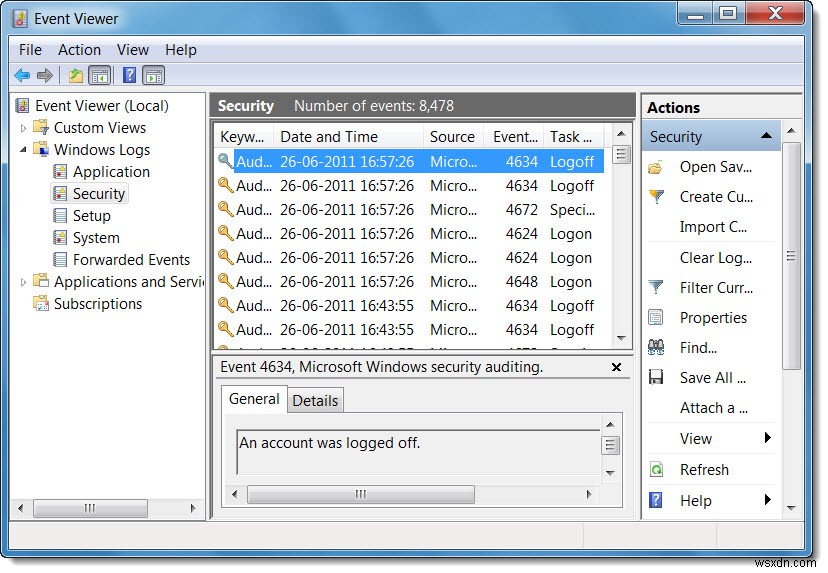
左側のペインで「Windows ログ」をダブルクリックし、「セキュリティ」をクリックします。次に、確認したいイベントをダブルクリックすると、ログの詳細が表示されます。
この記事が皆さんの作業の参考になれば幸いです。
-
グループポリシーを使ってWindows 11/10でCredential Guard(資格情報ガード)を有効にする方法
本記事では、グループポリシーを使用して、Windows 11/10でCredential Guard(資格情報ガード)を有効にする手順を詳しく解説します。Credential Guardは、Windows 11/10に搭載されている主要なセキュリティ機能のひとつで、ドメイン資格情報へのハッキング攻撃を防ぎ、攻撃者による企業ネットワークの乗っ取りを未然に阻止することができます。 Windows 11/10でCredential Guardを有効化する前提条件 Credential Guardを利用できるのは、Windows 11/10 Enterprise(エンタープライズ)エディションのみです
-
Windows 11/10でセキュリティの質問をオン・オフにする方法|レジストリとグループポリシーの設定手順
Windows 11/10には、ローカルユーザーアカウントのパスワードをリセットする際に、あらかじめ設定したセキュリティの質問への回答を求める機能が搭載されています。この機能は不正ログインからアカウントを守る一定のセキュリティ効果がある一方、新しいローカルアカウントを作成するたびに質問への回答入力が必要になるため、手間だと感じるユーザーも少なくありません。 これまでの記事では、ローカルアカウント作成時にセキュリティの質問をスキップする方法や、PowerShellスクリプトを使って無効化する方法をご紹介してきました。本記事では、レジストリエディターまたはグループポリシーエディターを使用して、セキ