
Windows 11/10のワークグループモードでユーザーの操作履歴を追跡する方法|監査ポリシーとイベントビューアーの使い方
Windowsのマルチユーザー機能のおかげで、学校や大学、オフィスといった公共の場でも、1台のPCを複数人で快適に利用できるようになっています。こうした環境では通常、管理者がユーザーの操作状況を見守る体制を敷いています。しかし中には、権限を超えてワークグループモードで構成されたアカウントを勝手に変更してしまうユーザーもおり、それがセキュリティ上の問題につながることもあります。
そこで本記事では、Windowsに監査ポリシー(Audit Policy)を設定して、ユーザーのアクティビティを記録・追跡できるようにする方法を解説します。監査ポリシーを有効化しておけば、管理の安全性が高まるだけでなく、万一不正操作が発生した際にもログをもとに該当ユーザーを特定し、適切に対処できるようになります。紹介する手順はWindows 11/10/8.1/8/7で共通して使えます。
監査ポリシーでユーザーアクティビティの追跡を有効にする
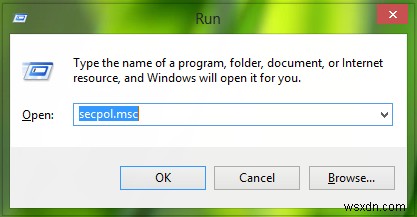
手順1. Windowsキー + Rを押して「ファイル名を指定して実行」ダイアログを開き、secpol.mscと入力してEnterキーを押します。「ローカル セキュリティ ポリシー」が起動します。
手順2. 「ローカル セキュリティ ポリシー」ウィンドウの左側で、セキュリティの設定 > ローカル ポリシー > 監査ポリシーの順に展開します。以下のような画面が表示されるはずです。
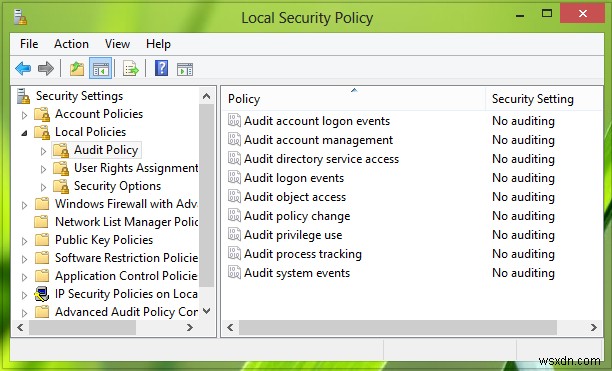
手順3. 右側のペインには、既定で「監査しない」に設定された9つの監査ポリシーが並んでいます。各ポリシーを順番にダブルクリックし、「成功」と「失敗」の両方にチェックを入れて、「適用」→「OK」の順にクリックしてください。すべてのポリシーに対して同じ操作を行います。
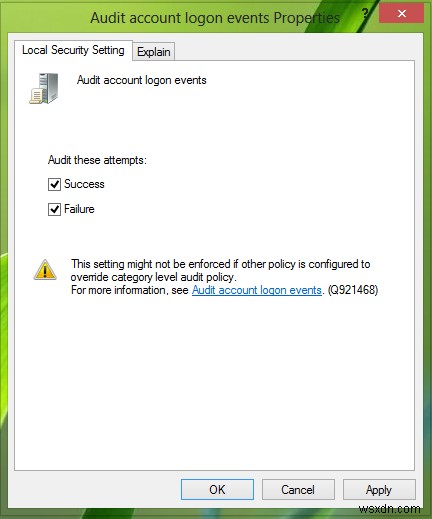
これで、Windowsがユーザーの操作を記録するようになります。
なお、設定を確実に反映させたい場合は、コマンドプロンプトでgpupdate /forceを実行するか、PCを再起動しておくと安心です。
イベントビューアーで記録された操作履歴を確認する
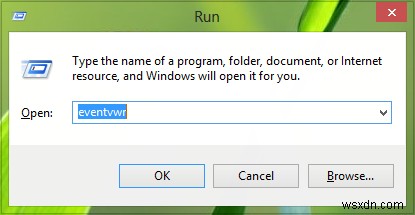
手順1. Windowsキー + Rを押して「ファイル名を指定して実行」を開き、eventvwrと入力してEnterキーを押すと、「イベントビューアー」が起動します。
手順2. 左側のペインから「Windowsログ」 > 「セキュリティ」を選択します。セキュリティに関するすべてのイベントがここに記録されています。
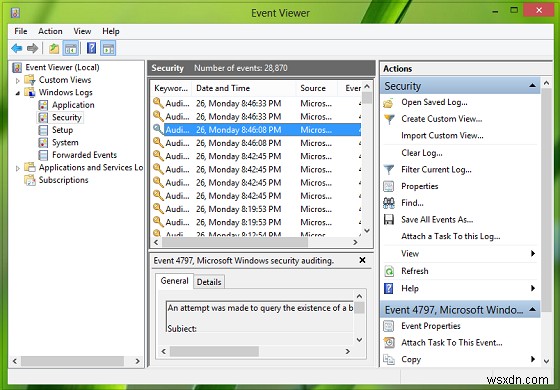
手順3. 中央のペインで任意のイベントをクリックすると、その詳細情報が下部に表示されます。
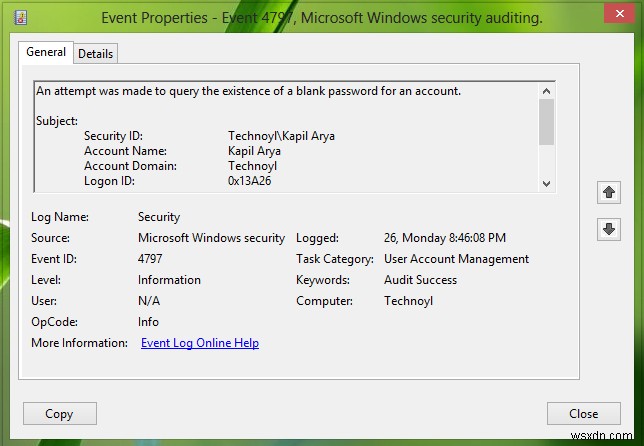
ワークグループモードのユーザー操作に対応する主なイベントID一覧
以下は、ワークグループモードのアカウントに対するユーザー操作をカバーするイベントIDの一覧です。「成功の監査」として記録されます。
1. ユーザーの作成
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4720 | ユーザー アカウント管理 | ユーザー アカウントが作成されました |
| 4722 | ユーザー アカウント管理 | ユーザー アカウントが有効化されました |
| 4728 | セキュリティ グループの管理 | メンバーがセキュリティが有効なグローバル グループに追加されました |
| 4732 | セキュリティ グループの管理 | メンバーがセキュリティが有効なローカル グループに追加されました |
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました |
2. ユーザーの削除
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4726 | ユーザー アカウント管理 | ユーザー アカウントが削除されました |
| 4729 | セキュリティ グループの管理 | メンバーがセキュリティが有効なグローバル グループから削除されました |
| 4733 | セキュリティ グループの管理 | メンバーがセキュリティが有効なローカル グループから削除されました |
3. ユーザーアカウントの無効化
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4725 | ユーザー アカウント管理 | ユーザー アカウントが無効化されました |
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました |
4. ユーザーアカウントの有効化
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4722 | ユーザー アカウント管理 | ユーザー アカウントが有効化されました |
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました |
5. パスワードのリセット
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4724 | ユーザー アカウント管理 | アカウントのパスワードをリセットしようとしました |
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました |
6. プロファイル パスの設定
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました(プロファイル パスの設定を含む) |
7. アカウント名の変更
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4781 | ユーザー アカウント管理 | アカウント名が変更されました |
| 4738 | ユーザー アカウント管理 | ユーザー アカウントが変更されました |
8. ローカル グループの作成
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4731 | セキュリティ グループの管理 | セキュリティが有効なローカル グループが作成されました |
| 4735 | セキュリティ グループの管理 | セキュリティが有効なローカル グループが変更されました |
9. ローカル グループへのユーザー追加
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4732 | セキュリティ グループの管理 | メンバーがセキュリティが有効なローカル グループに追加されました |
10. ローカル グループからのユーザー削除
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4733 | セキュリティ グループの管理 | メンバーがセキュリティが有効なローカル グループから削除されました |
11. ローカル グループの削除
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4734 | セキュリティ グループの管理 | セキュリティが有効なローカル グループが削除されました |
12. ローカル グループ名の変更
| イベントID | カテゴリ | 説明 |
|---|---|---|
| 4781 | ユーザー アカウント管理 | アカウント名が変更されました |
| 4735 | セキュリティ グループの管理 | セキュリティが有効なローカル グループが変更されました |
まとめ・注意点
以上の手順により、誰が・いつ・どんなアカウント操作を行ったのかをログとして追跡できるようになります。本記事の手順は、ワークグループモードのWindows 11/10/8.1に適用されるものであり、Active Directoryドメイン環境の場合はグループポリシー経由で監査設定を行うなど、手順が異なる点にご注意ください。
また、セキュリティログには保存容量の上限があるため、長期間の記録が必要な場合は、イベントビューアーのプロパティからログの最大サイズや上書きポリシーを調整しておくことをおすすめします。
-
Windows 10でユーザーアカウントを切り替える4つの方法|複数アカウントの作成手順も解説
デジタル化が進んだ現代では、テクノロジーの活用はもはや欠かせないものとなっています。仕事でも、娯楽でも、日常のタスクをこなすときでも、私たちは常にデバイスと向き合って生活しています。 PCを複数人で共有する場合、Windows 10ならそのプロセスが格段に簡単になります。同じデバイス上に複数のアカウントを作成できるため、同僚や家族など、誰とデバイスを共有する場合でも、ユーザーごとに個別のアカウントを用意すれば、それぞれが独自のストレージ、デスクトップ、アプリ、各種設定を持つことができます。 職場では、1台のデバイスを複数の従業員で使い回すケースも少なくありません。しかし、自分の不在時に他の人
-
Windows 10 PCでアクティビティ履歴を表示・管理する完全ガイド
アクティビティ履歴は、Windowsユーザーにとって最も気になる機能の一つです。Windows 10は、ローカルおよびクラウド上であなたのあらゆる活動を記録・保存していることをご存じでしょうか。この履歴には、閲覧履歴から位置情報まで、さまざまなデータが含まれています。幸いなことに、Microsoftは保存されているデータを簡単に確認できる仕組みを用意しており、必要に応じて削除することも可能です。本記事では、Microsoftがどのようにアクティビティを追跡・保存しているのか、そしてWindows 10でアクティビティ履歴を表示する方法を詳しく解説します。アクティビティ履歴とは?アクティビティ履