
Windows 10のユーザーアカウント制御(UAC)と管理者権限の正しい使い方
家庭や家族のネットワーク管理者を務めている方は多いのではないでしょうか。家族の誰かが、悪意のあるソフトウェアをうっかりインストールしたり、意図せず設定を壊してしまうことは珍しくありません。だからこそ、使用するWindowsユーザーアカウントの種類が重要になってくるのです。
ネットワーク上の全員が「管理者」アカウントを使っていたら、トラブルの元になります。とはいえ、「標準ユーザー」アカウントにできること・できないことについては、誤解を招く情報も少なくありません。この記事で押さえておきたいポイントを詳しく解説します。
Windowsユーザーアカウントとは?
Windows 10パソコンを使用するたびに、必ずユーザーアカウントにログインしています。自分だけが使うパソコンであれば、おそらく管理者アカウントを持っているはずです。管理者アカウントは特権を持つアカウントで、通常はパスワードによる確認さえ済ませれば、システムに対してほぼ無制限にあらゆる操作を実行できます。
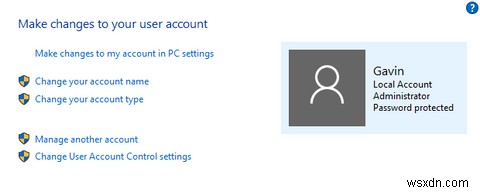
一方、標準アカウントでも、文字どおりパソコンを利用することは可能です。インターネット閲覧、メール送受信、ゲーム、ソフトウェアの使用などができます。さらに、一部のシステム変更も制限付きで行えますが、同じシステム上の他のユーザーに影響を及ぼす操作はできません。
また、Windows 10には子ども専用の「子供」アカウントも用意されています。このアカウントにはさまざまな制限が設けられており、保護者による監視機能も統合されています。Windowsには親御さん向けのペアレンタルコントロール機能も組み込まれているのです。
本当に考慮すべきなのは、アカウントの種類と「ユーザーアカウント制御(UAC)」設定の組み合わせです。
UACとユーザーアカウントの仕組みを理解する
標準アカウントと管理者アカウントのどちらでも、既定ではUACが有効になっています。これを真っ先に無効化するユーザーもいますが、「不要だし時間の無駄」という判断は早計かもしれません。
視点を変えて考えてみましょう。パスワードの入力を求められるたびに、悪意のあるプロセスも同じようにパスワードを知る必要があることが分かります。もし悪意あるプロセスがパスワードを知らなければ、深刻な被害から一瞬で身を守れるだけでなく、復旧にかかる膨大な時間まで節約できるのです。
それでは、UACがそれぞれのアカウントでどう機能するのかを見ていきましょう。
実は、標準アカウントと管理者アカウントのどちらも、リソースへのアクセスやプログラムの実行は「標準ユーザー」のセキュリティコンテキスト内で行われています。UACを有効にすると、各アプリケーションは管理者アクセストークンによる承認を必要とします。
つまり、管理者アカウントであれ標準アカウントであれ、同じセキュリティメカニズムによって保護されているのです。異なるのは各アカウントに与えられた権限であり、その権限はユーザーアカウント制御によって調整されます。
ユーザーアカウント制御のプロンプト
UACが有効な場合、標準アカウントはセキュリティを維持するために、さまざまなレベルのプロンプトを受け取ります。これらのプロンプトにより、ユーザーはシステムへの重要な変更を一つひとつ確認し、未知の・予期しない変更を拒否できるのです(少なくとも理論上は)。
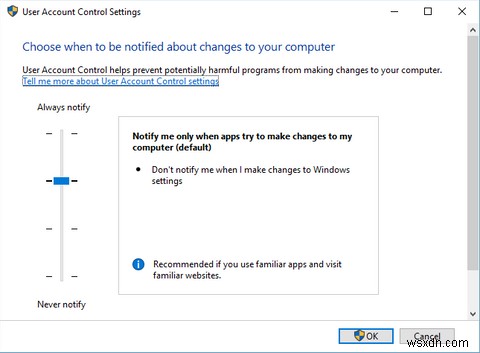
UACの4つのレベル
UACは以下の4段階のレベルから選択できます。
- 常に通知する:最高レベル。すべてのアプリケーション、ソフトウェア、Windows設定の変更について検証を要求します。
- アプリがコンピューターの変更を試みる場合のみ通知する:既定のUACレベル。新しいアプリケーションには検証を求めますが、Windows設定の変更には通知しません。
- アプリがコンピューターの変更を試みる場合のみ通知する(デスクトップを暗転しない):既定のUACレベルと同一ですが、検証プロンプトの表示時にデスクトップを暗転させません。
- 常に通知しない:最低レベル。指定したユーザーアカウントに対し、システム変更に関する通知が一切表示されません。
ほとんどのユーザーには既定の設定で十分でしょう。違いは受け取るプロンプトの種類にあり、それはアカウントの種類によって決まります。
同意プロンプト
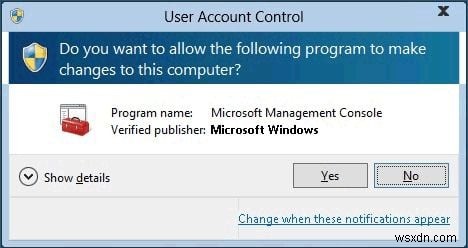
管理者アカウントには同意プロンプトが表示されます。このプロンプトは、検証を必要とする3つのUACレベルで現れます。管理者は同意プロンプトをクリックするだけで、システムへの変更を確定できるのです。
資格情報プロンプト
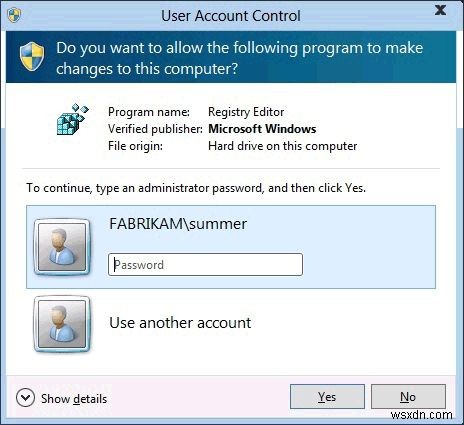
標準アカウントの場合は、代わりに資格情報プロンプトが表示されます。ログイン中の管理者アカウント向けの同意プロンプトとは異なり、資格情報プロンプトではシステム変更を承認するために管理者のパスワードの入力が必要です。
色分けの意味
UACの検証プロンプトは色分けもされています。これにより、標準・管理者どちらのアカウントでも、システムへのリスク度合いを一目で判断できます。
- 赤い背景と赤いシールドアイコン:アプリがグループポリシーによってブロックされているか、ブロック対象の発行元によるものです。
- 青い背景と青+金色のシールドアイコン:コントロールパネル項目など、Windows 10の管理アプリケーションです。
- 青い背景と青いシールドアイコン:Authenticode署名があり、ローカルコンピューターが信頼しているアプリケーションです。
- 黄色い背景と黄色いシールドアイコン:未署名、または署名済みでもローカルコンピューターがまだ信頼していないアプリケーションです。
管理者アカウントを使うべきか?
管理者アカウントは重要です。どのシステムにも必ず1つ存在し、これがなければソフトウェアのインストールなどの操作ができません。しかし、普段使うメインアカウントを管理者にすべきなのでしょうか。
答えは、実は「そのシステムを誰が使うか」にかかっています。
たとえば筆者の場合、自分だけが使うパソコンではパスワード保護された管理者アカウントを使用しています。一方ファミリーノートPCでは、パスワード保護された管理者アカウントに加え、UACを有効にした標準アカウントも併用しています。標準・管理者どちらにとっても、UACこそが大きな差を生む要素なのです。
つまり、管理者アカウントを既定として使う必要は必ずしもありません。確かに作業効率が上がる場面もありますが、パスワードの入力は数秒で済む話です。ただし、他のガイドで推奨されているような管理者アカウントの完全無効化まではおすすめしません。
繰り返しになりますが、これは誰がシステムを使うかに左右されます。完全に無効化するのではなく、アカウントを非表示にすることも可能です(Windowsには技術用途向けの隠しAdministratorアカウントが最初から存在します)。
さらに言えば、UACの通知をオフにするのは得策とは言えません。悪意のあるプロセスからシステムを守ってくれる基本的なセキュリティの層を、自分で取り払ってしまうだけだからです。
しかも、通知をオフにしてもUAC自体は動作し続けます。変わるのは、管理者アカウントではすべての承認リクエストが自動的に許可される点です。逆に標準アカウントの場合、すべての承認リクエストが即座に拒否されることになるので注意しましょう。
まとめ:適切なUAC設定を施した標準アカウントは、管理者アカウントと同等に実用的で、むしろ少し安全であると言えるでしょう。
-
Windows 10でユーザーアカウントの種類を変更する3つの方法
Windowsのバージョンにかかわらず、Windows OSを使用するにはユーザーアカウントの作成が必要です。最初に作成したアカウントは、既定で管理者(Administrator)アカウントになります。管理者アカウントでは、他の種類のアカウントでは制限される操作も実行できます。 自分一人だけでPCを使用しているのであれば、管理者アカウントのままでも問題ありません。しかし、家族や友人とPCを共有している場合は、標準ユーザーを作成するのが最適な選択肢となります。 Windows 10のアカウントの種類 以前のWindowsには「管理者」「標準」「ゲスト」の3種類のアカウントが存在しましたが、Win
-
Windows 11でユーザーアカウント制御(UAC)を無効にする3つの方法
Windows 11では、ユーザーアカウント制御(UAC)をさまざまな方法でオフにすることができます。UACとは、各種アプリがPCに対して変更を加えようとした際に、ユーザーの承認を求めるセキュリティ機能のことです。Windows 11ではデフォルトでUACのダイアログが表示されるようになっており、アプリが管理者権限で起動しようとすると、許可を求める画面が出てきます。この機能を不要だと感じる方も少なくありません。本記事では、Windows 11のユーザーアカウント制御を無効にする方法を詳しく解説します。 なぜ多くの人はUACを重要視しないのか? 多くの人が「はい」を押しているだけ レジストリエ