
VTech大規模情報漏洩事件――子供のデータを軽視する企業姿勢の実態
子供向け電子学習製品メーカーのVTechにとって、ある週は波乱に満ちたものとなりました。香港に本社を置く同社は、競合他社であるLeapFrogを7,200万ドルで買収し、市場シェアを大きく拡大。子供向け電子学習製品分野における主要な開発・供給メーカーとしての地位を確立しつつありました。ところが、その週は計画通りには進みませんでした。
VTechは2015年の大規模ハッキング被害を受けた後、利用規約を更新しました。しかもその内容は、責任を保護者側へ一方的に押し付けるものでした。
一体何が変更されたのか? 何が守られたのか? そして私たちは何をすべきなのでしょうか?
VTechに何が起きたのか?
VTechは2015年11月にハッキング被害を受けました。攻撃者は400万件以上の大人のアカウントと、600万件以上の子供アカウントからデータを持ち去りました。このハッキングにより、氏名、メールアドレス、パスワード、秘密の質問と回答、IPアドレス、郵送先住所、ダウンロード履歴といった各アカウントの個人情報が流出。さらに、VTechのアプリストアデータベース「Learning Lodge」も侵害されました。
そこからさらに、チャットログ、音声ファイル、写真などのデータも漏洩し、その多くはデバイスを使用していた子供たち自身のものでした。
発覚した脆弱性
このハッキングは当初、Vice誌のテクノロジー専門媒体「Motherboard」のライター、Lorenzo Bicchierai(ロレンツォ・ビッキエライ)によって暴露されました。最初の記事が公開された後、Bicchieraiはハッキングの実行を名乗る人物から接触を受け、検証用として機密性の高い写真を提供されたといいます。
Bicchieraiはその後、情報セキュリティの専門家Troy Hunt(トロイ・ハント)にデータ分析を依頼し、この漏洩が悪質ないたずらではなく本物であることを確認しました。確認後、Huntはデータをさらに精査し、VTechに影響する脆弱性の詳細を公表しました。その内容は、あまりにもひどいものでした。
オブジェクト参照の欠陥により、URLを順番に辿るだけで他人のアカウントへ簡単にアクセス可能で、ホストシステム全体があらゆる形式のSQLインジェクションに対して極めて脆弱だったのです。さらにHuntはこう指摘しています。
「SSLがどこにもない……パスワード、親の個人情報、子供に関する機密情報が送信される場面も含め、すべての通信が暗号化されていない接続で行われている」
加えて、パスワードは単純なMD5ハッシュで「暗号化」されているだけで、ソルトも使われず、高度なハッシュアルゴリズムの気配すらありませんでした。つまり、多少なりともコンピュータスキルのある人間なら、短時間で解読できてしまう水準だったのです。
さらに、秘密の質問と回答は平文で保存されており、追加のセキュリティ対策は一切施されていませんでした。Huntはまた、「好きな色は何ですか?」「どこで生まれましたか?」といった、容易に推測できる情報ばかりの低品質なセキュリティ質問についても問題視しています。
子供アカウントの危険性
保護者が大人のアカウントを作成すると、子供アカウントを作成できる仕組みになっています。各子供アカウントは大人のアカウントに直接紐付けられ、子供自身のアバター、生年月日、性別などを登録できます。
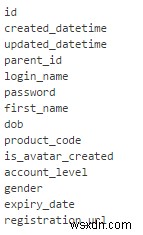
このデータは、「parent_id」を使って両方のアカウントを結び付ける自己参照テーブルに保存されます。

つまり、漏洩した追加データと突き合わせれば、すべての子供が簡単に親と照合され、住所をはじめとする大量の個人情報とともに特定されてしまう恐れがあったのです。
改悪された利用規約
私たちは長大な利用規約やプライバシーポリシー、ウェブサイトやサービスの規約変更に日常的にさらされているため、その文言に少なからず麻痺してしまっています。私自身、クリックして同意してきた利用規約の数など数え切れず、いつか知らずに魂を売り渡す署名をしていないか不安になるほどです。
本来、大規模なデータ漏洩への標準的な対応とは、あらゆるセキュリティ上の欠陥に対する徹底的な調査を行い、子供に関わる機密データを守ろうとする情報セキュリティ専門家の取り組みを歓迎することのはずです。
しかし、VTechは違いました。
代わりに同社が選んだのは、明らかに不適切な条項を盛り込んだ利用規約の更新でした。「責任の制限(Limitation of Liability)」という見出しのセクションには、次のように記されています。
「お客様は、サイトの使用中に送受信されるいかなる情報も安全ではない可能性があり、不正な第三者によって傍受または後に取得される可能性があることを承諾し、同意するものとします」
えっ、どういうことでしょうか? ユーザーは、再びハッキング被害に遭っても怒ったり、会社に責任を問わなかったりすることに同意せよというのでしょうか? 2016年において、ネットワーク対応デバイスを販売する企業が、機密情報を積極的に収集している状況でありながら責任をユーザーに転嫁できるなど、到底理解できません。
免罪されることはあるのか?
その答えは「ノー」です。利用規約の改悪以前に、英国情報コミッショナー事務局(ICO)はこのデータ漏洩について調査を進めており、米国の複数の州当局も同様の動きを見せていました。また、漏洩発生直後には、香港の個人資料私隠専員(プライバシーコミッショナー)Stephen Wongが、VTechが基本的なセキュリティ原則を遵守していたかを評価する「コンプライアンスチェック」を開始したことを明らかにしています。
この記事の執筆中にも、英国情報コミッショナー事務局は、新しい利用規約が現行の英国法に抵触するとの見解を示し、次のように述べました。
「法律は明確です。人々の個人データを扱う組織こそが、そのデータを安全に保管する責任を負うのです」
私たちがすべきこと
率直に言えば、VTechがセキュリティ体制を大幅に刷新したことが証明されるまで、同社の製品はウェブサイトを含めて使用しないことをおすすめします。
今後、ネットワーク対応の子供向け玩具を購入する前に、「[製品名/会社名]+セキュリティ」や「[製品名/会社名]+ハッキング/情報漏洩」といったキーワードで検索してみるとよいでしょう。これらの組み合わせのいずれでも、子供に渡そうとしている製品のセキュリティ状態を手軽に確認できます。
セキュリティインシデントは残念ながら起こり得ます。私たちは高度にデジタル化された世界に生きており、膨大な数のサイトで機密情報を共有しています。だからといって、自ら危険に身を晒す必要はありません。そして私たちには、個人データのプライバシーに対する最低限の敬意を期待する権利があるのです――ましてやそれは、子供のデータであればなおさらです。
VTechの情報漏洩の被害に遭いましたか? それとも、ネットワークと情報セキュリティの課題に向き合う玩具メーカーに同情できますか? ぜひコメント欄でお聞かせください!
-
サイバーセキュリティの贈り物で大切な人を守る|今すぐ使えるセキュリティ対策6選
バレンタインデーは終わりましたが、大切な人への思いやりは終わりません。消費社会の喧騒の中で、モノではなく「安心と安全」を贈るのはどうでしょうか。大切な人の幸せこそが何よりも重要であるように、デジタル化が進んだ現代では、サイバー脅威や犯罪者から彼らを守ることも、立派な愛情表現の一つと言えるのです。セキュリティ専門家の予測によると、2022年までにサイバー犯罪者にとっての攻撃対象となる「人間」は60億人に達するとされています。ハッカーは今やデバイスそのものよりも、それを使う人間を狙う時代になっています。だからこそ、インターネットに接続する大切な人を守ることは、私たちの責任なのです。本記事では、デジ
-
LinkedInデータ流出事件から学ぶ:オンライン上の個人情報を守るための実践的セキュリティ対策
記事の要点 – デジタル社会への依存が深まる現代において、データ侵害は私たち全員が直面する新たなリスクとなっています。本記事では、オンラインサービスにアカウントを持つすべての方が知っておくべき安全対策を詳しく解説します。 大手オンラインプラットフォームでまたしてもデータ侵害が発生し、ネット上に保存された個人情報がいかに脆弱であるかを私たちに突きつけました。LinkedIn(リンクトイン)における今回のデータ流出は深刻な事態であり、ほぼすべてのユーザーのデータが標的になったとされています。ダークウェブの情報源によれば、数百万規模のユーザーデータが暴露され、売買されているとのことです。 今回は