
ハッカーはどうやって特定され、裁判にかけられるのか?
ロシアのハッカーが米国大統領選挙に影響を与えたとの報道を受けて、「ハッカーは一体どのように特定されるのか」という疑問がメディアで盛んに議論されています。実は、サイバーセキュリティの専門家には、攻撃の背後にいる犯人を突き止めるためのさまざまな手法があるのです。
IPアドレスによる追跡
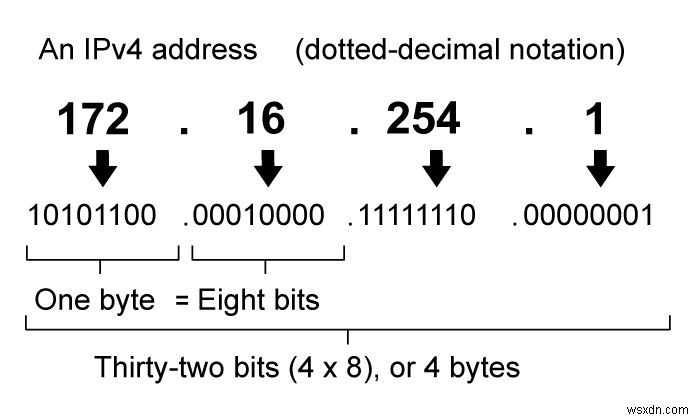
ハッカーを追跡する最も基本的で分かりやすい方法が、IPアドレスの特定です。ただし、一定の技術を持つハッカーであれば、有用な情報を残さないよう細心の注意を払っています。TorやVPNを経由したり、公衆Wi-Fi環境から作業したりするのも珍しくありません。そこでここでは、追跡対象のハッカーが極めて未熟であるか、うっかりIPアドレスを晒してしまった場合を想定してみましょう。IPアドレスから犯人を割り出す流れは、おおよそ次のようになります。
1. ハッカーは目的を達成するものの、特定のIPアドレスからのネットワークアクセスを記録したログを残してしまう。
2. 被害を受けた企業や個人が、そのログを法執行機関に提出する。
3. 法執行機関はISP(インターネットサービスプロバイダ)に召喚状を送り、そのIPアドレスの所有者、あるいは攻撃時点での利用者を特定する。これにより、調査官はIPアドレスと物理的な所在地を紐付けることができる。
4. 令状を取得した調査官は、IPアドレスが示す場所に向かい、捜査を開始する。
5. ハッカーが本当に不用心だった場合、調査官は現場で攻撃の証拠を数多く発見することになる。そうなれば裁判は短時間で終わり、ハッカーは罪に見合った刑務所送りとなる。
もちろん、多くのハッカーがプロキシ経由で活動しているため、法執行機関が入手したIPアドレスが役に立つ場所を指すことはほとんどありません。その場合は、別の手法に頼るか、ハッカーがミスを犯すのを待つしかないのです。
手がかり(ブレッドクラム)をたどる
熟練したハッカーを調査する場合、コンピューターフォレンジックの本質は「小さなミス」と「状況証拠」を探す作業にあります。攻撃者の自宅を大きな赤い矢印で指し示してくれるようなIPアドレスは手に入りません。代わりに、犯人の候補を推測するための小さな手がかりがいくつも集まってくるのです。
攻撃の複雑さによって、実行可能な人物は高度なスキルを持つ者に限られることがあります。米国の情報機関は過去の攻撃記録を保管しており、相手の氏名こそ分からなくても、特定のハッカーとの照合ができるようにしています。
例えば、米国の法執行機関はDNC(民主党全国委員会)へのハッキングを行った人物を「APT 29(Advanced Persistent Threat 29)」というコードネームで呼んでいます。相手の氏名や住所は不明でも、攻撃スタイル、手口(モード・オペランディ)、使用ソフトウェアの特徴から、同一犯への属性付け(アトリビューション)が可能なのです。
また、攻撃に使われたソフトウェアパッケージの種類は、「シグネチャ(署名)」のような識別パターンになり得ます。多くのハッカーは高度にカスタマイズされたツールを使っており、中には国家情報機関にまで遡れるものもあります。実際、DNCへのハッキングでは、フォレンジック調査官が、攻撃で使用されたSSL証明書が、2015年のドイツ連邦議会へのハッキングでロシア軍情報機関が用いたものと同一であることを突き止めました。
決め手になるのは、本当に些細なことだったりします。無作為な通信の中で繰り返し現れる奇妙なフレーズが、特定の個人へと攻撃を結びつけることもあれば、ソフトウェアパッケージが残したささやかな痕跡が鍵になることもあります。
DNCへのハッキングがロシアと結び付けられた理由の一つも、こうした小さな発見でした。調査官は、攻撃によって流出したWord文書の一部に、ロシア語版のWordを使用したキリル文字のユーザー名による編集履歴が残っていることに気づいたのです。さらに、バグのあるツールがハッカーの居場所を暴くケースもあります。有名なDDoSツール「Low Orbit Ion Cannon」には、かつて使用者の位置情報を露出してしまうバグがありました。
昔ながらの警察捜査も、ハッカー発見には有効です。攻撃対象が特定できれば、犯人の絞り込みにつながります。法執行機関が攻撃の動機を解明できれば、政治的意図によるものと推定できるかもしれませんし、ある団体や個人が不自然なほど利益を得ているなら、捜査の方向性はおのずと明らかになるでしょう。ハッカーが銀行口座へ資金を送金していれば、その流れを追跡できる可能性もあります。さらに忘れてはならないのが、ハッカー同士も自分の身を守るために互いを密告することがあるという点です。
そして最後には、ハッカー自身が情報を漏らすこともあります。TwitterやIRCで最近の「戦果」を自慢するハッカーを目にするのは、決して珍しいことではないのです。
調査官が十分な数の手がかりを収集できれば、全体像を組み立て、意味のあるIPアドレスの入手へと近づくことができます。
ハッカーの逮捕
ハッカーのコードネームを知ることと、実際に確保することは別問題です。ハッカーの逮捕は、往々にして一つの小さなミスに帰着します。例えば、LulzSecのリーダーとして知られた「Sabu」は、IRCにログインする際にTorの使用を怠ったことが仇となりました。この失態は一度きりでしたが、監視を続けていた当局が本人の実際の所在を特定するには十分だったのです。
まとめ
法執行機関は、驚くほど多様な方法でハッカーを見つけ出します。そして、その多くは犯人が犯した小さくも致命的なミスに行き着くのです。
-
DNSリークとは?発生原因と確認・対策方法を徹底解説
VPNなどのプライバシー保護サービスを利用する際には、すべての外部ネットワークトラフィックがVPNの暗号化トンネルを通じて送信されていることを確認することが極めて重要です。これを怠ると、ユーザーの実際のIPアドレスが漏洩し、位置情報や閲覧履歴、ひいては本人の身元まで明らかになってしまう恐れがあります。こうした漏洩の中で最も一般的なのが「DNSリーク」です。これは、暗号化されていないDNSリクエストがISP(インターネットサービスプロバイダ)のDNSサーバーへ送信されることで、IPアドレスが露出してしまう現象を指します。DNSとは?DNS(ドメインネームシステム)は、入力されたURLを数値のIP
-
OpenCartに対するMageCart攻撃の仕組みと効果的な防止策を徹底解説
Magecartは、ここ数年間、Webスキミング活動で悪名高い攻撃者グループの総称です。彼らはMagento、OpenCart、PrestaShop、Shopifyなどの主要なECサイト向けCMSの脆弱性を狙い、悪意のあるJavaScriptを注入することを常套手段としています。 これらのJavaScriptは、ECサイトを訪れる顧客のクレジットカード情報など、商業的に価値の高い機密データを盗み出すために使われます。本記事では、MagecartによるOpenCartへの攻撃がどのように実行されるのか、その詳細な手順と対策について解説します。 MagecartによるOpenCart攻撃の実態 ご