
CTS-Labsが報告したAMDプロセッサの脆弱性――知っておくべき要点まとめ
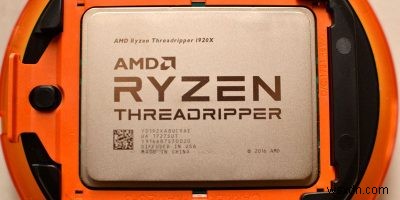
パソコンを使っていると、脅威は主にソフトウェアレベルからやってくるものと思いがちです。ハードウェアそのものがウイルスや悪質なマルウェアの侵入経路になりうるとは、あまり意識したことがないかもしれません。
しかし現実には、ハッカーはシステムに侵入できるチャンスさえあれば、どんな手段でも利用してきます。CPUもその標的になり得るのです。2018年初頭、Intel製CPUに「Meltdown(メルトダウン)」と「Spectre(スペクター)」と呼ばれる一連の脆弱性が存在することが明らかになりました。そのわずか数か月後の同年3月14日、今度はセキュリティ企業CTS-Labsによって、AMDの最新プロセッサ群に新たな脆弱性が発見されたと報じられました。ただし今回は、レポートの扱い方がやや型破りだったことで大きな話題となりました。
発見された脆弱性の内容
CTS-Labsが発見した13件の脆弱性は、同社が公開したホワイトペーパーにまとめられており、以下の4つのカテゴリーに分類されています。
- Ryzenfall(ライゼンフォール)
- Fallout(フォールアウト)
- Masterkey(マスターキー)
- Chimera(キメラ)
各カテゴリーは、パスワードなどの機密情報が保存されているCPU内のセキュア領域(Secure Processor)へ侵入するための手法を表しています。中でもChimeraは最も深刻で、ハッカーがプロセッサ本体に直接悪意のあるコードを注入できてしまうため、システム全体が攻撃に対して無防備な状態に陥る恐れがあります。
さらに厄介なことに、Microsoftの新しい「Credential Guard」技術をもってしても、こうした攻撃を防ぐことはできません。つまり、AMD自身が直接対処しない限り、ソフトウェアレベルでの修正はほとんど無意味だということです。Chimeraについては、CTS-Labsは「修正不可能であり、回避策(workaround)が必要」としています。
同社はさらに、「回避策の実装は困難で、望ましくない副作用を引き起こす可能性がある」とも付け加えています。
「回避策」が具体的に何を指すのかは明確ではありませんが、おそらくプロセッサの一部機能を迂回する新しいカーネルレベルのドライバーを作成するか、脆弱性を解消した新型CPUを製造することを意味しているのでしょう。
また、ホワイトペーパーによれば、その他の脆弱性カテゴリーも組み合わせることで、ハッカーがSecure Processorに持続的なマルウェアを仕込み、産業スパイ活動に利用できるとのことです。
レポート公開をめぐる不審な点
CTS-Labsは、このレポートを発表するまではほぼ無名のセキュリティ企業でした。そのため、今回の情報はすべて慎重に受け止める必要があります。さらに、この会社に関して筆者が疑問に感じた点が3つあります。
- AMDへの事前報告を行わず、いきなり報道機関へ発表した。ホワイトペーパーの原本は入手が非常に難しく、報道でも全文は公開されていません。AMDもこの行動について声明を発表しており、「当社にとって未知の企業であり、調査・対応のための十分な時間を与えずに研究成果を報道機関に公表するのは、セキュリティ企業として異例だ」と指摘しました。
- 同社のウェブサイトは2012年以降、駐留ドメイン(パーキングドメイン)の状態だったようで、2018年1月17日になってようやく公式らしいサイトへと変わりました。そして「About Us」ページは、ドメイン名「amdflaws.com」でホワイトペーパーが公開される前日に初めて設置されたものでした。
- ネット上には、この「About Us」ページの内容がCatenoid Securityのものと類似していることを示す画像が出回っています。Catenoid Securityは、かつて「Flexagrid Systems, Inc.」という名称で、アドウェア「CrowdCores」の運営元だったと自称する企業です。ただし、これは単なる偶然の可能性もあります。
だからといって、CTS-Labsが提示した情報が無効だと言いたいわけではありません。しかし透明性の観点から、これらの点は指摘しておくべきでしょう。
私たちは心配すべきか?
Ryzenチップの購入を検討している方なら、このレポートを理由に購入を控える必要はありません。確かにプロセッサは攻撃に対して脆弱である可能性がありますが、ハッカーが脆弱性を突くには、ユーザー側の操作が不可欠です。CPUを狙った悪意あるソフトウェアを実行するには、管理者(root)権限の許可が求められます。両プロセッサファミリーの脆弱性が明らかになった今こそ、root権限を与えるアプリケーションについては慎重に見極めるのが賢明でしょう。
とはいえ、ある朝目覚めたら、世界中のシステム(自分のPCも含めて)が「CPUモンスター」に襲撃されていた――そんなニュースを目にすることはまずありません。この種のプログラムは、実行にユーザーの承認を必要とします。CPUのセキュリティ機構は、どれほど効果が限定的だとしても、あくまで最後の安全装置(フェイルセーフ)として存在しているものなのです。
仮にアプリケーションにroot権限を与えてしまえば、CPUが何と警告しようと、良い結果にはなりません。そもそもroot権限を持っていれば、プロセッサの内部構造に触れることなく、システムを簡単に破壊する方法はいくらでもあるのです。
この記事を読んで、新しいCPUの購入に不安を感じましたか?ぜひコメント欄であなたの意見を聞かせてください!
-
Windows 10のWindows Update徹底解説!知っておくべき仕組みと自動更新の制御方法
インターネットはほぼ毎日新しいものを提供し続ける、絶えず進化するメディアです。かつてはデスクトップPC向けだけだったウェブサイトやWeb開発技術が、今ではモバイルデバイスなど携帯端末にも対応するようになりました。こうした変化に伴い、マルウェアやウイルスといった悪意ある存在も環境に適応しながら進化を続けています。 すべてが日々変化する中、オペレーティングシステムも最新の技術革新や改善に取り残されないよう、常に進化していく必要があります。そのためApple、Google、Microsoftといった大手企業は、各デバイスで動作するOS向けにアップデートを提供しています。これらのアップデートには新機能
-
Core i3・i5・i7の違いを徹底解説!Intelプロセッサの選び方と知っておくべきこと
Intel(インテル)は、プロセッサやゲーミングハードウェアの分野で最も人気のあるブランドの一つです。同社が製造する多彩な製品は、市販されているほぼすべてのパソコン、ノートPC、モバイルデバイスに搭載されています。 次のパソコンを選ぶときには、自分のライフスタイルに合ったプロセッサを見極める力が重要です。仕事の負荷に耐えられるものか、ゲームを快適に楽しめる性能を持つものか、事前にしっかり確認しておきましょう。 間違ったプロセッサを選んで動作のもっさりした不満を抱え、結局新しいパソコンを買い直す羽目になる——そんなことだけは絶対に避けたいところですね。 プロセッサの型番ラベルは何を意味している?