
データ侵害・個人情報漏洩後に必ずやるべき7つの重要ステップ
個人情報がデータ侵害や漏洩で流出すると、標的型詐欺、なりすまし(アイデンティティ盗難)、その他のサイバー脅威にさらされるリスクが高まります。まずはどのデータが流出したのかを確認し、そのうえでパスワードの変更、二要素認証の有効化、クレジットの凍結・ロック、アカウントの不審な活動の監視、フィッシング攻撃への警戒といった対策を講じることで、アカウントと本人情報を守りましょう。
データ侵害の後に何をすべきかを知っておくことは非常に重要です。高度に機密性の高いデータを預けている企業であっても、適切なセキュリティ対策が整っていなければ重大なミスを犯す可能性があるからです。
2026年3月には、なりすまし被害防止サービスを提供するAuraがデータ侵害を受け、約90万件の顧客記録が流出しました。同社によると、このインシデントは従業員がボイスフィッシング(音声を使ったフィッシング詐欺)の被害に遭い、不正な第三者にアクセス権を渡してしまったことが原因だといいます。この結果、顧客はフィッシングやソーシャルエンジニアリングといった標的型攻撃にさらされることになりました。
自分のデータが流出した疑いがある場合は、以下の手順を実行しましょう。
1. 自分のデータが流出したかどうかを確認する
企業がデータ侵害を受けた場合、影響を受けた顧客への通知は法的義務となっています。しかし通知期限は州によって異なり、中には開示を遅らせる企業もあり、その間ユーザーが必要以上に危険にさらされることもあります。理想的には、速やかな侵害通知とともに対応のためのサポート資料が提供されるはずです。
とはいえ、公式な通知がなくても、アカウントに普段と違う動きがあればトラブルのサインかもしれません。だからこそ、確認を待つのではなく、データ侵害の兆候を自発的にチェックすることが大切です。データ流出を疑ったら、次の方法で確かめましょう。
- アカウントを確認する:見覚えのない取引、パスワードの変更履歴、設定の改ざん、新しいログイン通知などがないかチェックします。これらはすべて、データ侵害後の不正アクセスを示すサインです。
- クレジットレポートを見直す:自分が申し込んだ覚えのない口座や照会(インクワイアリー)がないか確認します。それらは誰かがあなた名義でクレジットを開設しようとしている兆候である可能性があります。
- 不審なログイン通知に注意する:企業から「不審なアクティビティ」を知らせるメールが届くことがあります。内容は確認すべきですが、フィッシングにも警戒を。攻撃者は偽のログイン警告を作り、あなたからアカウント乗っ取りに必要な情報を引き出そうとしてきます。
- データ侵害チェッカーを試す:侵害検出ツールに自分の情報を入力し、ダークウェブ(漏洩データが投稿・売買されやすいインターネットの隠れた領域)にデータが出回っていないか調べましょう。Norton 360 with LifeLockの「ダークウェブモニタリング」機能なら、自動でアラートを受け取ることもできます。
2. 流出したデータの種類を特定する
自分の情報がデータ侵害に関係していると確認できたら、次はどの種類のデータが漏洩したのかを突き止めます。流出したデータの種類によってリスクは大きく異なるため、何が露出したのかを把握することで、適切な予防策を取れるようになります。
よくある流出データの種類と、それぞれがもたらすリスクを見ていきましょう。
- 個人を特定できる情報(PII):氏名、住所、生年月日などのPIIが流出すると、詐欺の標的になりやすくなります。詐欺師はこれらの情報を使って、ソーシャルエンジニアリングやフィッシングをより説得力のあるものに仕立てます。本物の氏名と生年月日が含まれたフィッシングメールやボイスフィッシングの電話は、あなたやカスタマーサポート担当者を騙す可能性が格段に高くなります。AI搭載アシスタントのNorton Genieのようなツールを使えば、巧妙な詐欺への警戒アラートを受けられます。
- メールアドレス:メールアドレスが流出すると、スパムやフィッシングメールが増加する傾向があります。パスワードの変更、可能な限り二要素認証(2FA)の有効化、フィッシングへの警戒で自衛しましょう。
- 電話番号:電話番号が漏れると、スパム電話やSMSの増加、アカウントへの不正ログイン試行につながります。ハッカーによる電話番号の乗っ取り(SIMスワップ)のリスクも高まります。迷惑番号の通報、電話番号に紐づくオンラインアカウントの強化、Norton 360 with LifeLock AdvantageのようなSIM監視機能の活用で防御しましょう。
- パスワード:パスワードや認証情報が漏洩すると、アカウント乗っ取りのリスクが急上昇します。特に複数サイトで同じパスワードを使い回している場合は危険です。不正アクセスされると、保存された決済情報での買い物、アカウント紐付けのギフトカードの窃取、ログイン情報の変更による締め出し、他のアカウントを狙う追加個人情報の収集などが起こりえます。
- 生体認証データ:指紋、顔認証、虹彩スキャンなどの生体情報は永久かつ固有のため、漏洩時のリスクは深刻です。犯罪者はセキュリティ回避や他の盗んだ認証情報との組み合わせに使う恐れがあります。影響を受けた場合は、生体認証を使用している端末やアカウントを見直し、PINコードやトークンなどの二次的な保護を強化しましょう。
- クレジットカード情報:カード情報が流出すると、クレジットカード不正利用のリスクがあります。銀行やカード明細の不審な取引を監視し、必要に応じてカードを凍結、取引アラートを設定し、身に覚えのない請求はすぐに銀行へ通報しましょう。
- 社会保障番号(SSN):これは最も深刻な流出の一つです。SSNはなりすましや詐欺に悪用され得ます。三大信用情報機関(Equifax、Experian、TransUnion)すべてに不正利用アラートまたはクレジット凍結を登録し、クレジットレポートで新規口座の開設を監視し、税務詐欺を防ぐために確定申告を早めに行いましょう。
3. 脆弱になったアカウントを保護する
データ侵害の後、攻撃者はあなたのアカウントへの侵入や、逆にあなたをアカウントから締め出すことを試みる可能性があります。より強固なログイン保護を導入することで、主導権を維持し、さらなる被害を防ぎましょう。
具体的には次のようにします。
- パスワードを変更する:流出したメールアドレスやログイン情報に紐づくすべてのアカウントのパスワードを更新します。同じパスワードを別の場所でも使い回していた場合は、それらのアカウントも忘れずに変更してください。
- パスワードマネージャーを使う:アカウントごとに強固で一意なパスワードを生成し、暗号化されたパスワードマネージャーに保存すれば、すべてを記憶する必要がありません。一つのパスワードが漏れても複数のアカウントが危険にさらされる事態を防げます。
- 多要素認証(MFA)を設定する:MFAでは、アカウントへのアクセスに2つ以上の認証要素が求められます。侵害後の脅威に対して追加のセキュリティ層を提供し、仮にパスワードを知られていても、不正ユーザーがアクセスすることを大幅に難しくします。
- 見覚えのない端末を削除する:データ侵害後は、アカウントに不審なログインがないか確認し、未知の端末があれば削除しましょう。
- SIMカードを保護する:詐欺師は盗んだ個人情報を使って携帯キャリアを騙し、あなたの電話番号を自分のSIMカードに移し替える「SIMスワップ攻撃」を行うことがあります。これにより通話やSMS、二要素認証のコードまで傍受されてしまいます。
SIMカードを守るには、携帯キャリアで固有のPINを設定し、Norton 360 with LifeLock Advantageで電話番号の乗っ取りを監視するのが効果的です。
4. クレジットを凍結またはロックする
社会保障番号(SSN)のような極めて機密性の高い情報が流出した場合、犯罪者があなた名義で新しいクレジット契約を開こうとする恐れがあります。クレジットレポートに凍結(フリーズ)をかけると、貸し手がレポートへアクセスできなくなり、新規のクレジット申込処理がブロックされます。
一方、メールアドレスなど比較的機密性の低いデータだけが漏洩した場合は、通常、クレジット凍結は不要です。その情報だけでは新しいクレジットを開設できないためです。
もう一つの選択肢がクレジットロックです。有料の代替手段で、クレジット監視アラートやなりすまし被害保険などの特典が付くことが多く、モバイルアプリから即座にロック・解除できる利便性もあります。現在クレジットを申し込んでいる最中の人には特に便利です。
5. 不正利用アラートを設定する
不正利用アラート(詐欺警報)を設定しておくと、貸し手があなたのクレジットを照会した際に「詐欺被害の可能性あり」という注意喚起が表示され、申込者の本人確認を念入りに行うよう促されます。主要な信用情報機関のどこか一つに連絡すれば、残りの機関にも自動的に通知されます。
データ侵害に関わった、あるいは関わった疑いがある場合は、標準的な1年間の不正利用アラートを申請しましょう。実際になりすまし被害に遭った場合は、7年間保護が続く長期不正利用アラートの検討をおすすめします。
貸し手が本人確認をするのを待たなくても、自分のクレジットが悪用されていないか知る方法があります。Norton 360 with LifeLock Advantageに登録すれば、社会保障番号やクレジットに関する不正な活動を検知した時点ですぐに通知を受け取れます。
6. 各種報告書を継続的に監視する
データ侵害後は少なくとも1年間、各種報告書を注意深く監視し続けましょう。最初の1年で不審な活動に気づいた場合は、さらに長期の監視が必要になることもあります。特に注目すべき報告書は以下の通りです。
- 社会保障明細:My Social Security(My SSA)アカウントを定期的に確認し、見覚えのない給付金の受給や請求がないかチェックします。
- 銀行明細:不正または見覚えのない請求がないか、取引履歴を確認します。
- クレジットレポート:各信用情報機関からレポートを取得し、未知の口座や信用照会がないか調べます。これらは詐欺の兆候である可能性があります。AnnualCreditReport.comでは、Equifax、Experian、TransUnionの無料レポートを毎週取得できます。
Norton 360 with LifeLock Advantageを利用すれば、銀行口座やクレジットレポートの監視を自動化し、不審な活動を即座にアラートで知ることができます。
7. 知人・家族に注意を呼びかける
あなたのアカウントや連絡先情報がデータ侵害で流出した場合、攻撃者はその情報を使って友人、家族、同僚を騙そうとするかもしれません。フィッシングメール、不審なメッセージ、あるいはあなたになりすまして個人情報を引き出そうとする可能性もあります。
リスクを減らすには、周囲の人々にあらかじめ注意を促しておきましょう。普通ではないメッセージには慎重に対応すること、怪しいリンクをクリックしないこと、予期しない添付ファイルをダウンロードしないこと、本当にあなたからのものだと確認できない限り機密情報を共有しないことを伝えてください。ほんの一言の警告が、大きな被害を防ぐことにつながります。
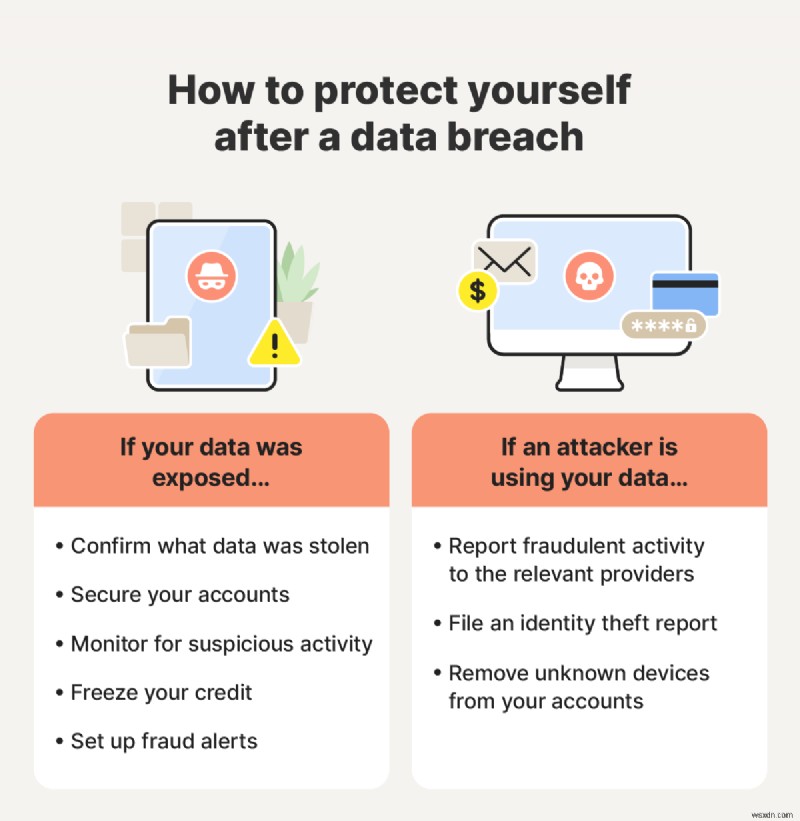
上の画像は、情報がデータ侵害で流出した場合と、攻撃者がすでにあなたのデータを悪用している場合それぞれの対処ステップをまとめたものです。
今後のデータ侵害から身を守る方法
データ侵害を完全に防ぐ保証は誰にもできませんが、良いセキュリティ習慣はリスクを減らし、万一の際の被害を最小限に抑えることができます。鍵となるのは、アカウントを守ること、共有する情報を減らすこと、そして詐欺への警戒を怠らないことです。
- 複数のメールアドレスを使い分ける:銀行、ショッピング、SNS、プライベート用など、用途ごとに別のメールアドレスを使いましょう。一つのアカウントが侵害されても、被害の拡大を食い止められます。
- パスワードを強化する:アカウントごとに一意で複雑なパスワードを作成します。パスワードマネージャーを使えば、使い回しをせずに管理できます。一意なパスワードは、ブルートフォース攻撃やクレデンシャルスタッフィングといったハッキング手法への実効性のある防御になります。
- 詐欺のサインを見抜く:不審なリンク、文法の誤り、個人情報を急かす要求など、典型的なフィッシングの赤信号に注意しましょう。うっかり悪意あるリンクをクリックしてしまったら、すぐにマルウェアスキャンを実行してください。Norton GenieのようなAIツールを使えば、メッセージやリンクが正当なものか判定できます。
- クリックする前に確認する:何か引っかかるものがあれば、信頼できる連絡手段で直接、企業や相手本人に確認しましょう。マルウェアのダウンロードや、安全でない相手への機密情報の共有を避けることにつながります。
- 情報の共有を最小限にする:正規の組織相手であっても、必要最低限の個人情報だけを共有しましょう。共有するデータが少ないほど、盗まれるものも少なくなります。
- なりすまし被害防止サービスに登録する:なりすまし・データ侵害対策サービスは、ダークウェブ上に自分の個人情報が出回っていないか監視してくれます。Norton 360 with LifeLock Advantageなら、万が一詐欺の被害に遭った際に最大10万ドルの盗難資金補償など、重要なサポートも受けられます。
データ侵害後に企業がすべきこと
データ侵害の影響を受けるのはユーザーだけではありません。当事者である企業にも、迅速かつ責任を持って行動する義務があります。企業が取るべき主なステップは以下の通りです。
- 侵害を封じ込める:侵害されたシステムやネットワークを隔離し、攻撃の拡散を阻止します。
- 被害を評価する:どのデータにアクセスされたのか、いつ発生したのか、誰が関与したのかを調査します。
- 影響を受けた人に通知する:データが流出した顧客や従業員に透明性をもって伝えます。併せて、人々が自衛できるようリソースやガイダンスを提供すべきです。
- システムを復旧する:脆弱性にパッチを当て、侵害されたシステムを修復し、業務を正常化します。
- セキュリティを強化する:ソフトウェア防御の強化、従業員研修の実施、より厳格なセキュリティプロトコルの導入により、将来の侵害を防ぐ体制を整えるのが理想です。
最近のデータ侵害ニュース
データ侵害は日常的にニュースになり、世界最大級の組織でさえ例外ではありません。近年話題となった事例を紹介します。
TransUnion(トランスユニオン)
2025年8月、三大信用情報機関の一つであるTransUnionは、約450万人分の顧客個人情報が流出するデータ侵害を確認しました。ハッカーはカスタマーサポート用の第三者アプリケーションから氏名、生年月日、社会保障番号などの機密データを盗みました。
Google、Apple、Facebook
史上最大規模と呼ばれるこの事件は、Google、Apple、Facebookを狙ったインフォスティーラ(情報窃取)攻撃でした。Cybernewsによると、30のデータセットにまたがる合計160億件のログイン認証情報が流出しています。一部の記録は古いものの、専門家は盗まれた情報の多くが最新のものであり、ユーザーにとって深刻な脅威になると警告しています。
カンタス航空(Qantas)
2025年6月、オーストラリアの航空会社カンタスは、約600万人分のデータを含む第三者カスタマーサービスプラットフォームで不審な活動を報告しました。流出した情報には氏名、メールアドレス、電話番号、生年月日、マイレージ会員番号が含まれます。調査は継続中です。
ベルク(Belk)
2025年5月、米百貨店Belkはサイバー犯罪カルテルDragonForceの攻撃を受け、顧客および従業員データ156GBが盗まれたと主張されました。この侵害は業務に支障をきたし、Belkが影響を受けた人々への通知まで約1か月を要したことで、集団訴訟が2件起こされました。同社はその後セキュリティを強化し、被害者への支援を行っています。
Experian(エクスペリアン)
2022年末、攻撃者は技術的欠陥を悪用し、Experianの消費者信用ファイルを閲覧可能な状態にしました。この脆弱性は47日間有効で、氏名、住所、生年月日、社会保障番号だけで個人の完全なクレジットレポートへアクセスできる状態でした。同社は2022年12月に通知を受けましたが、公表まで1か月かかり、その間に問題を黙って修正していました。
侵害後も自分のIDを守り続ける
一度個人情報がデータ侵害や漏洩で流出すると、あなたのIDは危険にさらされます。実際、アメリカ人の3人に1人の社会保障番号が、データ侵害を原因とするなりすまし攻撃のリスクにさらされているといわれています。
Norton 360 with LifeLock Advantageなら、データ侵害や漏洩の余波に対する多層的な保護が得られます。AIの力で巧妙な標的型詐欺を見分ける支援、機密データがダークウェブに出現した際のアラート、クレジットレポートの異常な活動の監視、不審な請求を捉える銀行口座モニタリングなどを利用できます。さらに、万一IDを盗まれた場合は、最大120万ドルの補償対象となります。
よくある質問(FAQ)
FTCはデータ侵害の被害者に何を推奨していますか?
FTC(米国連邦取引委員会)のアドバイスは、流出した情報の種類によって異なります。ただし一般的には、クレジットレポートに見覚えのない口座がないか確認すること、監視サービスを利用すること、なりすまし被害保険に加入すること、クレジット凍結または不正利用アラートを設定することが推奨されています。
データが侵害された場合、訴訟を起こせますか?
侵害があなたに損害を与えたこと、または過失によるものであることを証明できれば、訴訟を起こせる可能性があります。自分のデータが不適切に扱われたか、どのような法的選択肢があるかについては、弁護士に相談して確認しましょう。
データ侵害で受け取れる賠償金はどれくらいですか?
賠償額はケースや管轄区域によって異なります。実際の損失がカバーされる場合もあれば、影響を受けた個人間で和解金が分配される場合もあります。
史上最大のデータ侵害は何ですか?
これまでで最大のデータ侵害は、Apple、Facebook、Googleなどのテック企業を標的としたもので、160億件のログイン認証情報が流出しました。
-
Androidの「スイッチアクセス」を使ってスイッチだけでスマホを操作する方法
今や誰もがスマートフォンを持つ時代です。しかし、身体障害など何らかの理由でタッチスクリーンの直接操作が難しい方にとって、スマホは必ずしも使いやすいものとは限りません。そんなユーザーのために用意されているのが、Androidの「スイッチアクセス(Switch Access)」機能です。この機能を活用すれば、画面に触れることなく、スイッチだけでAndroid端末を操作できます。スイッチアクセスを有効にする手順まず、スマホの「設定」アプリを開き、「ユーザー補助(アクセシビリティ)」の項目までスクロールします。このメニューは、ユーザーインターフェースをより柔軟に適応させるために設計されています。項目が
-
iPhoneでFace IDを設定する方法を画像付きでわかりやすく解説
iPhoneのFace IDは、スマートフォンのロック解除、App StoreやApple Payでの購入・支払い、アプリへのログインなど、日常のさまざまな場面で活躍してくれる便利な機能です。さらに、個人情報などの機密データを守るセキュリティ機能としても重要な役割を担っています。この記事では、所要時間わずか1分ほどのFace IDの設定手順を、初心者の方にもわかりやすくご紹介します。Face IDに対応しているiPhoneはどのモデル?前面カメラを搭載しているすべてのiPhoneがFace IDに対応しているわけではありません。設定を始める前に、まずお使いのiPhoneがFace IDに対応し