
Androidマルウェア「FalseGuide」が200万台の端末に感染した手口とは?
Androidにアプリをダウンロードするときは、Google Playだけを使うのが常識とされています。確かに、出どころの不明なウェブサイトからダウンロードしたアプリにどんなマルウェアが仕込まれているかは分かりません。そのため、Google Playは長年、安全で信頼できるアプリの入手先として多くのユーザーに支持されてきました。
しかし残念ながら、アプリを入手する場所としては最良でも、Google Playのセキュリティが決して万全ではないのです。最近、「FalseGuide」と呼ばれるAndroidマルウェアが、最大200万台ものAndroidスマートフォンに感染していたことが発覚しました。一体どうやって感染は広まったのか?そしてこの事件は、アプリ全体にとって何を意味するのでしょうか?
感染拡大の仕組み
「FalseGuide」という名前自体が、このマルウェアの配布方法を物語っています。攻撃者が狙ったのは、Androidストアで人気のカテゴリである「ゲーム攻略アプリ」でした。ゲーマーは、難易度が高いゲームや隠されたギミックがあるゲームの攻略情報を常に求めています。ネットで攻略情報を探すこと自体は珍しくありませんが、アプリ化によって攻略情報はよりインタラクティブな形で楽しめるようになりました。世界中のゲーマーが、プレイ中のゲームをクリアするための助けとなるアプリを求めてGoogle Playを訪れているのです。
マルウェア開発者たちは、FalseGuideをゲーム攻略アプリに偽装してGoogle Playに送り込みました。悪意ある攻略アプリは、『Terraria』や『World of Tanks』といった人気タイトル向けに作成され、配布数を最大化させました。アップロード後は、数千単位でダウンロードされるのを待つだけでよかったのです。
ゲーム攻略アプリの世界に異変の兆候が現れたのは2017年4月24日のことですが、マルウェアが仕込まれたアプリとして確認されている最古のものは、2017年2月14日にGoogle Playへアップロードされていました。つまり、このマルウェアには約2か月間も自由に端末間で拡散する時間があったことになります。
実際のマルウェア配布という点では、Google Playに紛れ込めたことで攻撃者にとっては格段に容易になりました。人気ゲームの攻略アプリという形でマルウェアを密輸することで、ユーザーは「Google Playにあるのだから100%安全だ」と思い込みました。Playストアは絶対に安全だという誤った前提のもと、ユーザーは深く考えずにアプリをダウンロードし、自分の端末にFalseGuideを感染させてしまったのです。こうしてFalseGuideは、わずか2か月で200万台の端末に到達することに成功しました。
マルウェアが確認されたアプリの完全なリストは、Check Pointの公式記事の下部付近で公開されています。
FalseGuideは何をするのか?
あらゆるマルウェアには目的があります。情報窃取から破壊工作まで、すべての悪意ある攻撃には動機が存在します。200万台の端末を掌握したFalseGuideの目的は一体何なのでしょうか?
FalseGuideの活動は以下の流れで進行します。
- ユーザーが感染したゲーム攻略アプリを見つけ、スマートフォンへのダウンロードを開始します。アプリは任務を遂行するために「デバイス管理者」権限のインストール許可を求めます。ユーザーはこれを承認してアプリをインストールしてしまいます。
- デバイス管理者権限を手に入れたFalseGuideは、ユーザーが削除できないよう自身をセットアップします。
- 次に、FalseGuideはユーザーの知らない間に「Firebase Cloud Messaging」というサービスへ登録します。これは本来、アプリ開発者がアプリ宛てにメッセージや通知を送信できるように設計された、無害なサービスです。FalseGuideは、自身が潜んでいたアプリと同じ名前のトピックを探して購読し、さらなる指示を待ちます。
- このFirebaseのトピックを通じて、FalseGuideはマルウェア開発者からメッセージを受信し、悪意のあるコマンドをインストール・実行できるようになります。
その結果生まれるのは、配布者の命令を聞き入れ実行する、削除不能なマルウェアです。実行されるコマンドは、スマートフォンへのアドウェアのインストールから、標的サーバーへのDDoS攻撃の開始まで多岐にわたります。要するに、FalseGuideはマルウェア配布者に対し、ユーザーの端末を思うままに操る自由を与えてしまうのです。
なぜ審査を通過できたのか?
FalseGuideのようなアプリの厄介な点は、無害なアプリに見せかけ、インストール後に悪性化する仕組みにあると言えます。具体的には、ベースとなるアプリ本体には一切の悪意あるコードを含めないのです。これにより「運び屋アプリ」は、マルウェアを検知されることなくGoogle Playの審査をすり抜けることができます。
端末に長期間インストールされた後になって初めて、アプリはFirebase経由で指示を受け取ります。この指示によって、マルウェアが動作するために必要な悪意あるコードがアプリにもたらされます。この手法により、FalseGuideのようなボットネットは、厳格なアンチマルウェア検知の下を滑るように通り抜けながら、Google Play上に居座り続けることが可能になるのです。
今後の対策
Googleの目の前でボットネットが構築された今、私たちユーザーはこうした攻撃をどう回避すればよいのでしょうか?
まず、自分のスマートフォンがFalseGuideに感染していないか疑わしい場合は、信頼できるAndroid向けウイルス対策ソフトをダウンロードして実行しましょう。何が安全で何が危険か判断に迷う場合は、おすすめのウイルス対策アプリの比較記事も参考になります。
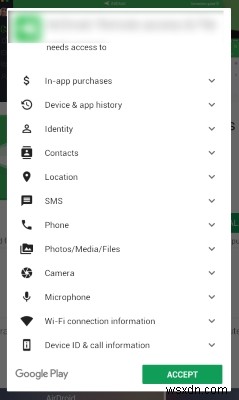
感染の有無にかかわらず、この出来事はAndroid端末の扱いに注意を払うべきことを改めて教えてくれるものです。Google Playはアプリをダウンロードする上で最も安全な場所であることに変わりはありませんが、決して完璧ではありません!必ず「デバイス権限」のポップアップを読み、アプリが必要以上の場所へアクセスしようとしていないか確認してください。シンプルなアプリが突然、端末の重要領域への権限を要求してきたら、インストールしないことが鉄則です。
油断できない公式ストアの落とし穴
200万台を超える端末が感染した今回の事件は、「公式アプリストアにあるからといって、アプリが100%安全だと決めつけてはいけない」という教訓を残しました。FalseGuideの仕組み、拡散の経緯、そして今後同様の攻撃を避けるための方法を理解できたはずです。
あなたは公式アプリストアからダウンロードしたアプリに感染した経験がありますか?ぜひコメント欄で体験談を聞かせてください!
-
AndroidスマホのRAMをクリア(解放)する方法5選!動作が重いときの対処法
Androidデバイスはソフトウェア・ハードウェアの両面で進化を続けており、外出先でも数千ものユーザーのニーズに応えられるようになっています。多機能なモバイルOSとGoogle Playストアの多彩なアプリのおかげで、プライベートでも仕事でもさまざまなタスクを手軽にこなせるようになりました。 しかし、機能が増えるほどデバイスへの負担も大きくなります。近年のAndroidスマホはRAM 8GB前後を搭載しているものの、プリインストールアプリの数々、常時稼働するバックグラウンドプロセス、ヘビーな使い方などにより、メモリには大きな負荷がかかります。この負荷が蓄積すると、デバイスの動作が遅くなり、パフ
-
Grifthorseマルウェアの脅威――1,000万台のAndroid端末を狙った手口と対策を徹底解説
記事の概要: 新種のマルウェア「Grifthorse(グリフトホース)」がAndroid端末上で拡散し、ユーザーから金銭を搾取しています。本記事では、セキュリティ企業Zimperiumが昨年から活動していたこのAndroidマルウェアをどのように発見したのか、その全貌を詳しく解説します。 AndroidユーザーがGoogle Playストア上の悪意あるアプリによって攻撃されるのは、今回が初めてではありません。最も厄介なのは、こうした詐欺を実行するマルウェアが長期間にわたって検出されないまま放置されがちな点です。気づいた頃には、膨大な数の端末がすでに侵害されているというケースも少なくありません