
Androidポルノマルウェアがデータを盗む仕組みと身を守る対策
Google Playストアでアプリをダウンロードする前に、そのアプリの情報をきちんと確認していますか?確認するかどうかは、何をダウンロードするかによって変わるのでしょうか?もし同じアプリが複数登録されていたらどうしますか?人気アプリなのに複数のエントリーが存在する場合、それは内部の警鐘を鳴らすべきサインです。多くの場合、悪意ある第三者が関与している明確な兆候といえます。
簡単にクローン化され、改ざんされ、Googleのセキュリティチェックさえもすり抜けてしまうポルノクリッカートロイの木馬は、正規アプリのコピーに偽装して、あなたのデバイスへの感染を待ち構えています。
これらのマルウェアはどれほど蔓延しているのか?悪質なアプリをダウンロードしてしまう可能性はどのくらいあるのか?もしダウンロードしてしまったら何が起きるのか?そして最も重要なのは、どうすればそれらを回避できるのか?本記事では、これらの疑問に順番に答えていきます。
ポルノクリッカートロイの木馬とは
ポルノクリッカートロイの木馬は、決して新しい脅威ではありません。その成功は、人気アプリやゲームを無料で手に入れたいというAndroidユーザーの心理、「タダで利益を得られる」という甘い考えにつけ込んだものです。人間の性質における弱点が、またしても悪意を持って利用されているのです。
セキュリティ企業ESETの研究者たちは、2015年8月から2016年2月までの間に343件の悪質なポルノクリッカーを特定しました。Androidマルウェアの専門研究者であるLukáš Štefanko氏は「Google Playでは数多くのマルウェアキャンペーンが行われてきましたが、これほど長期間続き、これほど多くの侵入に成功したものは他にありません」とコメントしています。
このトロイの木馬は、最も人気のあるアプリやゲームに偽装しており、当然ながら数千人のユーザーが引っかかっています。規模感をお伝えすると、各ポルノクリッカーは平均3,600回ダウンロードされており、My Talking Angela、My Talking Tom、GTA: San Andreas、GTA: Vice City、Subway Surfers、Hay Day、Temple Runなど、数え切れないほどの有名タイトルに擬態しています。
トロイの木馬は正規アプリとの差別化を図るため、さまざまな命名戦術を使います。よく見られる識別子にはfree(無料)、2015、2016、V1、V2、V3、new version(新バージョン)、F2Pなどがあり、本来の目的を隠しながら、本物のアプリにできるだけ近づけようとしています。さらに狡猾な攻撃者になると、商品説明文をコピーし、同一のロゴを使用し、ネガティブレビューが付き始める前に、乗っ取った他のGoogle Playユーザーアカウントを使って高評価レビューを大量生成することもあります。
収益の仕組み
このマルウェアの主な目的は収益の創出です。ポルノクリッカートロイの木馬は、攻撃者サーバーが作成した広告を、ポルノサイト上でひたすらクリックすることで収入を得ています。これは感染したユーザーに知られることなく行われ、高額なモバイルデータ通信量を密かに消費していきます。
幸いにも、Lukáš Štefanko氏は非常に普及している2つの端末、Samsung Galaxy S3とSamsung Galaxy S5を使って、ポルノクリッカートロイの木馬のデータ消費量を検証しました。氏はGoogle Playストアで公然と入手できたポルノクリッカーをそれぞれの端末にインストールし、1時間放置してどれだけのデータが消費されるかを計測したのです。
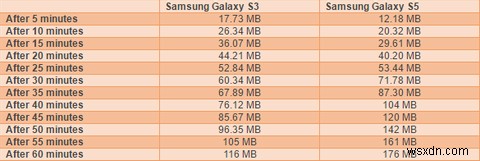
Štefanko氏のテストでは、S3とS5で消費データ量に若干の差異が見られましたが、平均すると1時間あたり146MBのデータが消費されました。これを外挿すると、1日あたり3.5GB以上のデータを消費する計算になります。ユーザーが異常に気づき、データ通信を止めようと試みるまで、毎日続くのです。
HummingBad変種
偽装アプリに悪質なコードが含まれるという脅威だけでも十分深刻ですが、セキュリティ研究者たちは、進行中のマルバタイジング(悪質広告)キャンペーンを通じて拡散するAndroidマルウェアも発見しています。「HummingBad」と呼ばれるこのマルウェアは、ポルノサイトに表示された感染広告を通じて被害者のデバイスに侵入します。
デバイスに侵入した後、HummingBadはルートキットをインストールし、攻撃者に深刻かつ長期にわたる損害を与えることを可能にします。キーロガーの設置、データ窃取、認証情報の捕捉、そして機会があれば暗号化されたメールコンテナの回避まで行われます。HummingBadを発見したCheck Point ResearchチームのAndrey Polkovnichenko氏とOren Koriat氏は、その攻撃チェーンについて次のように説明しています。
「マルウェアはまず、デバイスがルート化されているかどうかを確認します。ルート化されていれば、マルウェアは直接目的の動作に移ります。ルート化されていない場合は、親マルウェアがassets内のright_core.apkというファイルをXOR復号します(すべての文字が85に対してXOR処理されます)。right_core.apkは次に、support.bmpというファイルからネイティブライブラリを復号します。このネイティブライブラリは、権限昇格とルートアクセス獲得を試みるために、複数のエクスプロイトを起動するのに使われます。」
ほとんどのマルウェアと同様に、Androidベースかどうかにかかわらず、稼働を開始するとマルウェアはコマンド&コントロール(C&C)サーバーに接続し、さらなる指示を受け取ります。その指示には、追加の悪質アプリをインストールさせるものや、不正なトラフィックをさまざまな広告サーバーへ誘導して収益を生み出すものなどがあります。
続く問題
ポルノクリッカートロイの木馬そのもの以外の大きな問題は、これらの悪質なアプリが驚くべき速度で検閲をすり抜け、Google Playストアに到達してしまうことです。一度審査を通過してしまえば、誰かがアプリをダウンロードして起動し、攻撃者に必要な収益をもたらすのはほぼ避けられません。
Googleには、一般的に提出される悪質なコードを検出・阻止するために設計された「Bouncer」フィルターがあります。また、Google Playストアには、悪質なアプリが私たちのデバイスに届くのを防ぐための人間による審査プロセスも存在します。
さらに、Androidにはユーザーのデバイスに害を及ぼす可能性のあるアプリのインストールをブロックするために設計された「アプリの確認(Verify Apps)」設定が組み込まれています。これは通常、悪質なAPKのインストールを防ぐためのものですが、セキュリティ研究者たちは、このシステムが機能するのはアプリが以前にGoogle Playストアから削除された場合のみだと指摘しています。各偽装アプリにはアクティブな悪質コードにわずかな変更が加えられ、長期生存のための難読化戦術も施されているため、その真の目的は覆い隠されたままです。つまり、これらのシステムは明らかにうまく機能していないのです。
しかし、すべてのユーザーが心に留めておくべき防御策が一つあります。それはネガティブなユーザーレビューです。実際のユーザーの声の重みによってのみ押し流せる数少ないセキュリティシステムの一つでありながら、被害者自身が事前調査を行い、レビューを読む人が少なすぎます。ネガティブレビューには通常、それなりの理由があるのです。
悪質なアプリの場合、不運にも被害に遭ったユーザーたちが、見過ごされがちながら必要不可欠な安全網となっています。膨大なダウンロード数を見れば、どれほど多くの人々がネガティブレビューを無視し、あらゆるサインがSTOPと叫んでいるのに悪質なアプリをダウンロードし続けているかが分かります。
自分の身は自分で守れる
もう一つの問題の側面は教育です。私はダウンロード前に必ずレビューを確認します。ごく当たり前のことに思えますし、大量のネガティブレビューが付いていたり、星1つの評価だらけだったりするアプリは、少なくとも私にとっては絶対にダウンロード対象外です。
そう簡単に思いとどまらない人もいます。しかし、ダウンロード前にほんの数分かけてアプリを再確認すべきです。以下のチェックリストを参考にしてください。
- レビューを確認する。評価がひどいなら、ダウンロードしてはいけません。
- アプリの重複を確認する。正規版は1つしか存在しないはずです。
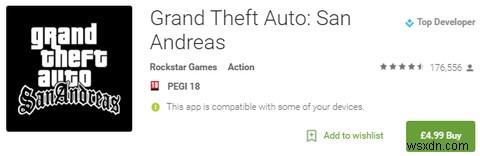
- 開発者名とダウンロード数を確認する。極めて人気の高いアプリは、期待される開発者名とともに数百万のダウンロードを記録しているはずです。例えばGTA: San Andreasなら、開発者名はRockstar Games、レビュー総数は17万5千件超、ダウンロード数は100万弱――超人気タイトルにふさわしい数字です。
- アプリ名に差別化要素がないか確認する。free、2015、2016、V1、V2、V3、new version、F2Pなどの語句がないかチェックし、オンラインで照合しましょう。
- Google検索で「[アプリ名]+malware」を調べる。進行中のマルウェアキャンペーンがすぐに判明するはずです。
- Google検索で「[アプリ名]+sale」を調べる。有料アプリが突然無料になることはありません。前例がないわけではないものの、確実に珍しいケースです。
最後に、Androidを含むモバイルマルウェアは増加の一途をたどっています。ノートPCやPCで高度なランサムウェアが急増しているのと同じように、攻撃者は最も人気のあるオペレーティングシステムの共通脆弱性だけでなく、人間の心理の明白な弱点にも目をつけています。被害者の統計の一部になるのはやめましょう!
Androidポルノクリッカーの被害に遭ったことはありますか?どうやって気づき、どうやって駆除しましたか?ぜひ下のコメント欄でお聞かせください!
-
Androidのゲーム実況を録画する方法!Google Play Gamesでプレイ動画を作成・投稿する手順
スマホゲームにハマっている方なら、自分のプレイ動画を録画して、解説付きでYouTubeチャンネルに投稿してみたいと思ったことはありませんか?朗報です。Googleが提供する「Google Play Games」の録画機能を使えば、それが誰でも簡単に実現できます。 必要なのは、ある程度の性能とストレージ容量を備えたAndroid端末、そしてAndroid 5.0(Lollipop)以降だけ。ここでは、録画の準備から編集・アップロードまでの手順を詳しく紹介します。 Androidでゲームプレイを録画する手順 1. Google Play Gamesをセットアップする Androidでのゲーム録画
-
Androidのデータバインディング入門:Data Binding Libraryでレイアウトとデータを結びつける方法
データバインディングとは、アプリが扱う「データ」と、画面上の視覚的なUI要素を結びつける(バインドする)ための手法です。この仕組みを使うと、UI側の値が更新されるたびに、裏側で保持しているデータも自動的に更新されます。 決して目新しい概念ではなく、AngularJS、React、Vueなど、多くのフロントエンドフレームワークがすでにこの仕組みを設計に取り入れています。 しかし本記事で注目するのはフロントエンドフレームワークではなく、モバイル開発です。GoogleはAndroid向けにData Binding Libraryを提供しており、これはAndroid Jetpackの一部として位置づけ