
Linuxサーバーのマルウェア・ルートキット検出ガイド:無料ツール3選と使い方
ワーム、ウイルス、マルウェア、そして恐るべきルートキット――これらはサーバー管理者にとって最大の敵です。感染したシステムでは、攻撃者が悪用できる脆弱性がアーキテクチャによって数多く存在し、機密情報の窃取や組織への多大な金銭的損害をもたらす可能性があります。
しかし幸いなことに、こうしたサイバー攻撃者に無抵抗でいる必要はありません。サーバー上のマルウェアやルートキットを検出することは可能であり、そのためのツールも豊富に存在します。しかも、その多くは無料で利用できるのです。
1. Clam AV
Clam AVはコマンドラインから操作できるアンチウイルスソフトで、メールサーバーとの緊密な連携を目的として設計されています。SuSE、Fedora、Ubuntuなど主要なLinuxディストリビューションを含む、さまざまなシステムで利用可能です。
Ubuntuへのインストールは、以下のコマンドを実行するだけです。
sudo apt install clamav clamav-daemon
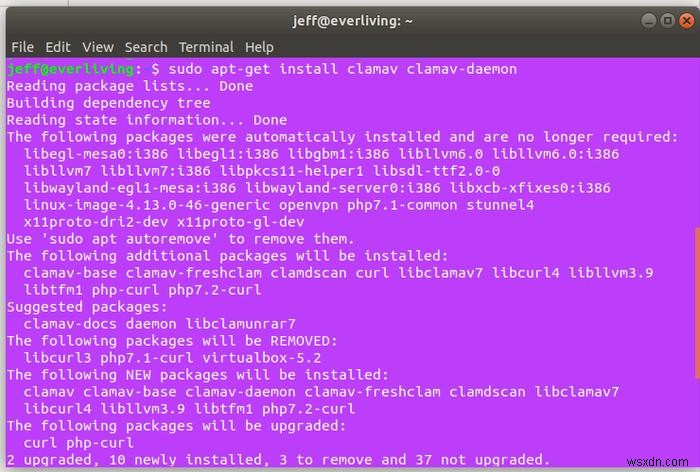
インストールが完了すると、ターミナルからシステム全体をくまなくスキャンし、感染ファイルを駆除できます。さらに、強力なリアルタイムスキャン機能やリソース監視ユーティリティも備えています。
サーバーのファイルシステムをシンプルにスキャンするには、ルートディレクトリから以下のコマンドを実行します。
clamscan -r -i
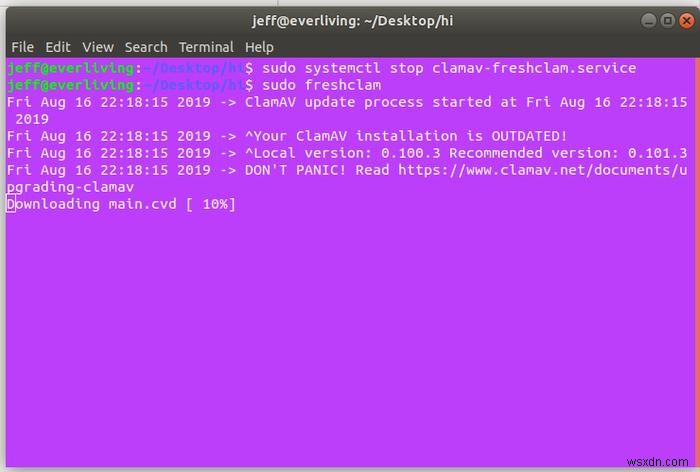
このコマンドは、再帰的スキャン(ディレクトリ内のファイルもすべてチェック)を行い、感染が確認されたファイルのみをターミナルに出力します。ただし、実行前にClam AVがウイルス定義データベースをマシンにダウンロードする時間を確保しておく必要があります。このプロセスを管理したい場合は、一度サービスを停止して手動で更新できます。
sudo systemctl stop clamav-freshclam.service
続けて以下を実行します。
sudo freshclam
スキャン中に感染ファイルを自動的に削除したい場合は、次のコマンドを使用します(このオプションは誤削除のリスクがあるため、慎重に扱ってください)。
clamscan -r -i --remove
2. chkrootkit
chkrootkitは、悪意のあるローダブルカーネルモジュール、ワーム、本格的なルートキットなどを検出するための一連のテストを実行するツールです。
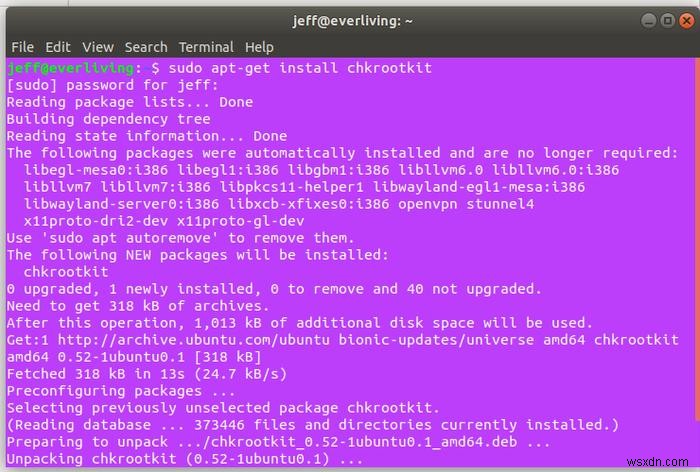
Ubuntuでは公式リポジトリから入手でき、以下のコマンドでインストールできます。
sudo apt install chkrootkit
Clam AVとは異なり、chkrootkitは受動的なツールであり、検出した脅威に対して自動的に対処する機能はありません。サーバーのファイルシステム内で不審な点が見つかった場合は、手動で調査・除去する必要があります。そのため、後で参照できるよう出力結果のコピーを保存しておきましょう。
ツールを実行するには、以下のコマンドを使用します。
sudo chkrootkit
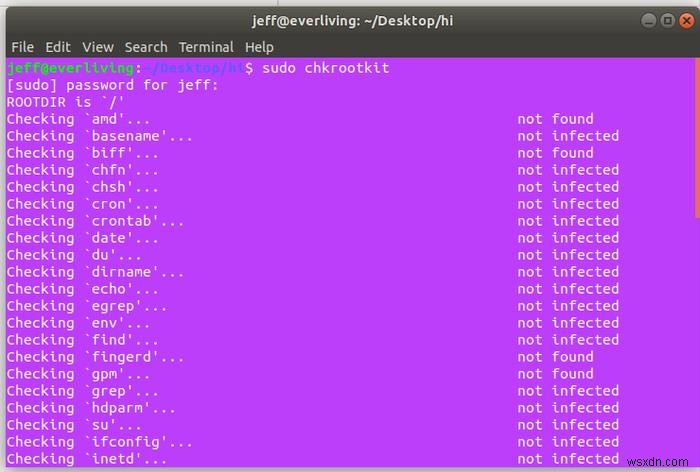
chkrootkitが出力するリストは、さらなる診断を行うための出発点として活用できます。
3. AIDE
AIDEは「Advanced Intrusion Detection Environment(高度な侵入検知環境)」の略称で、Tripwireという類似ツールの完全無料の代替品です。
AIDEを使うと、システムファイルがいつ、どのように変更・アクセスされたかを継続的に追跡できます。Ubuntuの公式リポジトリからaptで簡単にインストール可能です。
sudo apt install aide
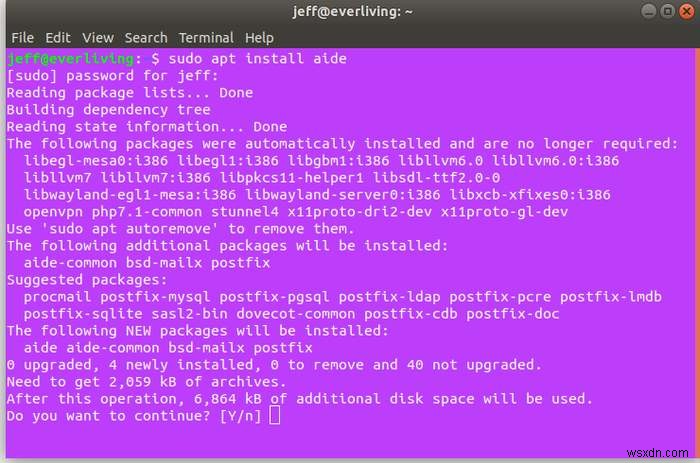
インストールを完了させるには、表示される選択肢に従ってPostfixを設定する必要があります。Tabキーや矢印キーで項目を移動し、Enterキーで決定してください。Postfixは、指定したスケジュールに応じてレポートをメールアドレスへ送信するために使用されます。
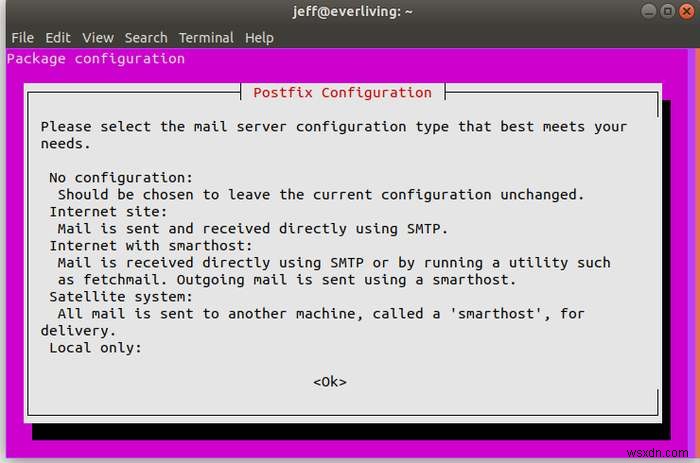
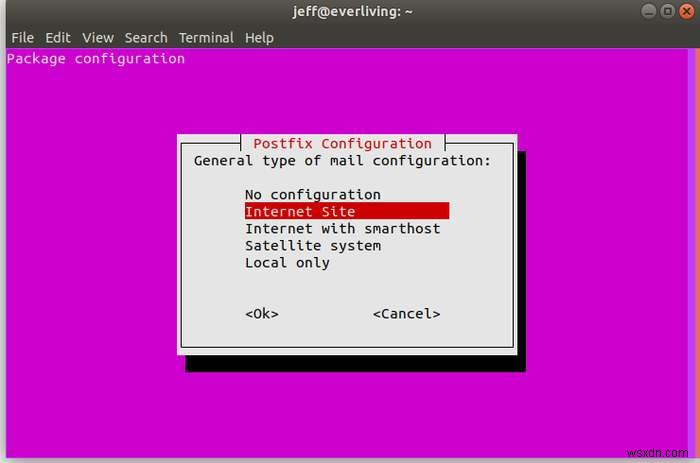
AIDEの設定には少しファイル操作が必要です。以下の場所にあるファイルを扱います。
/var/lib/aide
/etc/aide
まず、以下のコマンドを実行してデータベースと設定ファイルを作成します。
sudo aideinit
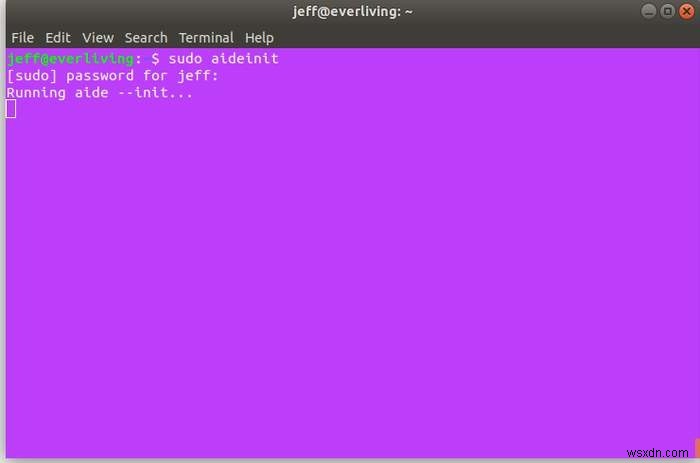
処理が完了すると、「/var/lib/aide/」配下に「aide.db.new」と「aide.conf.autogenerated」という名前でデータベースと設定ファイルが生成されます。これらはそれぞれ「aide.db」「aide.conf」という名前でコピーしないと正しく機能しません。
データベースファイルを新しい名前でコピーするのは、以下のコマンドで簡単に行えます。
sudo cp /var/lib/aide/aide.db.new /var/lib/aide/aide.db
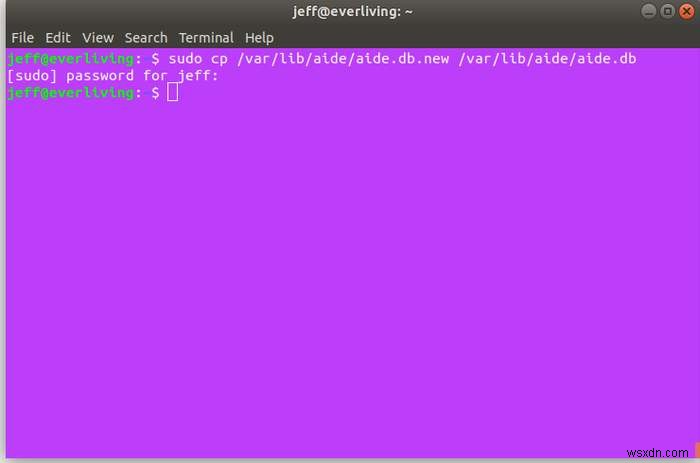
設定ファイルをコピーする前に、まず以下のコマンドで内容を更新します。
sudo update-aide.conf
更新が完了したら、以下のコマンドで設定ファイルを適切なフォルダにコピーします。
sudo cp /var/lib/aide/aide.conf.autogenerated /etc/aide/aide.conf
これでAIDEがサーバー上で稼働し、生成したファイルシステムのハッシュ表現を常時監視する状態になります。
AIDEは設定ファイルを編集することで、特定フォルダの除外や定期実行などさまざまなカスタマイズが可能ですが、以下のコマンドだけでシステムのチェック結果を確認できます。
aide -c /etc/aide/aide.conf -C
なお、AIDEは設定ファイルを読み取り専用の場所から参照するのが最も効果的です。ルートキットによって攻撃者が設定ファイルを改ざんされる可能性があるためです。最適な結果を得るために、このような運用を検討してみてください。
本記事で紹介したツールを使えば、さまざまな手法でLinuxサーバーのマルウェアとルートキットをスキャンできます。ルートキットはデジタル脅威の中でも特に厄介な存在ですが、適切な注意と継続的な監視によって十分に防ぐことが可能です。
-
Visbotマルウェアとは? Magentoサイトでの検出方法と駆除手順を徹底解説
ハッカーたちは、Magento 1.9からクレジットカード情報を盗み出すために巧妙な手法を用いています。その一つが、コアファイルを改ざんして「Visbotマルウェア」を仕込むというものです。本記事では、Visbotマルウェアの仕組みと、検出・駆除の具体的な方法について詳しく解説します。 Visbotマルウェアの仕組み Visbotマルウェアは、ハッキングされたMagentoサイトで発見されるマルウェアで、サイトが読み込まれるたびに実行されます。サーバーへのPOSTリクエストを傍受し、訪問者が送信したあらゆる情報を収集して暗号化したうえで、画像ファイルとして保存します。 この画像ファイルには、
-
Google ドライブで重複ファイルをスキャン!クラウドストレージをすっきり整理する方法
パソコンに蓄積されるファイルが増えるにつれ、ストレージ容量の無駄遣いを防ぐために重複ファイルを検出・削除することが重要になっています。クラウドストレージの普及により、多くのユーザーが重要なファイルをクラウド上に保存するようになりました。しかし当然ながら、Google ドライブのようなクラウドストレージにも重複ファイルが溜まりがちです。数あるアプリの中でも「Duplicate Files Fixer」は、ハードディスクや Google ドライブアカウント内の動画、写真、ドキュメント、音声ファイルなどの重複ファイルをスキャンして削除できる優れたツールです。 Duplicate Files Fixe