
GPOでユーザーによるWindowsのプロキシ設定変更を禁止する方法
前回の記事では、GPO(グループポリシー)を使ってWindowsのプロキシ設定を構成する方法を紹介しました。しかし、管理者権限を持たないユーザーでも、自分のPCのプロキシ設定を手動で変更できてしまいます。本記事では、グループポリシーを使用して、ユーザーがWindowsのプロキシサーバー設定を変更できないようにする方法を詳しく解説します。
GPOでプロキシ設定の変更を禁止する手順
管理者がGPO経由でユーザーにプロキシサーバーの設定を配布した後でも、ユーザーはいつでも自由にその設定を変更できてしまいます。Windows 10およびWindows 11では、「設定」→「ネットワークとインターネット」→「プロキシ」(ms-settings:network-proxy)からプロキシ設定を変更可能です。
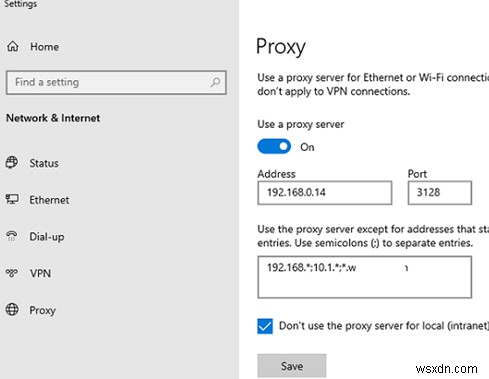
GPOの更新サイクル(約90分ごと)が来ればプロキシ設定は再び上書きされますが、場合によっては、GPOで設定されたプロキシ設定をドメインユーザーが一切変更できないよう、完全にロックしたいこともあるでしょう。その場合は、以下の手順を実行します。
- ドメインのグループポリシー管理コンソール(
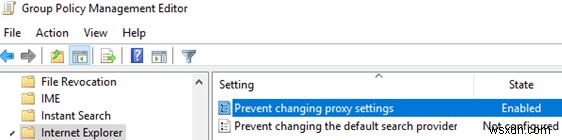
gpmc.msc)を開き、プロキシ設定を含むGPOを編集します。 - GPOエディターで「ユーザーの構成」→「管理用テンプレート」→「Windowsコンポーネント」→「Internet Explorer」へ移動します。
- 「プロキシ設定の変更を禁止する(Prevent changing proxy settings)」ポリシーを見つけ、「有効」に設定します。「コンピューターの構成」セクションにも同名のポリシーがあり、こちらを利用すると、そのコンピューターにログオンするすべてのユーザーに対してプロキシ設定の変更を一括して禁止できます。
- クライアント側でポリシーが更新されると、Windowsのプロキシ設定ページに「
一部の設定は非表示になっているか、所属先の組織によって管理されています」というメッセージが表示され、プロキシサーバー関連の入力欄が編集不可(グレーアウト)になります。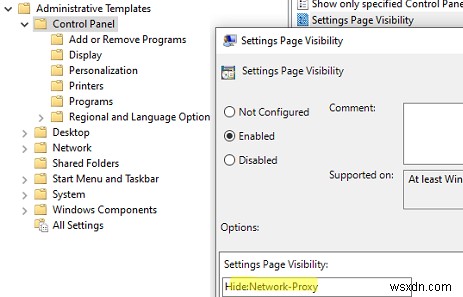
対応ブラウザー
このポリシーは、Windowsのシステムプロキシ設定を利用するすべてのブラウザー(Google Chrome、Microsoft Edge、Internet Explorer、および「システムのプロキシ設定を使用する」モードで動作しているMozilla Firefox)に、Windows 10・Windows 11の両方で適用されます。
設定アプリからプロキシ設定ページ自体を非表示にする
Windows 10/11では、設定パネル上のプロキシ設定ページそのものを非表示にすることも可能です。その場合は、「ユーザーの構成」(または「コンピューターの構成」)→「管理用テンプレート」→「コントロールパネル」にある「設定ページの表示性(Settings Page Visibility)」ポリシーを有効にしてください。
プロキシ設定ページを隠すには、ポリシー設定に次の文字列を指定します。
hide:network-proxy
なお、GPOエディターにこの項目が見つからない場合は、管理用テンプレート(ADMXファイル)を最新バージョンに更新してください。ローカルポリシー設定の更新後、「設定」アプリ内のプロキシ設定ページは非表示になります。
レジストリ(GPP)でプロキシ設定の変更をブロックする
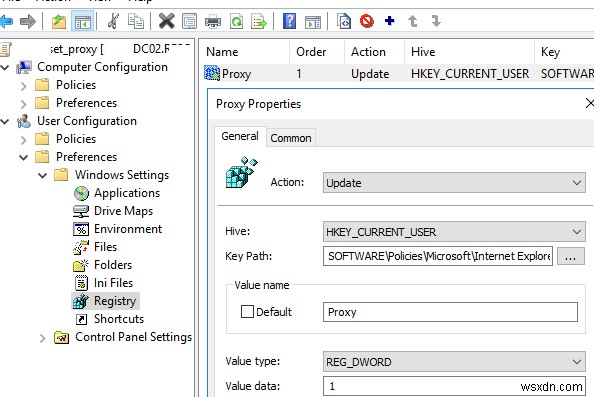
上記のGPOオプション以外に、レジストリを直接操作してプロキシ設定の変更を防止することもできます。レジストリへの変更は、グループポリシーの基本設定(GPP)の「ユーザーの構成」→「基本設定」→「Windowsの設定」→「レジストリ」から行えます。対象のGPO配下に、以下の設定内容で新しいレジストリ値を作成してください。
- ハイブ:
HKEY_CURRENT_USER - キーのパス:
SOFTWARE\\Policies\\Microsoft\\Internet Explorer\\Control Panel - 値の名前:
Proxy - 値の種類:
REG_DWORD - 値のデータ:
1
ローカル管理者にはポリシーを適用しない(除外設定)
プロキシ設定のロックポリシーを、ローカルコンピューターの管理者には適用したくない場合は、アイテムレベルのターゲット設定(Item-Level Targeting)を構成します。
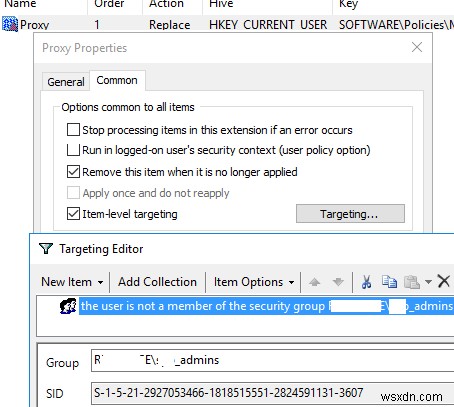
具体的には、レジストリパラメーターの設定画面で「共通」タブを開き、「この項目が適用されなくなった場合は削除する」オプションを有効にします。続いて「アイテムレベルのターゲット設定」を有効にし、「ターゲット設定」ボタンをクリックして新しいルールを作成します。「新しいアイテム」→「セキュリティグループ」を選択し、条件を「IS NOT」に設定して、このポリシーを適用したくないグループ名を指定します。この例では、GPO経由で各コンピューターのローカルAdministratorsグループに追加されているmun_adminsグループを指定しています。
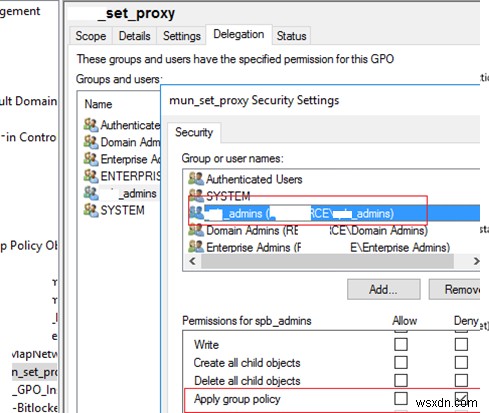
また、GPOのセキュリティフィルタリングを利用して、特定のグループにポリシーを適用しない方法もあります。グループポリシー管理コンソールの「委任」タブで、GPOを適用対象外としたいグループ(例:mun_admin)を追加し、「グループポリシーの適用」アクセス許可に「拒否(Deny)」を設定してください。
注意点:レジストリ直接編集による回避
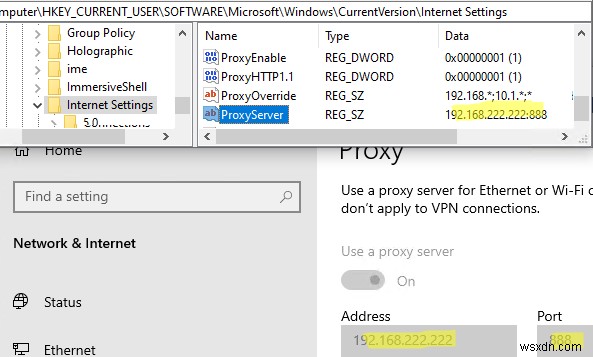
留意すべき点として、ローカル管理者権限を持つユーザーは、レジストリキーHKEY_CURRENT_USER\\Software\\Microsoft\\Windows\\CurrentVersion\\Internet Settingsを直接編集することで、依然としてプロキシサーバー設定を変更できてしまいます。さらに、管理者権限を持たない一般ユーザーであっても、HKCUハイブは自分自身の領域であるため、UAC(ユーザーアカウント制御)の昇格なしにレジストリエディターを起動し、自分のレジストリキー内の設定を書き換えられる点にも注意が必要です。
プロキシサーバーのアドレスを変更するには、ProxyServerレジストリ値を編集するだけです。このレジストリキーで行われたプロキシ設定の変更は、Windowsに即座に反映されます。
-
Windows 10でユーザーによるデスクトップアイコンの変更を禁止する方法
Windows 10でユーザーによるデスクトップアイコンの変更を禁止する: 通常、Windows 10ではデスクトップアイコンの設定から誰でも自由にアイコンを変更できます。しかし、職場のノートパソコンなど複数人で使うPCでは、他のユーザーに設定を勝手に変更されると、デスクトップが乱されて重要なデータの管理にも支障が出ることがあります。そこで本記事では、Windows 10でユーザーによるデスクトップアイコンの変更を禁止する方法を詳しく解説します。ロック機能だけでは防ぎきれない誤操作からPCを守りたい場合に、この設定は非常に役立ちます。 作業を始める前に、必要なアイコンをあらかじめデスクトップ
-
Windows 10でユーザーによるデスクトップ壁紙の変更を禁止する3つの方法
企業や学校などで管理されたPCを使用していると、デスクトップの壁紙が会社のロゴに固定されていて、変更しようとしてもできない経験はありませんか?これはネットワーク管理者がユーザーによる壁紙の変更を禁止しているためです。実は、この設定は個人でも簡単に行うことができます。公共の場でPCを使用する方や、家族で共用しているPCの設定を統一したい方にも役立つでしょう。 本記事では、Windows 10でユーザーがデスクトップの壁紙を変更できないようにする方法を、レジストリエディタを使う方法、グループポリシーエディタを使う方法、さらに特定の壁紙を強制設定する方法の3つに分けて詳しく解説します。 Window