
QBotマルウェアとは?HTMLスマグリング攻撃の仕組みとPCを守る対策を徹底解説
QBot(Quackbotとも呼ばれます)は、2007年に初めて発見されたバンキングトロイの木馬です。現在、世界で最も危険なバンキングトロイの木馬の一つとして知られており、企業に対して深刻かつ持続的な脅威をもたらし続けています。かつてはVBAマクロ、Excel 4.0マクロ、VBSファイルなどがペイロード配布の手段として使われていましたが、その手法は時代とともに変化してきました。そして今、QBotが新たな攻撃に採用しているのが「HTMLスマグリング攻撃」という手法です。
HTMLスマグリング攻撃とは?
HTMLスマグリングとは、攻撃者が特別にエンコードしたマルウェアやペイロードを、あたかも「密輸(スマグリング)」のようにこっそり送り込む攻撃手法です。JavaScriptとHTML5を活用して動作し、さまざまな形で攻撃に応用されます。代表的な手法には以下の3つがあります。
1. アンカータグ(<a>)の悪用
HTMLのアンカータグは、ページ間のリンクを定義する要素です。他のWebページやファイルなど、任意のURLへのリンクを作成できるだけでなく、サーバー上にあるファイルをダウンロードさせることにも利用できます。攻撃者はこの特性を悪用し、不正なファイルのダウンロードを実行させます。
2. JavaScript Blobの悪用
JavaScriptにおけるBlobは、データを格納したバイト列をファイルとして扱うオブジェクトです。Blobのデータはユーザーのメモリ上に保持されるため、本来ファイルとして存在すべきものがディスク上に現れません。攻撃者はこのバイト列を実際のファイルの代わりに使用します。
3. Embed要素の悪用
HTMLドキュメント内のembed要素は、音声や動画などのマルチメディアコンテンツや、Flashアニメーションといったプラグインを埋め込むためのコンテナとして機能します。この仕組みも、不正なコンテンツの隠蔽に悪用される可能性があります。
なぜこの手法が使われるのか?
被害者がHTML形式の添付ファイルを開くと、埋め込まれたファイルがデコードされ、ローカル環境に保存されます。サイバー犯罪者がこの攻撃手法を好んで使う理由は、悪性コードがエンコードされた状態で通信されるため、ネットワークフィルターやファイアウォールを回避できる点にあります。調査によると、「document.createElement」メソッドによって埋め込み型のHTML要素が生成されていたことが確認されています。
攻撃者はこのタグを利用して、ZIPアーカイブ内にペイロードを仕込みました。ユーザーはZIPファイルをダウンロードしていると思い込みますが、実際にはZIPの中身はすでにHTMLファイル内に埋め込まれています。さらにそのZIPを展開すると、複数のファイルを含むディスクイメージファイルが取り出されるという仕組みです。
PCを守るにはどうすればいい?
JavaScriptを無効化できれば問題は解決しますが、多くの正規のシステムやWebアプリケーションがJavaScriptに依存しているため、現実的には無効化は困難です。さらに、ファイルサイズを抑えてWebアプリの動作を高速化する目的で、正当なJavaScriptフレームワークでも難読化技術が使われています。
つまり、「難読化されたJavaScriptを一律にブロックする」という対策は実用的ではありません。代わりに有効なのが、リアルタイムアンチウイルスを導入し、マルウェアがPCに侵入した瞬間に検出・遮断できる体制を整えることです。
おすすめの対策 – T9 Antivirusのようなリアルタイムアンチウイルスを活用
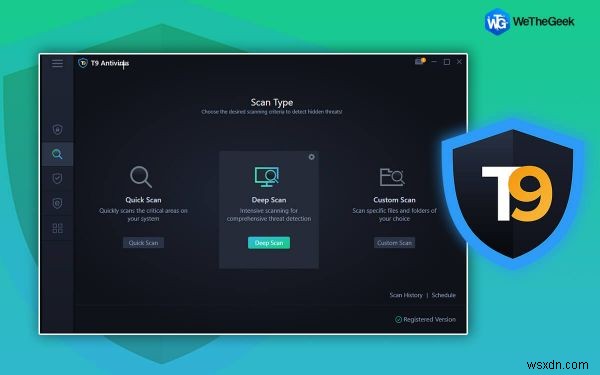
T9 Antivirusは、PCにリアルタイム保護を提供する先進的なアンチウイルスソフトの一つです。この機能は、世界中の多くのアンチウイルス製品には搭載されていない珍しいものです。強化されたセキュリティシールドにより、PCを常時監視し、マルウェアがコンピュータに侵入した瞬間に検出します。主な機能は以下の通りです。
マルウェア&エクスプロイト保護
マルウェア、ウイルス、ゼロデイ攻撃、PUP(潜在望ましくないプログラム)、トロイの木馬、アドウェアなどからシステムを守る多層防御レイヤーです。
リアルタイム防御
マルウェアがデバイスに感染し、ID盗難や情報漏洩などのセキュリティ被害につながる前に、検出して阻止します。
不要なスタートアップ項目の削除
バックグラウンドで密かに動作し、システムやデータの安全性を脅かす不審なアプリケーションの被害を防ぐため、危険なスタートアップ項目を素早く特定して削除します。
Web保護(Web Protection)
有害な可能性のあるWebサイトからユーザーを守るためのシールド機能です。危険性の高いサイトや怪しいサイトへアクセスしようとした際に警告を表示し、アクセスをブロックします。
ファイアウォール防御
被害が発生する前に、危険なプログラムや攻撃者がネットワークやデータへアクセスするのを未然にブロックします。
すべての広告をブロック
オンライン中に表示される不要で煩わしい広告は誰にとってもストレスです。「Stop All Ads」ブラウザプラグインを使えば、こうした迷惑な広告を一括でブロックできます。
PCオプティマイザー&シュレッダー機能
不要・未使用のファイルを削除して、PCの読み込み速度を向上させます。また、Shredder機能を使えば機密データを完全消去し復元不能にできるため、プライバシー保護にも役立ちます。
定義データベースの定期更新
マルウェアの脅威は日々進化し、攻撃者の手法も悪質化しています。それらを確実に検出・駆除するには、アンチウイルスソフトの定期的な更新が不可欠です。T9 Antivirusは最新の脅威に対応するため、データベース定義を随時アップデートしており、ハッカーによる脆弱性の悪用を防ぎ、常にパッチ済みの安全な状態を維持します。
まとめ:QBOTとHTMLスマグリング技術からPCを守るために
QBotが採用するHTMLスマグリング攻撃は、従来のメールフィルターやファイアウォールをすり抜ける非常に厄介な手法です。JavaScriptの完全な無効化は現実的ではないため、リアルタイムで脅威を検出できるアンチウイルスの導入が最も効果的な対策となります。
ご質問やご意見があれば、ぜひコメント欄でお聞かせください。皆さんのテック関連のお悩みを解決するヒントやノウハウを随時発信しています。Facebook、Twitter、YouTube、Instagram、Flipboard、Pinterestでも最新情報をチェックできます。
-
Windowsアドレス帳(wab.exe)ファイルとは?wab.exeはマルウェアなのか徹底解説
WABファイル(Windowsアドレス帳)は、Microsoftが開発したWindows用の連絡先を保存するためのファイルです。メールアドレスや各種アプリの連絡先情報を保持する正規のファイルであり、Microsoft Office、People(ユーザー)アプリ、Windows Mail、Outlookの連絡先データを保存します。他の実行ファイルと同様に、Programsフォルダ内のWindows Mailフォルダに格納されています。 wab.exeはマルウェアなのか? いいえ、wab.exeは実行ファイルであり、まったく無害なファイルです。Windowsアドレス帳は、メールアプリやOutlo
-
隔離するか、削除するか?マルウェア感染ファイルへの正しい対処法
アンチウイルスソフトで定期的なスキャンを実行すると、検出された脅威に対して「隔離(Quarantine)」するか「削除(Delete)」するかを選択するよう求められることがよくあります。ファイルの重要性に応じて「はい」をクリックし、隔離を選んだ経験がある方も多いでしょう。しかし、この操作が実際に何を意味するのか、コンピュータにとって本当に安全なのかを詳しく理解している人は意外と少ないものです。 ここではその仕組みを深掘りし、安全性に問題があると判定されたファイルを隔離した際に、実際に何が起こるのかを解説します。 アンチウイルスにおける「隔離」と「削除」の違い まず、それぞれの機能を簡単に整理し