
ソーシャルエンジニアリングとは?サイバー犯罪者の「人間心理」を突く手口と対策を徹底解説
デジタルコミュニケーションの普及に伴い、組織にとってソーシャルエンジニアリング攻撃のリスクは高まり続けています。一方で、サイバー犯罪者にとっては、この手法はますます「使いやすいもの」になっています。
ソーシャルエンジニアリングとは、人間の心理的な隙を突いて、組織のネットワークやシステム、データへのアクセスを得る技術のことです。サイバー犯罪者はハッキング技術で情報に侵入する代わりに、ユーザーを巧みに騙し、機密情報を自ら明かさせるという手法を用います。
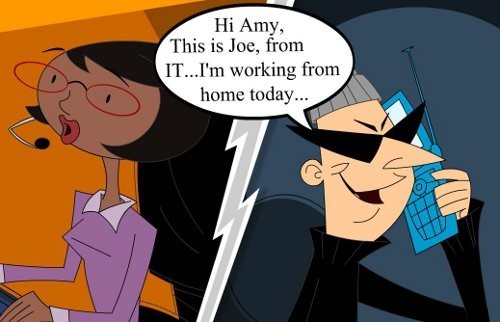
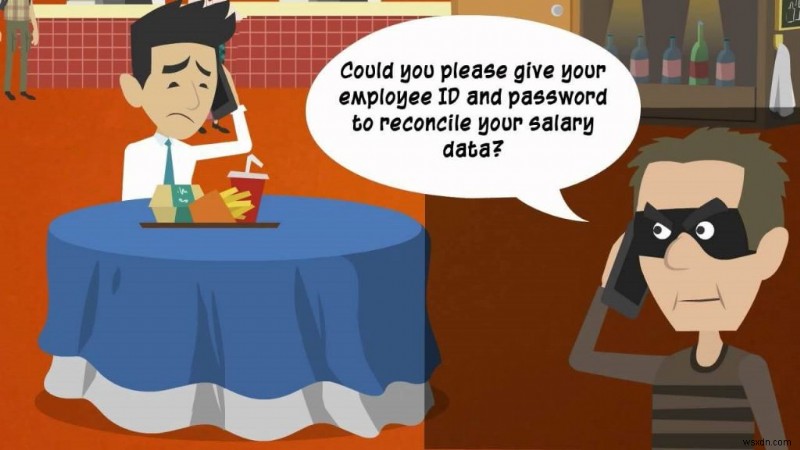
例えば、ソーシャルエンジニアはITサポート担当者になりすまして従業員に電話をかけ、パスワードなどの機密情報を吐き出させることがあります。
「セキュリティ対策は万全だ」と思っているなら、それは大きな間違いです。狡猾なソーシャルエンジニアは防御の網を簡単にすり抜けます。ハッカーたちは日々、従業員や個人を騙して貴重な企業情報を奪う巧妙な手口を編み出しているのです。
ソーシャルエンジニアリングには「人間」という要素が関わるため、どのような組織も安全とは言い切れません。人間こそがセキュリティにおける最も弱いリンク(脆弱な環)だからです。そして、従業員を標的とした攻撃を防ぐことは、組織にとって非常に難しい課題となっています。
本記事では、ハッカーが用いるソーシャルエンジニアリング攻撃の手口や攻撃の種類など、知っておくべき重要なポイントを詳しく解説します。
10月は国民サイバーセキュリティ啓発月間(National Cyber Security Awareness Month)です。Windows向け「Advanced System Protector」、Mac向け「Systweak Anti-Malware」、Android向け「Systweak Anti-Malware」などのセキュリティツールを提供する私たちは、企業・従業員・エンドユーザーがソーシャルエンジニアリングの手口を見抜き、攻撃の成功を防ぐための啓発活動に取り組んでいます。
さらに、過去に大きな被害をもたらした有名なソーシャルエンジニアリング攻撃の事例や、具体的な予防策についてもご紹介します。
それでは、詳しく見ていきましょう。
ソーシャルエンジニアリングとは?
人間の行動につけ込んで詐欺を成功させる技術こそが、ソーシャルエンジニアリングです。「ハッキングといえば、ソフトウェアやOSの脆弱性を探すこと」というのが一般的な認識ですが、実は、人間の行動や習慣の弱点を探し出して突くこともまたハッキングの一種です。場合によっては、他のどの攻撃よりも組織のセキュリティに深刻な損害をもたらしかねません。
最も有名な例は、ギリシャ軍がトロイアの城壁内に侵入するために木馬を使った故事でしょう。現代のサイバー犯罪者、いわゆるソーシャルエンジニアも同じ道を辿っており、人間のミスを利用して技術的なセキュリティ対策を回避します。
なぜ企業が狙われるのか?
エンドユーザーはあらゆる組織にとって最大のセキュリティ上の脅威であり、ソーシャルエンジニアはそれをよく理解しています。そのため、FacebookやLinkedInなどのSNSを活用し、標的となる組織やその従業員、業務の進め方などを徹底的にリサーチします。
人はSNSで情報を共有する際に注意を払わない傾向があります。ソーシャルエンジニアはこの点につけ込み、集めた情報をもとにフィッシングメールを作成したり、上司や法執行機関、同僚になりすました電話をかけたりして、パスワードなどの機密情報を手に入れようとするのです。
ソーシャルエンジニアリングの仕組み
ソーシャルエンジニアリングは最も一般的なサイバー攻撃手段の一つであり、セキュリティチェーンの中で最も弱いリンクを狙うため、近年ますます増加しています。
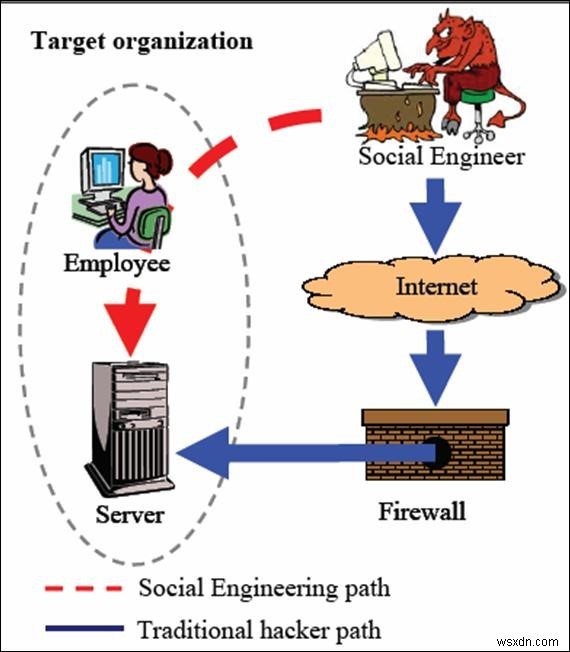
ユーザーは主に2つの経路で標的にされます。電話経由とオンライン経由です。
電話による攻撃: サイバー犯罪者は従業員、幹部、あるいは法執行機関の職員になりすまして信頼を得ようとし、そのためにいくつかの質問をすることさえあります。被害者が騙しに引っかかると、ログイン認証情報やパスワードを要求します。相手を信用している被害者は、違和感なく情報を渡してしまうのです。
フィッシング: サイバー攻撃者に最も多く使われる、代表的な詐欺手法です。この手法では、ユーザーは「安全で信頼できるサイトにいる」と思い込み、情報を入力・共有してしまいます。また、悪意のある添付ファイルを送りつける形で行われるケースもあります。
ソーシャルエンジニアリングの概要と、攻撃者がユーザーを騙す仕組みが分かったところで、次は攻撃の種類を詳しく見ていきましょう。
ソーシャルエンジニアリング攻撃の6つの種類
組織は従業員への啓発教育を通じて、スピアフィッシング、クイド・プロ・クオ、ベイティング、フィッシング、プリテキスティング、テイルゲーティングといった代表的な攻撃手法への理解を深める必要があります。
もちろん、ファイアウォール、メールフィルター、ネットワーク監視ツールなどの技術的対策も有効です。しかし、それだけでは人的ミスのリスクを減らせません。攻撃の発生を抑えるためには、従業員一人ひとりが典型的な手口と対処法を把握しておくことが不可欠です。
以下に、サイバー犯罪者が用いる代表的なソーシャルエンジニアリング手法を解説します。
1. スピアフィッシング(Spear Phishing) – 特定の組織や個人に焦点を絞ったフィッシング攻撃です。攻撃を成功させ、正当性を装うために、被害者のSNSアカウントやオンライン上の活動から収集した情報が利用されます。
2. クイド・プロ・クオ(Quid Pro Quo) – 相手が必要としているものと引き換えに、機密情報を要求する攻撃です。例えば、「景品と引き換えにアカウントへログインしてほしい」「個人情報を共有すれば特典を差し上げます」といった提案は、この攻撃の典型例です。「良すぎる話には裏がある」ことを決して忘れないでください。
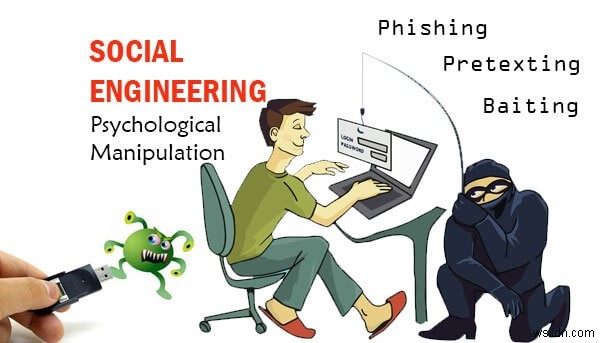
3. ベイティング(Baiting) – 攻撃者が仕掛けた感染済みのUSBメモリやCDを、個人が拾って使用することで成立する攻撃です。攻撃者は感染デバイスを目につきやすい場所に放置し、誰かが使うのを待ちます。デバイスが接続された瞬間にマルウェアがインストールされ、攻撃者は端末を掌握できるようになります。
4. フィッシング(Phishing) – ユーザーを騙してマルウェアをインストールさせたり、個人情報・金融情報・企業情報を共有させたりする攻撃で、ソーシャルエンジニアリングの中で最も一般的な手法です。詐欺師は正規の差出人や信頼できる組織を装った偽メッセージを送りつけます。特に多いのが、自然災害などの悲劇に便乗した「慈善団体からの寄付依頼」で、人々の善意につけ込み、個人情報や支払い情報を入力させます。
5. プリテキスティング(Pretexting) – 攻撃者が架空の状況をでっち上げ、被害者から機密情報へのアクセスや保護されたシステムへの権限を引き出す攻撃です。例えば、組織の信頼できる関係者になりすまし、ログイン認証情報を漏らさせたり、秘密データへのアクセスを許可させたりします。
6. テイルゲーティング(Tailgating) – 許可されていない人物が、正規の従業員に追随してセキュリティが掛かった場所に侵入する、物理的なソーシャルエンジニアリング手法です。目的は施設へのアクセス権を得て、貴重な情報を盗むことにあります。
ソーシャルエンジニアリングは、組織とその従業員にとって継続的かつ深刻な脅威です。安全を確保するための第一歩は、従業員を教育し、攻撃者が機密データへアクセスするために用いる高度な手口を周知することです。
エンドユーザーを教育し、ソーシャルエンジニアリング攻撃を防ぐには?
まずは従業員のセキュリティ意識を高め、攻撃者がデータを盗むために使う手口を熟知させることが重要です。加えて、以下のポイントを徹底しましょう。
1. セキュリティ意識を定着させるため、従業員研修を繰り返し実施する。
2. 最新のフィッシング脅威とその仕組みについて常に学べるよう、包括的なセキュリティ研修プログラムを整備する。
3. 経営幹部から一般社員まで、全階層を対象に研修を行う。
4. 電話やメールでの機密データの共有を禁止するルールを徹底する。
5. 既存のセキュリティプロセスを定期的に見直す。
6. CEOや役割のある役員から金銭情報や事業機密を求めるメールが届いた場合は警戒信号と捉え、安易に応じない。
7. 従業員がフィッシングやソーシャルエンジニアリング攻撃を正しく理解できているか、模擬テストで確認する。
8. ログイン認証情報やパスワードは誰とも共有しない。正当な権限を持つ人物であれば、あなたに共有を求められずとも必要な情報へアクセスできるはずです。
9. ユーザー名、パスワード、アカウント情報などを入力する前に、必ずURLが本物かどうか確認する。
10. 見知らぬ送信者からの添付ファイルは、絶対に開封・ダウンロードしない。
それでも「ソーシャルエンジニアリング攻撃は簡単に見抜ける」と思っているなら、次に紹介する実際の被害事例が目を覚まさせてくれるかもしれません。
世界で起こった有名なソーシャルエンジニアリング攻撃の事例
2016年:米国民主党全国委員会(DNC)メール流出事件 – 攻撃者は正当なものに見えるスピアフィッシングメールを作成し、クリントン陣営のスタッフ12名から約15万通のメールを窃取しました。
2016年:米国司法省 – ハッカーが助けを必要とする新入社員になりすまして騙し、アクセスコードを入手。その結果、FBI職員約2万人分と国土安全保障省(DHS)職員約9千人分のデータが流出しました。
2015年:Ubiquiti NetworksのBEC攻撃 – 同社に約4,670万ドルの損失をもたらしました。これは特殊なスピアフィッシングである「ビジネスメール詐欺(BEC)」で、攻撃者は幹部になりすまし、送金や人事記録へのアクセス権限を持つ従業員を標的にしました。送られてきたメールは「パートナー企業の口座への電信送金」を求めるものでしたが、実際にはその口座はハッカーの管理下にありました。従業員が騙しに引っかかった結果、組織は多大な金銭的損失を被ることになったのです。
2014年:ソニー・ピクチャーズ・ハッキング事件
2014年:Yahoo!ハッキング事件 – 最大5億人分のユーザーデータが危険に晒された重大な事件です。スピアフィッシング攻撃は、一定の権限を持つYahoo!従業員を標的にしました。
2013年:AP通信Twitter乗っ取り事件
2013年:Bit9証明書窃取事件
2013年:Target POSシステム侵害事件
2013年:米国労働省ウォーターホール攻撃
2011年:RSA SecurID侵害事件
まとめ
この記事を読んで、これらのセキュリティ判断の甘さに驚いた方もいるかもしれません。しかし現実には、ソーシャルエンジニアリング攻撃から完全に安全な人は存在せず、どんなに知識のある人でも被害者になり得ます。だからこそ、オンラインセキュリティを真剣に捉え、あらゆるオンライン上の要求に対して常に疑いの目を持つことが、自分と組織を守る鍵となるのです。
-
ソーシャルエンジニアリングの手口と対策|オンラインで身を守る完全ガイド
SNSプラットフォームで蔓延するサイバー犯罪のひとつが「ソーシャルエンジニアリング」です。これは、悪意ある攻撃者がユーザーのSNSプロフィールを標的にして個人情報を収集し、後日その情報を使ってなりすましを行う手口です。世界の人口の半分以上がSNSを利用しているため、「こんなに大勢の中から自分が狙われることはない」と思うかもしれませんが、実際には十分に起こり得ることなのです。 幸いなことに、機密性の高い個人情報を守るために必要なのは、日々のネット利用習慣をほんの少し見直すことだけです。以下のポイントを参考に、賢い選択をして、ご自身とご家族のオンラインセキュリティに対する安心感を高めましょう。 ソ
-
KolibriOS - わずか3MB・起動3秒の超軽量OSの驚異
オペレーティングシステムの価値とは、いったい何で測るべきなのでしょうか?「わずか16MBのRAMで起動するシステム」と聞いて感動する人もいるかもしれません。しかし、実はそれほど特別な話ではありません。DOSははるかに少ないリソースで動いていましたし、Windowsだって1995年当時は十分快調に動作していました。では、現代のOSで「RAM 8MB・サイズ3MB・起動3秒」を実現していたらどうでしょう?しかもそれは2012年の出来事です。かなりのインパクトがありますよね。KolibriOSとはKolibriOSは、アセンブリ言語のみで記述された小型のオープンソースオペレーティングシステムです。ア