
現代のDDoS攻撃の進化:知っておくべき脅威の歴史と最新動向
DDoS(Distributed Denial of Service、分散型サービス拒否攻撃)とは、複数のボットネットシステムが単一のシステムを標的にし、膨大なトラフィックで圧倒することで運用を妨害するサイバー攻撃です。攻撃者の目的は、ウェブサイト上のサービスを停止させることにあります。対象となるのは、アプリケーション、ネットワーク、各種サービス、デバイス、サーバー、さらにはソフトウェア内の特定のトランザクションなど、あらゆるサービスへのアクセスです。
DoS攻撃では1台のシステムが悪意あるデータやリクエストを送信するのに対し、DDoS攻撃は複数のシステムから同時に攻撃が仕掛けられる点が最大の違いです。
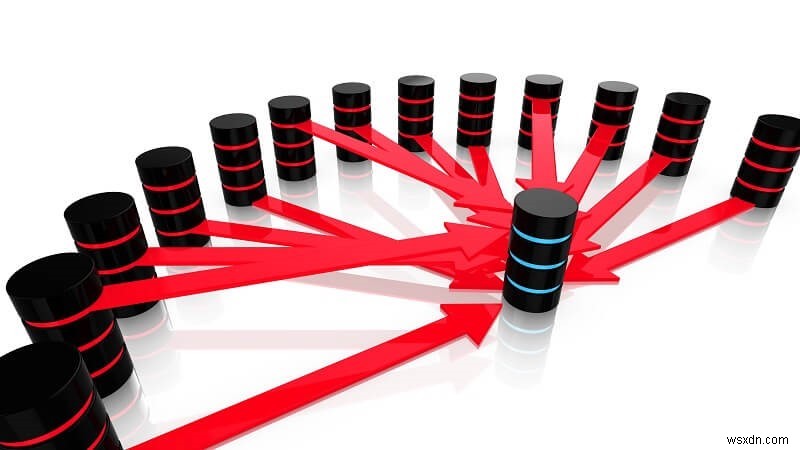
サイバー犯罪者は、過剰なサービスリクエストでシステムを溺れさせます。攻撃者はページへのアクセス要求でサーバーに殺到させたり、データベースに過剰なクエリを送りつけたりします。その結果、RAMやCPUといったハードウェアリソース、そしてインターネット帯域幅の許容容量を超過し、システム全体が機能不全に陥ります。被害は軽微なサービス障害にとどまらず、アプリケーションやウェブサイトのダウンタイム、さらにはビジネス全体の停止といった深刻な損失にまで及ぶ可能性があります。
DDoS攻撃の兆候
DDoS攻撃は一見すると、悪意のないアクティビティによるサービス障害のように見えることがあります。たとえば、サーバーのダウンタイム、正規ユーザーからの大量のリクエスト、ケーブルの断線などが挙げられます。そのため、攻撃を受けたかどうかを判断するには、トラフィックの詳細な分析が不可欠です。
DDoS攻撃の歴史
2000年代初頭、Michael Calce(通称MafiaBoy)という学生がDDoS攻撃によってYahooのサービスを麻痺させました。さらにCNN、eBay、Amazonに対しても3件の攻撃を成功させています。これが史上初のDDoS攻撃ではありませんでしたが、この一連の攻撃は大きな注目を集め、世界中の大手企業を悩ませる存在となりました。DDoS攻撃は一般に、恐喝、サイバー戦争、あるいは個人的な復讐のために行われます。
DDoS攻撃は年々進化を続けており、1000Gbpsを超える規模の攻撃も可能になっています。2016年の有名なDyn攻撃では、データレートが1.2Tbpsに達したことが記録されています。これは最新のボットネット(Miraiボットネット)によって実現されたもので、アメリカ東海岸全体を揺るがす大規模な攻撃となりました。数百万のIPアドレスがサーバーへのクエリ送信に使用され、直接的な影響を受けたのはプリンターやカメラを含む約10万台のIoTデバイスでした。
その後もNetflix、Twitter、Tumblr、Spotify、Reddit、Amazonなどの主要サービスが標的となりました。さらにGitHubでもDDoS攻撃が実行され、1.35Tbpsというデータ転送速度が記録されています。攻撃は大規模でしたが、GitHubはこれを食い止め、即座に機能を回復させました。
攻撃後の分析により、攻撃者がMemcachedサーバーを利用して攻撃効果を増幅していたことが判明しました。これは従来の手法と比べてはるかにシンプルなテクニックでした。
また、セキュリティ専門家によって、Miraiボットネット攻撃に類似した「WireX」と呼ばれる別の攻撃も発見されています。これは100か国にわたる約10万台のAndroidデバイスを標的としたものでした。それ以降、さまざまなサービスプロバイダーへのDDoS攻撃が増加しており、こうした事象への継続的な調査が求められています。
DDoS攻撃に使われるツール
攻撃者はボットネットを利用してDDoS攻撃を拡散します。ボットネットとは、ボットマスター(攻撃者)に遠隔操作されるマルウェア感染デバイスの集まりです。DDoS攻撃者は通常、サーバーやコンピューターを感染のエンドポイントとして選択します。近年では、モバイルデバイスやIoTデバイスもターゲットシステムへの攻撃に悪用されており、これらのデバイスは大量注入技術、マルバタイジング攻撃、フィッシング攻撃などを通じて感染させられます。
DDoS攻撃の主な種類
DDoS攻撃は、大きく以下の3つのカテゴリーに分類できます。
- 大量の偽トラフィックによる攻撃:膨大な不正トラフィックでシステムへのアクセスを妨害します。例:スプーフィングパケットフラッド攻撃、UDP攻撃、ICMP攻撃
- ネットワークインフラを標的とする攻撃:データパケットを利用して、ネットワークインフラ全体やインフラ管理ツールを無力化します。例:Smurf DDoS攻撃、SYNフラッド
- アプリケーション層を標的とする攻撃:組織のアプリケーション層を狙い、マルウェア感染したリクエストでアプリケーションを溢れさせます。その結果、オンラインリソースが応答不能になります。
DDoS攻撃の高度化
現在、攻撃者はボットネットをレンタルして手軽にDDoS攻撃を実行できるようになっています。さらに「APDoS(Advanced Persistent Denial of Service)」と呼ばれる高度な攻撃手法では、単一の攻撃内で複数の攻撃ベクトルが組み合わされます。この種の攻撃は、アプリケーション、データベース、サーバーに同時に影響を与えます。また、攻撃者がISP(インターネットサービスプロバイダー)に直接干渉することで、多数のデバイスへ一斉に影響を及ぼす手法も使われています。
今日のDDoS攻撃は、単一のシステムだけでなく、複数の組織、サプライヤー、ベンダー、ビジネスパートナーに同時に標的を定める攻撃へと発展しています。どんなビジネスも最も弱いリンク以上に安全ではないという原則を踏まえると、第三者や従業員といった関係者も含めた包括的な防御体制が不可欠です。
絶えずDDoS攻撃を洗練させているサイバー犯罪者に対し、既存の技術や戦略だけでは対抗しきれないのが現状です。しかし、AI、機械学習、新世代のIoTデバイスの登場により、DDoS攻撃は今後も進化を続けるでしょう。攻撃者はこれらの先端技術を攻撃に取り込み、より致命的な攻撃を仕掛けるようになると予想されます。それでもなお、防御側のDDoS対策技術もまた、進化を続けていくはずです。
-
Advanced PC CleanupでPCのジャンクファイルを徹底削除する方法【手動・自動両対応】
使用中のパソコンには、必ずと言っていいほど「ジャンクファイル(Junk Files)」が蓄積されています。ジャンクファイルとは、不要になったファイルや重複データなど、安全に削除できるファイルの総称です。OSやインストール済みのアプリケーションは、動作中に一時ファイルを作成しますが、使用後もこれらのファイルは自動的に削除されず、PC内に溜まり続けて貴重なストレージ容量を圧迫していきます。 ジャンクファイルを手動で削除する手順 ジャンクファイルを完全にクリーンアップするには、サードパーティ製ソフトを使って検出・削除するのが確実です。すべてのジャンクファイルを手作業で見つけることは事実上不可能だから
-
Advanced PC Cleanupで個人情報を削除する方法|なりすまし被害を防ぐ完全ガイド
インターネットを利用する際、私たち全員が直面する最も重要な課題の一つが、意図せず記録されてしまう個人情報の痕跡(アイデンティティトレース)から自分を守ることです。すべてのブラウザは、検索結果をユーザーに合わせてカスタマイズするために、何らかの個人情報を収集しています。この仕組みによって検索の手間が省けると評価する声がある一方で、偏りのない検索結果が得られなくなると懸念する人も少なくありません。本記事では、パソコンから個人情報を削除する方法を解説し、なりすまし(ID盗用)対策として役立てていただきます。 Advanced PC Cleanupを使って個人情報を削除する手順 ここでの考え方は、サー