
CMD(コマンドプロンプト)を使ってコンピュータウイルスを検出・削除する方法
コンピュータウイルスとは、悪意のあるソフトウェアプログラム(マルウェア)の一種です。実行されると自己複製を繰り返しながら他のプログラムに感染し、ファイルを改変して被害を広げていきます。さらに、ウイルスは一台のPCから別のPCへと移動・拡散する性質を持っています。
厄介なことに、中にはウイルス対策ソフト(アンチウイルス)でも検出できないタイプのウイルスが存在します。こうした場合には、別のアプローチで対処する必要があります。
本記事では、コマンドプロンプト(CMD)を使ってウイルスを自力で検出・削除する方法を詳しく解説します。この方法なら、大切なデータを守りながらシステムをクリーンな状態に戻すことができます。
コマンドプロンプトとは?
コマンドプロンプトは、ほとんどのWindows OSに標準搭載されているコマンドラインインタープリタです。キーボードから入力したコマンドを直接実行できるツールで、通常の画面操作では難しい細かな設定やファイル操作にも対応できます。
作業を始める前に、まず基本となる「attrib」コマンドについて理解しておきましょう。
attribコマンドの基本
attribは、ファイルの属性を変更するためのコマンドです。属性の変更・追加・削除が可能で、主なオプションは以下の通りです。
- + / –:指定した属性を設定(+)または解除(–)する
- /S:サブフォルダを含む指定パス全体を検索する
- /D:フォルダ自身も処理対象に含める
- pathname:対象ファイルやフォルダがある場所(パス)を指定する
CMDでウイルスを削除する手順
それでは、PCがウイルスに感染しているかどうかを確認し、駆除するための具体的な手順を見ていきましょう。
手順1:管理者権限でコマンドプロンプトを開く
スタートボタンをクリックし、「コマンドプロンプト」または「CMD」と入力します。表示された項目を右クリックして「管理者として実行」を選択してください。

手順2:感染が疑われるドライブを指定する
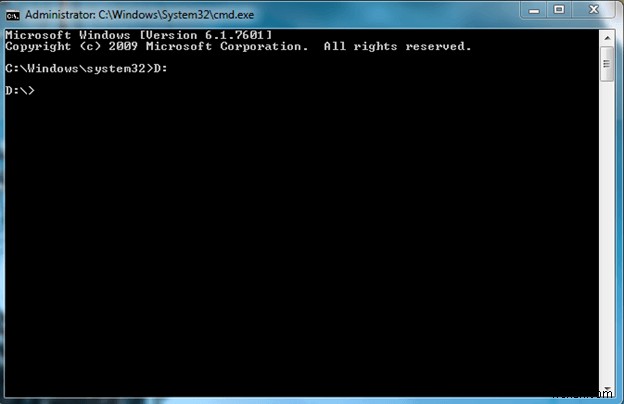
次に、ウイルス感染が疑われるドライブに移動します。ここでは例としてDドライブを確認する場合を紹介します。以下のように入力してください。
D:
手順3:ドライブ内のファイル一覧を表示する
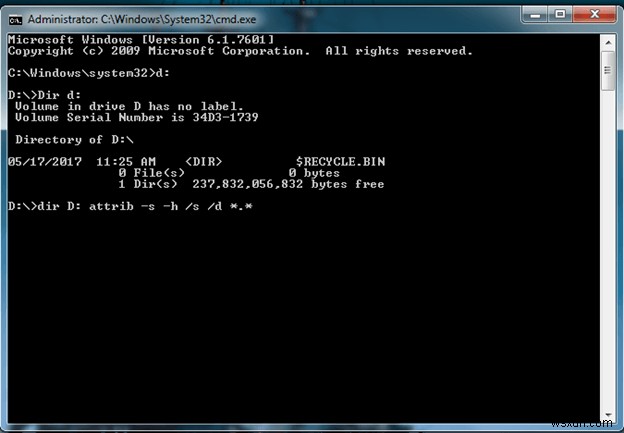
コマンド実行後、プロンプトの表示がCからDに切り替わります。続けて以下を入力してEnterキーを押すと、Dドライブ内のディレクトリ一覧が表示されます。
dir D:

手順4:隠しファイル・システムファイルをすべて表示する
次に、以下のコマンドを入力してEnterキーを押します。
attrib -s -h /s /d *.*
このコマンドにより、ドライブ内の全ファイルから「システム」「隠し」属性が解除され、通常は見えない隠しファイルやシステムファイルもすべて一覧に表示されるようになります。
手順5:不審なファイルを特定して削除する
表示された一覧の中に、拡張子が.exeの見覚えのないファイルがないかチェックしましょう。感染している場合は、「autorun.inf」などの不審なファイルが見つかることがあります。
ファイルを削除する前に、まず以下のコマンドで名前を変更しておきます。
rename ファイル名.拡張子 新しいファイル名

このようにして、ウイルス対策ソフトを使わずにPCやUSBメモリ上のウイルスを特定できます。名前を変更したら、次のコマンドでautorun.infを削除しましょう。
del autorun.inf
その他のファイルの場合は、del "ファイル名"と入力します。
まとめ
以上が、USBメモリやパソコンからウイルスを除去するための基本的な手順です。不要なウイルスファイルを取り除くことで、システムの動作が軽くなり、速度の向上を実感できることもあります。ただし、操作の際は重要なファイルを誤って削除しないよう十分注意してください。ぜひ試してみて、結果をコメント欄でお知らせください。
-
パソコンからマルウェアを完全に削除する方法を徹底解説
マルウェア(悪意のあるソフトウェア)とは、システムに侵入して個人情報を盗み出したり、本人の同意なく不正な操作を実行したりするプログラム・アプリケーション・コード断片の総称です。マルウェアの多くは犯罪目的で作成されており、ユーザーに損害を与えることを意図しています。そのため、コンピュータから感染を取り除き、マルウェアを確実に駆除することは極めて重要です。 マルウェアの削除は手作業では行えません。ウイルス対策ソフトによるスキャン・検出・駆除が必要です。数多くのセキュリティソフトが総合的な保護を謳っていますが、その中から本当に優れたものを見極めるのは容易ではありません。本記事では、筆者が総合的に選ん
-
Win32:BogEnt [susp]はウイルス?誤検知の見分け方と削除方法を解説
アンチウイルスソフトが「Win32:BogEnt」を検出した場合、まず確認すべきは、それが本当に脅威なのかどうかという点です。なぜなら、多くのサードパーティ製アンチウイルスツールがこのファイルを誤って検出するケースがあるからです。つまり「誤検知(フォールスポジティブ)」の可能性があります。同じ問題に直面している方は、ぜひ本記事を読み進め、誤検知と実際の脅威を見分ける方法を理解してください。 Steamを使用しているWindowsユーザーからは、「Win32:BogEnt」という名前のファイルがアンチウイルスによって隔離されたという報告が多数寄せられています。そのため、システムの安全が心配になり