
Windows 10でポート転送(ポートフォワーディング)を設定する方法
Windows 10には、ポート転送(ポートフォワーディング)機能が標準で搭載されています。ただし、この機能は「設定」アプリの画面には表示されておらず、コマンド操作でのみ利用可能です。ポート転送を活用すれば、ネットワーク上のリソースをまるでローカルマシン上で動作しているかのようにアクセスできるため、LAN(ローカルエリアネットワーク)環境での作業やWebサーバー開発の際に非常に便利です。
本記事では、実際にポート転送ルールを追加する手順を詳しく解説します。例として、「https://127.0.0.1:9000」へのアクセスを「https://192.168.0.10:80」へ転送するルールを作成します。設定後は、ブラウザで「https://127.0.0.1:9000」にアクセスするだけで、「https://192.168.0.10:80」に直接アクセスした場合と同じ内容を表示できるようになります。
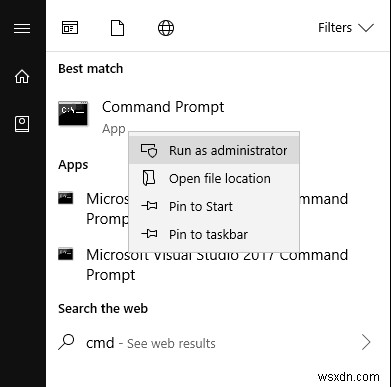
管理者としてコマンドプロンプトを起動する
ポート転送ルールの追加にはコマンドプロンプトを使用します。管理者権限が必要なため、まずスタートメニューに「cmd」と入力してください。検索結果の最初の項目を「Ctrl」キーと「Shift」キーを押しながらクリックすると、コマンドプロンプトが管理者として起動します。
netshコマンドでポート転送ルールを追加する
次に、「netsh」コマンドを使ってポート転送ルールを設定します。コマンドはやや長くなりますが、以下のとおり正確に入力してください。
netsh interface portproxy add v4tov4 listenaddress=127.0.0.1 listenport=9000 connectaddress=192.168.0.10 connectport=80
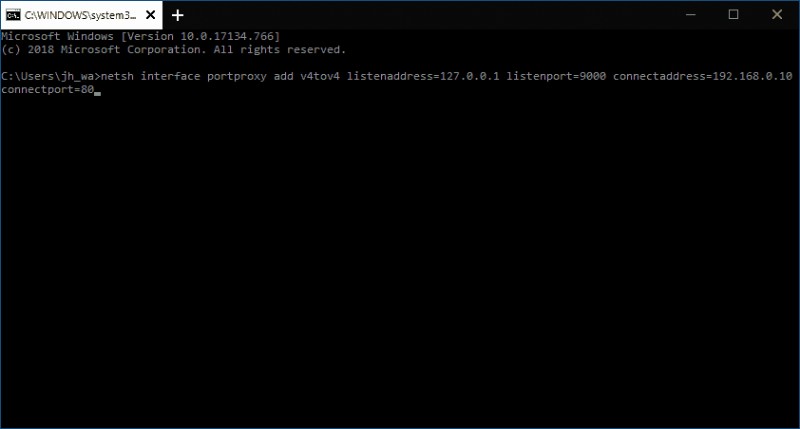
「listenaddress」「listenport」「connectaddress」「connectport」に指定した値が、先ほど説明した内容と対応していることに注目してください。実際にルールを追加する際は、ご自身の環境に合わせてこれらの値を変更する必要があります。たとえば、IPアドレス「192.168.0.1」のデバイスのポート8888へ転送したい場合は、「connectaddress」に192.168.0.1を、「connectport」に8888をそれぞれ指定します。
Enterキーを押すと、ルールは即座に追加され、すぐに有効になります。ブラウザでリッスン側のアドレスとポートにアクセスし、接続先(connect)のアドレスとポートから配信されているコンテンツが表示されれば成功です。
ポート転送ルールを削除する方法
不要になったルールを削除する場合は、再び管理者権限でコマンドプロンプトを開き、以下のコマンドを実行します。
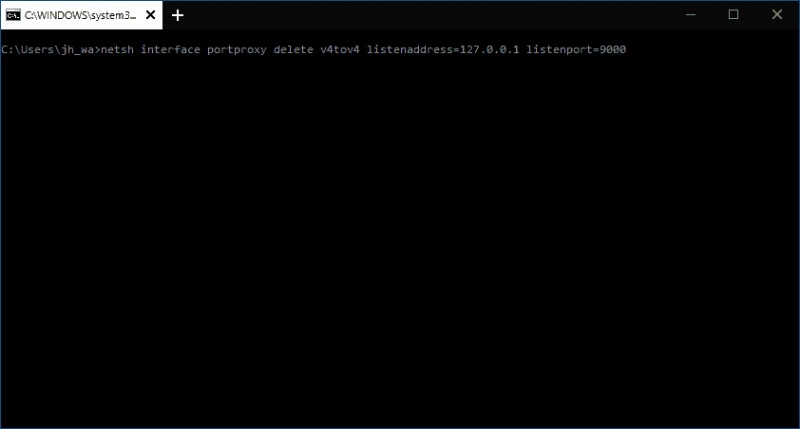
netsh interface portproxy delete v4tov4 listenaddress=127.0.0.1 listenport=9000
ここでも、削除対象のリッスンアドレスとポート番号は、実際に使用している値に合わせて変更してください。コマンド実行後、ルールは即座に削除され、以降のネットワークリクエストには適用されなくなります。
-
Windows 11でインデックス作成オプションを構成・再構築する方法
ファイルやフォルダー、アプリにアクセスしたいのに、ストレージの中を一つずつ探し回るのが面倒だと感じたことはありませんか?そんなときに便利なのが「Windows検索」です。Windowsの検索インデックスは、あらかじめ指定された範囲からファイルやアプリ、設定を素早く見つけ出し、検索結果を高速に表示します。新しい場所を追加すると、Windows OSは自動的にインデックスを再構築し、定期的に更新するため、最新のファイルも検索できるようになります。本記事では、Windows 11でインデックス作成オプションを手動で構成・再構築する方法について詳しく解説します。 Windows 11でインデックス作成
-
Windowsファイアウォールの規則(ルール)を追加する方法【初心者向け完全ガイド】
Windowsファイアウォールは、Microsoftが提供する標準搭載のセキュリティ機能で、ネットワーク経由の脅威からシステムを保護します。デバイスに流入・流出する通信トラフィックをブロックすることで、システムを双方向から防御する仕組みです。 このセキュリティシステムにおいて、ファイアウォール規則(ルール)は非常に重要な役割を担っています。規則によって、どのようなトラフィックがネットワークへの出入りにおいて安全かを判断できるのです。規則はポリシーに割り当てることも、個々のコンピューターに直接適用することも可能です。 Windowsファイアウォールの規則追加は少し複雑に感じるかもしれませんが、