
Windows 10で非管理者ユーザーのみにグループポリシーを適用する方法
ローカルグループポリシーエディターで行った変更は、デフォルトではシステム上のすべてのユーザーに適用されます。Windows 10で非管理者ユーザーにのみグループポリシー設定を適用したい場合は、この記事の手順を参考にしてください。GPEDITはMicrosoft管理コンソール(MMC)のスナップインとして動作するため、これを利用することで目的を簡単に達成できます。
ローカルグループポリシーエディターを使えば、さまざまな制限を設定したり、ニーズに合わせてシステムを細かくカスタマイズしたりすることが可能です。グラフィカルで直感的なインターフェースを備えているため、レジストリエディターを直接操作するよりもはるかに安全かつ簡単です。設定項目を開けば、その場ですぐに変更を反映できるのも魅力です。しかし、一つだけ不便な点があります。それは、管理者を含むすべてのユーザーに変更が一律に適用されてしまうという点です。
場合によっては、管理者には自由に変更を許可しつつ、一般ユーザーには同じ操作をさせたくないこともあるでしょう。そのようなときは、このステップバイステップガイドに従って、Windows 10で非管理者ユーザーにのみグループポリシーを適用する方法を確認してください。ポイントは、非管理者専用のローカルグループポリシーエディターのスナップインを作成することです。
Windows 10で非管理者のみにグループポリシーを適用する手順
Windows 10で管理者以外のすべてのユーザーにローカルグループポリシー設定を適用するには、以下の手順に従ってください。
- Microsoft管理コンソールを開きます。
- [ファイル] > [スナップインの追加と削除] を選択します。
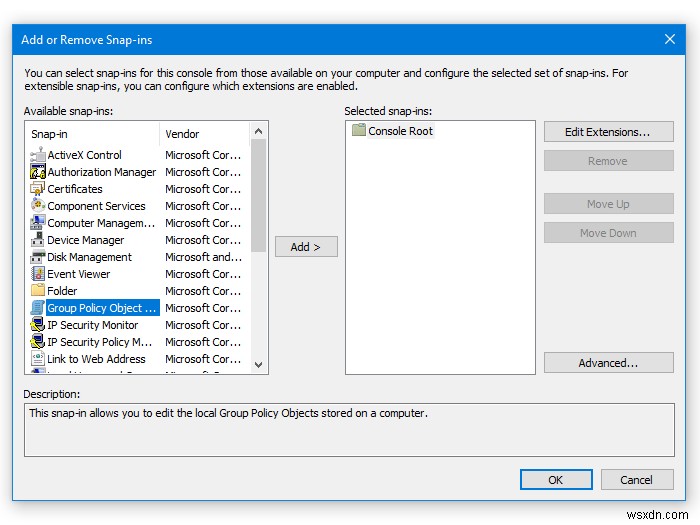
- 「グループポリシーオブジェクトエディター」を選択してリストに追加します。
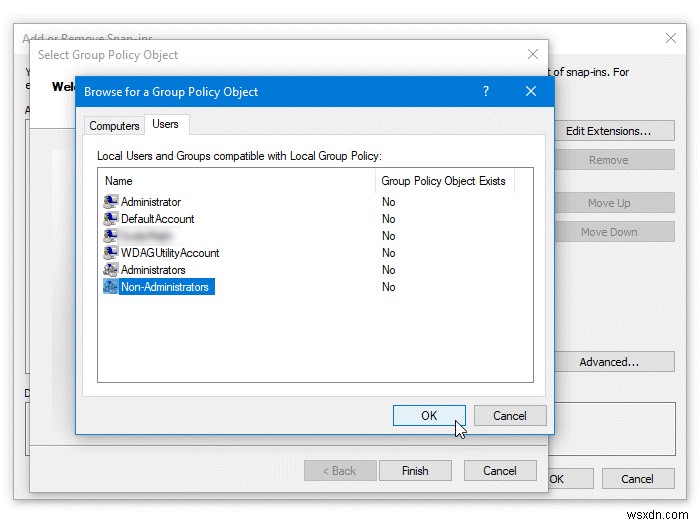
- 対象として「非管理者」を選択します。
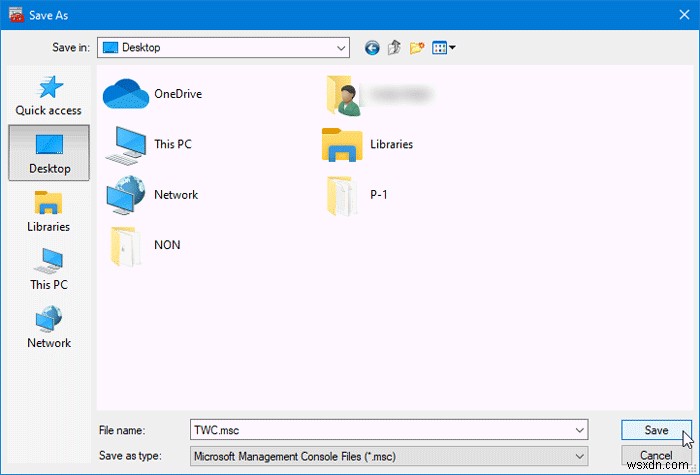
- スナップインを保存します。
- 非管理者向けのポリシー変更作業を開始します。
まず、Microsoft管理コンソールを起動する必要があります。Win + Rキーを押して「ファイル名を指定して実行」ダイアログを開き、「mmc.exe」と入力してEnterキーを押してください。UAC(ユーザーアカウント制御)の確認画面が表示されたら、「はい」を選択します。続いて、ファイルメニューをクリックし、スナップインの追加と削除を選択します。ショートカットキーのCtrl + Mを使っても同じ画面を呼び出せます。左側の一覧から「グループポリシーオブジェクトエディター」を選択し、追加ボタンをクリックしましょう。
参照ボタンをクリックして、「ユーザー」タブに切り替えます。そこで「非管理者」を選択し、「OK」ボタンを押してください。
完了ボタンとOKボタンを順にクリックして、設定を確定します。次に、作成したスナップインを任意の場所に保存します。[ファイル] > [名前を付けて保存] を選択し、保存先のパスを指定してください。分かりやすい名前を付けて保存ボタンをクリックすれば完了です。
以降、非管理者に対してグループポリシーの変更を行う際は、新しく作成したスナップインを開いて操作します。見た目も操作性も、元のローカルグループポリシーエディターとまったく同じなので、迷うことなく使えるはずです。
この簡単なチュートリアルが、皆さんのシステム管理のお役に立てば幸いです。
-
Windows 10でグループポリシーによってブロックされたWindows Defenderを修正する方法
Windows Defenderは、MicrosoftがOSに標準搭載しているウイルス対策ソフトです。家に例えると、外敵から住まいを守る境界壁のような存在であり、ウイルスやマルウェアからコンピューターを守り続けます。しかし、「Windows Defenderはグループポリシーによってオフになっています」というメッセージが突然表示されることがあります。この問題には複数の原因が考えられます。 グループポリシーでブロックされたWindows Defenderを解除する方法 ハッカーやサイバー犯罪者もWindows Defenderの存在を熟知しているため、オンライン環境では無防備な状態になりかねませ
-
【Windows 10・8・7】管理者以外のユーザーにのみグループポリシーを適用する手順
グループポリシーエディターは、主にユーザーアカウントやコンピューターアカウントの作業環境を管理するためのツールです。Windowsのさまざまな設定を構成でき、Active Directory環境においては、オペレーティングシステム、ユーザー設定、アプリケーションを一元的に管理・構成することが可能です。 言い換えれば、グループポリシーとは、ユーザーがWindowsパソコン上で何ができて、何ができないのかを定義・管理する仕組みです。しかし場合によっては、ドライブへのアクセスを非管理者に制限するなど、特定のポリシーを追加したい場面もあるでしょう。 そのような場合には、Microsoft Manage