
OSのカーネルとは?役割・仕組みと5つの種類をわかりやすく解説
Windows、macOS、Linux、Androidなど、あらゆるオペレーティングシステム(OS)には「カーネル(Kernel)」と呼ばれる中核プログラムが存在します。カーネルはシステム全体の「ボス」のような存在であり、まさにOSの心臓部です。コンピューター上で起こるあらゆる処理はカーネルを経由し、他のすべてを制御するコンピュータープログラムでもあります。本記事では、OSにおけるカーネルとは何か、そしてカーネルにはどのような種類があるのかを詳しく解説します。
OSにおけるカーネルとは
カーネルはOSの中核プログラムであるだけでなく、ブートローダーの実行後に最初に読み込まれるプログラムでもあります。起動後は、ハードウェアとソフトウェア(アプリケーション)間のやり取りをすべて担当します。
例えば、プログラムを起動すると、ユーザーインターフェースがカーネルにリクエストを送信します。カーネルはCPUやメモリに対して処理能力やメモリ領域の割り当てを要求し、アプリケーションがフロントエンドでスムーズに動作できるように調整します。
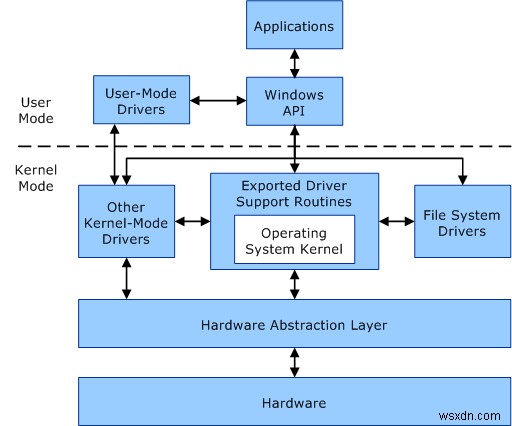
カーネルは「翻訳者」と考えると理解しやすいでしょう。ソフトウェアからの入出力(I/O)リクエストを、CPUやGPU向けの命令セットへ変換する役割を果たします。簡単に言えば、ソフトウェアとハードウェアの間に位置する層であり、すべての処理を可能にする存在なのです。カーネルが管理する主な項目は以下の通りです。
- CPU/GPU
- メモリ
- 入出力(I/O)デバイス
- リソース管理
- メモリ管理
- デバイス管理
- システムコール
ユーザープロセスがカーネル空間にアクセスできるのは、システムコールを利用する場合のみです。プログラムが直接アクセスしようとすると、フォールト(障害)が発生します。
関連記事: カーネルモードとユーザーモードの違いとは?
カーネルのセキュリティと保護機能
カーネルにはハードウェアを保護する役割もあります。もし保護機構がなければ、どんなプログラムでもコンピューター上で自由にタスクを実行できてしまい、システムのクラッシュやデータ破損などを引き起こす危険があります。
現代のコンピューターでは、セキュリティはハードウェアレベルで実装されています。例えば、Windowsは信頼できない提供元のものや、デジタル署名による認証を受けていないドライバーを読み込みません。「Secure Boot(セキュアブート)」と「Trusted Boot(トラステッドブート)」はその代表例です。
Secure Boot(セキュアブート): PC業界の各社が共同で策定したセキュリティ標準です。システム起動プロセス中に不正なアプリケーションの実行を許可しないことで、マルウェアなどの悪意あるプログラムからシステムを守ります。この機能により、PCメーカーが信頼するソフトウェアだけを使ってPCが起動することが保証されます。PCの起動時、ファームウェアはファームウェアドライバー(Option ROM)やOSを含むすべてのブートソフトウェアのデジタル署名を検証し、署名が確認できた場合にのみPCを起動してOSへ制御を引き渡します。
Trusted Boot(トラステッドブート): 仮想トラステッドプラットフォームモジュール(VTPM)を使用して、読み込み前にWindows 10カーネルのデジタル署名を検証します。さらに、ブートドライバー、スタートアップファイル、ELAMなど、Windows起動プロセスに関わる他のすべてのコンポーネントも順番に確認します。ファイルが何らかの形で改ざんされていた場合、ブートローダーがそれを検出し、破損したコンポーネントとして認識して読み込みを拒否します。つまり、起動時の全要素に対して「信頼の連鎖(Chain of Trust)」を提供する仕組みです。
カーネルの種類
カーネルは安全な通信路を通じてハードウェアと対話することもできます。そのため、企業は自社製品のハードウェア専用にカーネルを開発することも可能です。例えば洗濯機を考えてみましょう。ノブの操作やタイマー設定に応じて動作するだけであれば、シンプルなカーネルで十分です。一方で、カーネル自体も時代とともに高度化・複雑化しており、それに伴っていくつかの種類が生まれました。
- モノリシックカーネル(Monolithic Kernel): OSとカーネルが同じメモリ空間上で動作するタイプです。セキュリティが最優先ではない環境に適しており、高速なアクセスが可能ですが、デバイスドライバーにバグがあるとシステム全体がクラッシュするという弱点があります。
- マイクロカーネル(Microkernel): モノリシックカーネルを最小限に切り詰めた形式で、カーネル本体が最低限の処理だけを行い、余計なGUIなどを持ちません。セキュリティが重視され、システムの安定性が求められる環境での使用に適しています。
- ハイブリッドカーネル(Hybrid Kernel): 最も広く使われているタイプで、WindowsやAppleのmacOSがこれに該当します。モノリシックカーネルとマイクロカーネルの特性を併せ持ち、ドライバーを外部に追い出しつつ、システムサービスはカーネル内に保持します。Windowsの起動時にドライバーが読み込まれる仕組みと似ています。
- ナノカーネル(Nano Kernel): カーネル自体は必要だが、その大部分の機能を外部に委ねて運用したい場合に採用される、極めて小型化されたカーネルです。
- エクソカーネル(Exokernel): プロセス保護とリソース管理のみを提供するミニマルなカーネルです。主に研究開発や社内プロジェクトの試験段階で使用され、要件が固まった後により高性能なカーネルへ移行するケースが多いと言われています。
カーネルには、ここで紹介した以外にも多くの技術的側面があります。掘り下げれば掘り下げるほど、カーネルという概念の定義はより広く、より深いものになっていきます。
本記事が、カーネルの基本を理解するための一助となれば幸いです。
次に読みたい記事: Linuxカーネルのインタラクティブマップ
-
Windowsのセーフモードとは?3種類のセーフモードの違いと使い方を徹底解説
本記事では、Windowsのセーフモードとは何か、そしてセーフモードにはどのような種類があるのか——「セーフモード」「ネットワークありのセーフモード」「コマンドプロンプトありのセーフモード」——について、それぞれの意味と違いをわかりやすく解説します。 多くのWindowsユーザーにとって、セーフモードは馴染みのある機能でしょう。Windowsの不具合を診断したりトラブルシューティングを行ったりする際に利用することが多いからです。これまでの記事では、セーフモードでWindowsを起動する方法や、セーフモードへの直接再起動の手順をご紹介してきました。今回は改めて、セーフモードの仕組みと、Wind
-
Windows 11の最小システム要件まとめ!アップグレード対応チェック方法も徹底解説
Windows 11へのアップグレードをお考えですか?Windows 11はMicrosoftの最新オペレーティングシステムで、これまでのOSの中でも最も完成度が高いと評価されています。しかし一方で、厳格なシステム要件ゆえに「導入のハードルが高いOS」としても知られています。 この記事では、Windows 11の最小システム要件について、詳しく分かりやすく解説します。 Windows 11はセキュリティを最重視 最新のWindows OSの要件の中には納得感のあるものもあれば、少し珍しいものもあります。TPM 2.0(Trusted Platform Module)のように、すべてのデバイス