
TPMなしでサポート対象外のPCにWindows 11をインストールする方法【回避策を徹底解説】
Windows 11は従来のWindowsと異なり、TPM(Trusted Platform Module)2.0の搭載が動作要件として求められています。この記事では、まずWindows 11にTPMが必要な理由を解説し、その後、TPMを持たないサポート対象外のPCにWindows 11をインストールする方法を詳しくご紹介します。
Windows 11には視覚的な変更が加えられましたが、完全な再設計ではありません。多くのWindows 10ユーザーは「PC正常性チェック」アプリを使って、自分のPCがWindows 11に対応しているかを確認しています。対応していたユーザーは喜んでいますが、「このPCではWindows 11を実行できません」というメッセージが表示され、がっかりする人も少なくありません。「なぜ自分のPCはWindows 11に非対応なのか?」という疑問に対する答えは、多くの場合「お使いのPCにTPMがないから」です。そこで本記事では、Windows 11になぜTPMが必要なのか、そしてTPMチェックを回避できるのかを見ていきます。
TPMとは何か
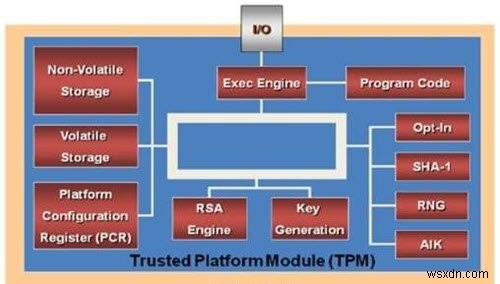
TPMは「Trusted Platform Module(トラステッド・プラットフォーム・モジュール)」の略称で、暗号鍵を安全に保管するために設計された専用チップです。コンピューターのセキュリティを強化する仕組みであり、いわばハードウェアレイヤーでの暗号化を実現します。
TPM搭載のコンピューターでは、「承認キー(Endorsement Key)」と「ストレージルートキー(Storage Root Key)」という2つの鍵が生成されます。この2つの鍵が連携することで、ソフトウェアだけでは実現できない強固なセキュリティを提供します。
Windows 11になぜTPMが必要なのか?
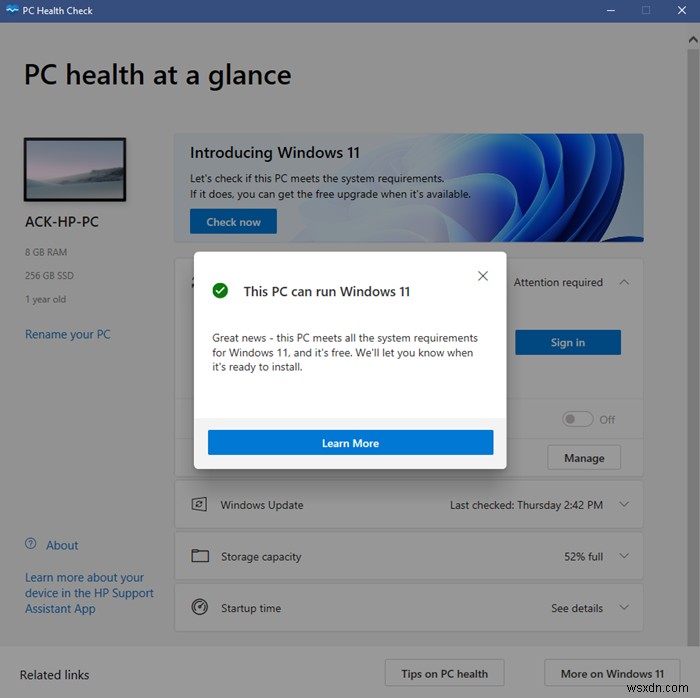
Trusted Platform Module(TPM)は、Windows 11における最も重要なセキュリティ機能の一つです。TPMは、暗号化キーやユーザーの資格情報といった機密性の高いデータを、ハードウェアによる防御壁の背後で保護するためのチップです。攻撃者の手口は年々巧妙化しており、高度な技術を使ってPC上のデータを改ざんしようとします。TPMがあれば、マルウェア、ランサムウェア、その他のサイバー攻撃からPCを守る大きな助けとなります。TPMチップはCPUに個別に追加されるか、マザーボードに統合される形で搭載されます。
現在販売されている多くのPCには、すでにTPMが組み込まれています。私たちは気づかないうちに、Windows Helloをはじめとするさまざまなセキュリティ機能で、このチップを長年利用してきたのです。
TPMは、Windows Helloの顔認証だけでなく、BitLockerによるID保護にも活用されています。
Microsoftは、TPMをWindows 11の最小動作要件と定めました。つまり、PCにTPMチップが内蔵されていなければ、Windows 11を実行することはできません。以前は一部のハイエンドPCにのみ搭載されていたTPMですが、今ではWindows 11を使うための必須要素となっています。TPMがなければ、Windows 11へのアップグレードも不可能です。
ユーザーの利便性を高めるため、認証済みのWindows 11システムにはすべてTPM 2.0チップが搭載され、ハードウェアルートオブトラストに基づくセキュリティの恩恵を受けられるようになっています。
ハードウェアレイヤーでのセキュリティは、ソフトウェアによるものよりもはるかに堅牢です。TPMを活用すれば、ディスク全体の暗号化を行いつつ、辞書攻撃からパスワードを保護できます。IT業界では古くから利用されてきましたが、Microsoftはすべてのユーザーの保護を確実にするため、これを必須とすることにしました。
最新のCPU、セキュアブート(Secure Boot)、仮想化ベースの保護機能と組み合わせることで、MicrosoftはWindowsが長年抱えてきたランサムウェア攻撃への脆弱性に対抗しようとしています。
サイバー攻撃の増加や、企業による個人情報流出のニュースを目にする機会が増えた昨今、プライバシーへの不安を感じる人は少なくありません。Windows 11でTPMを必須にすることで、サイバー攻撃から一定のプライバシー保護とセキュリティが実現できます。
ヒント: Windows 11では「TPM診断ツール」を使って、システムのTPMチップ情報を確認できます。
TPMなしでサポート対象外のPCにWindows 11をインストールする方法
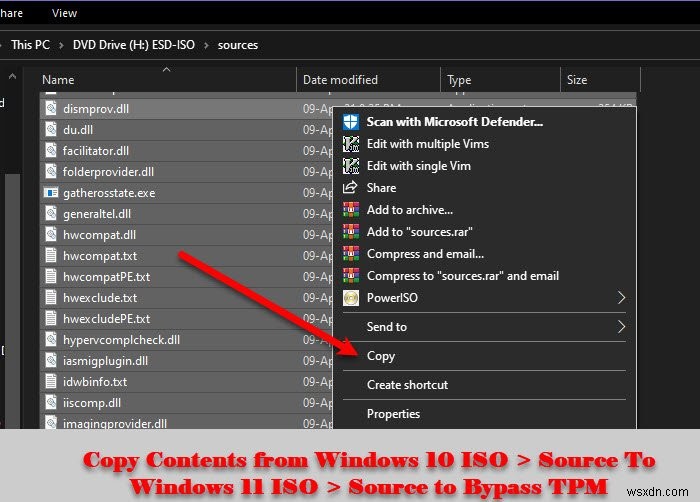
結論から言えば、TPMチェックは回避可能です。ここでは、最もシンプルな方法をご紹介します。ポイントは、Windows 10 ISOからいくつかのファイルをWindows 11 ISOへコピーすることです。以下の手順に従ってください。
- Microsoftの公式サイトから「メディア作成ツール(Media Creation Tool)」をダウンロードします。
- メディア作成ツールを使って、Windows 10 ISOファイルをダウンロードします。
- ダウンロードしたWindows 10 ISOを右クリックし、「マウント」を選択します。
- エクスプローラーで「PC」を開き、マウントされたドライブを開きます。
- 「Sources」フォルダーに移動し、すべてのファイルを選択(Ctrl + A)します。ただし「Install.esd」は選択から除外してください(特定のファイルの選択を解除するには、そのファイルにカーソルを合わせてCtrl + Spaceを押します)。選択したファイルをコピーします。
- コピーしたファイルを、Windows 11 ISOの「Sources」フォルダーに貼り付けます。ファイルの置き換えを求められたら許可し、処理が完了するまで待ちます。
関連記事: サポートされていないハードウェアにWindows 11をインストールする方法。
レジストリを編集してTPM要件チェックを回避する別の方法
サポート対象外のPCでWindows 11をインストールしようとすると、「このPCではWindows 11を実行できません」というメッセージが表示されることがあります。
その画面でShift + F10を押すと、コマンドプロンプトが起動します。コマンドプロンプトからregedit.exe(レジストリエディター)を起動し、レジストリキーを編集しましょう。
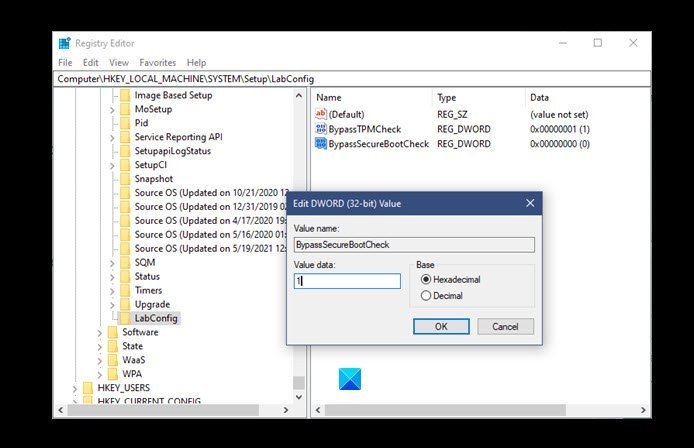
次のパスに移動し、新しいキー「LabConfig」を作成します:
HKEY_LOCAL_MACHINE\SYSTEM\Setup
LabConfigキーの下に、以下の値を持つ2つのDWORD(32ビット)値を作成します:
- BypassTPMCheck – 00000001
- BypassSecureBootCheck – 00000001
保存してレジストリエディターを終了します。
その後、再度Windows 11のインストールを試みてください。これらの手順により、TPMチェックをバイパスできるはずです。
注意: TPM要件を回避してインストールした場合、そのPCは正式なサポート対象外となるため、将来の更新プログラムが提供されない可能性があります。重要なデータは事前にバックアップを取っておくことをおすすめします。
ヒント: Rufusを使えば、Windows 11のクリーンインストールや上書きアップグレードの際に、TPMおよびセキュアブートの要件を簡単に回避できます。
関連記事: Hyper-VでTPMを有効にしてWindows 11をインストールする方法。
-
Windows 10 / 11 に Ubuntu をインストールする3つの方法【WSL・USB起動・仮想マシン】
Windows 10 や Windows 11 のパソコンで Ubuntu Linux を使ってみたいと思ったことはありませんか?この記事では、その手順を初心者の方にもわかりやすく解説します。 実は、Windows 上で Ubuntu をインストールして動かす方法はひとつだけではありません。本記事では、代表的な3つのアプローチをご紹介します。① Windows Subsystem for Linux(WSL)を使って Linux コマンドを実行する方法、② USB メモリから直接起動する方法、そして③ 仮想マシン(VM)上で動かす方法です。 それぞれの特徴と手順を順番に見ていきましょう。 方法
-
非対応PCにWindows 11をインストールする方法|ISOとレジストリ設定で要件を回避する手順
Windows 11は、Windows 7、8、10からの無料アップグレードとして、すべてのWindowsデスクトップユーザーに提供されています。しかし、古いPCの中には公式にWindows 11へ対応していない機種も多く存在します。それでも諦める必要はありません。いくつかの工夫をすれば、非対応のPCにもWindows 11をインストールすることが可能です。 残念ながら、Microsoftは古いマシンへの最新OSのインストールを公式にサポートしていません。必要なハードウェアやソフトウェアが不足している場合、動作に問題が生じる可能性もあります。とはいえ、これらの制限を回避し、ほぼどんなPCにもW