
Windows Serverを守るために今すぐ実践したい9つのセキュリティ対策
Windows Serverは、サーバー運用に最も広く使われているOSの一つです。ビジネス用途で使用されることが多いため、Windows Serverのセキュリティは企業データを守る上で極めて重要です。
デフォルトでもWindows Serverには一定のセキュリティ対策が備わっていますが、潜在的な脅威に対して十分な防御を確保するには、追加の対策を講じることが大切です。ここでは、Windows Serverを安全に保つための重要なポイントを9つ紹介します。
1. Windows Serverを常に最新の状態に保つ
当たり前のことに思えるかもしれませんが、Windows Serverイメージから構築された多くのサーバーには、最新のセキュリティ更新プログラムやパフォーマンス修正が適用されていません。悪意ある攻撃からシステムを守るためには、最新のセキュリティパッチの適用が不可欠です。
新しいWindows Serverをセットアップした場合や、既存サーバーの認証情報を受け取った場合は、利用可能な最新のアップデートをすべてダウンロードしてインストールしましょう。機能更新プログラムはしばらく延期しても構いませんが、セキュリティ更新プログラムは配信され次第、必ず適用してください。
2. Windows Server Coreで必要なOSコンポーネントのみをインストールする
Windows Server 2012以降では、コアモードでOSを使用できます。Windows Server Coreモードとは、GUIなしでWindows Serverをインストールする最小構成オプションであり、機能を絞った軽量な環境を実現します。
Windows Server Coreを採用するメリットは数多くあります。まず分かりやすいのがパフォーマンス面の利点です。未使用のOSコンポーネントを省くことで、同じハードウェアでもRAMやCPUの消費を抑えられ、稼働時間や起動時間の改善、適用すべきパッチ数の削減につながります。
パフォーマンス面のメリットも大きいですが、セキュリティ面での効果はさらに優れています。ツールや攻撃経路(アタックベクター)が少ないシステムの方が、GUIフル搭載のOSよりもハッキングが困難だからです。Windows Server Coreは攻撃対象領域を縮小するとともに、RSAT(リモートサーバー管理ツール)を利用でき、必要に応じてCoreからGUIモードへ切り替えることも可能です。
3. 管理者アカウントを保護する
Windows Serverのデフォルトユーザーアカウント名はAdministratorです。そのため、ブルートフォース攻撃の大半はこのアカウント名を狙います。対策として、アカウント名を別の名前に変更するか、ローカル管理者アカウントを完全に無効化し、新たな管理者アカウントを作成することをおすすめします。
ローカル管理者アカウントを無効化したら、ゲストアカウントが有効になっていないかも確認しましょう。ローカルゲストアカウントは最もセキュリティレベルが低いため、可能な限り無効化するのがベストです。使用していないユーザーアカウントも同様に削除・無効化してください。
また、定期的なパスワード変更を義務付け、数字・英字・特殊文字を組み合わせた複雑で長いパスワードを要求するパスワードポリシーを導入すれば、ブルートフォース攻撃からユーザーアカウントを守りやすくなります。
4. NTPの設定
サーバーの時計がずれる「クロックドリフト」を防ぐため、NTP(ネットワークタイム同期)サーバーと時刻を同期する設定は非常に重要です。わずか数分の時刻のずれでも、Windowsログインをはじめとするさまざまな機能に支障をきたす可能性があります。
組織によっては、内部クロックを持つネットワーク機器を使用したり、公開インターネット時刻サーバーに同期を依存していたりするケースもあります。ドメインメンバーのサーバーは通常、ドメインコントローラーと時刻が同期されますが、スタンドアロンサーバーの場合は、リプレイ攻撃を防ぐために外部のNTPソースとの同期を設定する必要があります。
5. Windowsファイアウォールとウイルス対策を有効化・設定する
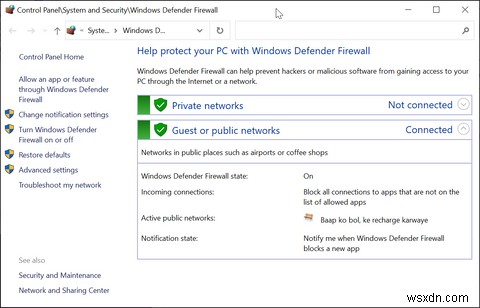
Windows Serverには、ファイアウォールとウイルス対策ツールが標準搭載されています。ハードウェアファイアウォールがないサーバーでは、Windowsファイアウォールが必要な通信経路のみにトラフィックを制限することで、攻撃対象領域を減らし、サイバー攻撃から一定の防御を提供します。ただし、より強固な保護とサーバーへの負荷軽減を求めるなら、ハードウェア型またはクラウド型ファイアウォールの導入が望ましいでしょう。
ファイアウォールの設定は最初は難しく感じるかもしれません。しかし、設定を誤ると、不正なクライアントからアクセス可能な開放ポートがサーバーにとって重大なセキュリティリスクになり得ます。作成したルールやその他の属性は、将来の参照用に必ず記録しておきましょう。
6. リモートデスクトップ(RDP)を安全にする
RDP(リモートデスクトッププロトコル)を使用している場合は、インターネットに公開されていないことを必ず確認してください。不正アクセスを防ぐために、デフォルトポートを変更し、専用IPアドレスを利用できる環境であれば、特定のIPアドレスからのみRDPアクセスを許可するよう制限しましょう。RDPはデフォルトでサーバー上のすべてのユーザーに対して有効になっているため、誰にアクセスを許可するかも検討が必要です。
さらに、強力なパスワードの使用、二要素認証の有効化、ソフトウェアの最新状態の維持、高度なファイアウォール設定によるアクセス制限、ネットワークレベル認証の有効化、アカウントロックアウトポリシーの設定など、RDPを守るための基本的なセキュリティ対策をすべて講じましょう。
7. BitLockerドライブ暗号化を有効にする
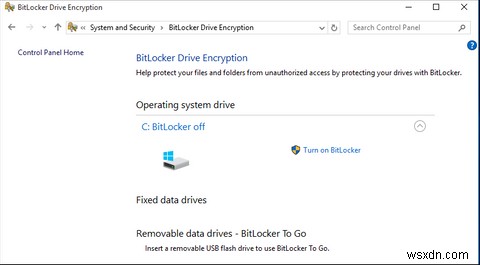
Windows 10 Proと同様に、サーバー版OSにもBitLockerというドライブ暗号化ツールが標準搭載されています。BitLockerは、サーバーの物理的なセキュリティが破られてもハードドライブ全体を暗号化できることから、セキュリティ専門家の間でも最高峰の暗号化ツールの一つと評価されています。
暗号化の際、BitLockerはコンピューターの情報を取得し、それを使ってマシンの正当性を検証します。検証が完了すると、パスワードでログインできるようになります。不審なアクティビティが検出されると、BitLockerは回復キーの入力を求めてきます。復号キーが提供されない限り、データはロックされたままとなります。
ハードドライブの暗号化が初めてという方は、Windows 10でのBitLockerの使い方に関する詳細ガイドを参考にしてみてください。
8. Microsoft Baseline Security Analyzerを活用する
Microsoft Baseline Security Analyzer(MBSA)は、ITプロフェッショナルがサーバーのセキュリティ管理に活用できる無料のセキュリティツールです。サーバーのセキュリティ問題や不足している更新プログラムを検出し、Microsoftのセキュリティ推奨事項に基づいた修復ガイダンスを提示してくれます。
MBSAを実行すると、弱いパスワードなどのWindows管理上の脆弱性、SQLやIISの脆弱性の存在、個々のシステムに欠けているセキュリティ更新プログラムなどをチェックします。IPアドレスやドメインなどの属性を指定して、単一または複数のコンピューターをスキャンすることも可能です。最終的には詳細なセキュリティレポートがHTML形式でGUI上に表示されます。
9. ログ監視を設定し、不要なネットワークポートを無効化する
Windows Serverおよびインストール済みコンポーネントが使用していないサービスやプロトコルは、必ず無効化しましょう。ポートスキャンを実行すれば、どのネットワークサービスがインターネットに露出しているかを確認できます。
ログイン試行の監視は、侵入防止やブルートフォース攻撃からの防御に役立ちます。専用の侵入防止ツールを使えば、すべてのログファイルの閲覧・レビューが可能になり、不審なアクティビティを検知した際にアラートを受け取れます。アラートをもとに、該当するIPアドレスからの接続をブロックするなど、適切な対応を取りましょう。
まとめ:Windows Serverのハードニングでサイバー攻撃のリスクを低減しよう!
Windows Serverのセキュリティにおいては、定期的にシステムを監査し、セキュリティリスクを常に把握しておくことが大切です。まずは最新アップデートの適用、管理者アカウントの保護、可能な限りのWindows Server Coreモードの活用、BitLockerによるドライブ暗号化の有効化から始めましょう。
Windows ServerはWindows 10のコンシューマー版と同じコードベースを共有し、外観も似ていますが、その設定方法や運用方法はまったく異なります。サーバー特有のリスクを理解し、計画的にセキュリティを強化していくことが、企業データを守る第一歩となるのです。
-
2022年版|Windows対応のおすすめプロキシサーバー10選
ウェブを閲覧していると、一部のサイトがブロックされていたり、自分のIPアドレスからはアクセスできないことがあります。こうしたサイトにアクセスする唯一の方法が、プロキシサーバーの利用です。 プロキシサーバーとは? プロキシサーバーとは、ユーザーとアクセスしたいブロック済みサイトとの間で仲介役を果たすサーバーのことです。プロキシサーバーを経由することで、あなたの身元は匿名に保たれます。安全かつプライベートな接続を確立できるため、ネットワークセキュリティを重視する方にとって最適なツールといえます。 本記事では、Windowsで使えるおすすめのプロキシサーバーを厳選してご紹介します。 Windows
-
Windows 11をゲーム向けに最適化する方法【8つの設定テクニック】
高性能なゲーミングPCやノートパソコンを手に入れて、ゲーム体験を向上させようとしている方は多いでしょう。しかし、ハードウェアだけでなく、PC側の特定の設定を有効にすることでもゲーム体験は大幅に向上することをご存知でしょうか。ゲームの動作が遅い、Windows 11がフリーズするといった悩みを抱えているなら、ここで紹介する8つの方法でPCを最適化し、Windows 11のゲームパフォーマンスをブーストしましょう。 CPU(中央処理装置)は演算処理を受け取って実行する役割を担い、GPU(グラフィックス処理装置)はゲーム内で見る画像を描画する役割を持ちます。そしてRAM(メインメモリ)はデータを短期